prompt-injection-email-samples

مجموعة اختبار .eml مفتوحة لتقييم كيفية تعامل ضوابط أمن البريد الإلكتروني ومساعدي صندوق البريد بالذكاء الاصطناعي مع حقن الأوامر غير المباشر عبر نوايا…

مجموعة اختبار .eml مفتوحة لتقييم كيفية تعامل ضوابط أمن البريد الإلكتروني ومساعدي صندوق البريد بالذكاء الاصطناعي مع حقن الأوامر غير المباشر عبر نوايا…

ملف تعريف المستمع لإطار عمل Mythic C2 يستخدم واجهات برمجة تطبيقات ملفات موردي الذكاء الاصطناعي

تنفيذ الأوامر تفاعليًا على أجهزة Windows البعيدة باستخدام بروتوكول WinRM (أسرع فقط)

مجموعة منسّقة من تقنيات حقن العمليات في Windows، مع روابط لكتابات حول Conhost وPROPagate وKernelCallbackTable وتسميم KnownDlls وغيرها من أساليب حقن…

وكيل Mythic لنظام Windows مكتوب بلغة C

قابل للتكوين، مدفوع بالمجتمع، ملف تعريف HTTP C2

إطار عمل Python/Go يُنشئ طلبات إثبات مفهوم لحقن SQL، ويؤتمت هجمات sqlmap، ويدير نصوص استغلال معيارية مع اكتشاف المعاملات والتنظيف.

يفحص عناقيد Kubernetes من أي هوية، ويكشف الصلاحيات الخطيرة، ويسلسلها إلى مسارات تصعيد متعددة الخطوات للوصول إلى اختراق العنقود.

إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.

إطار عمل لصدفة عكسية وC2 بدون ملفات يستفيد من استدعاءات النظام المباشرة، وأنفاق البروكسي، وتشفير ChaCha20 لتجنب مضادات الفيروسات.

مختبر متصفح مفتوح المصدر لبناء بنية تحتية محاكاة، ومشاهدة هجوم يتحرك عبرها، والتحقق مما إذا كان دفاعك يعمل.

إطار عمل للاختراق الذكي للوكلاء (Agentic Jailbreak) يستهدف الوكلاء القائمين على نماذج اللغة الكبيرة (LLM)، وذلك باستخدام تفكيك المهام القائم على…

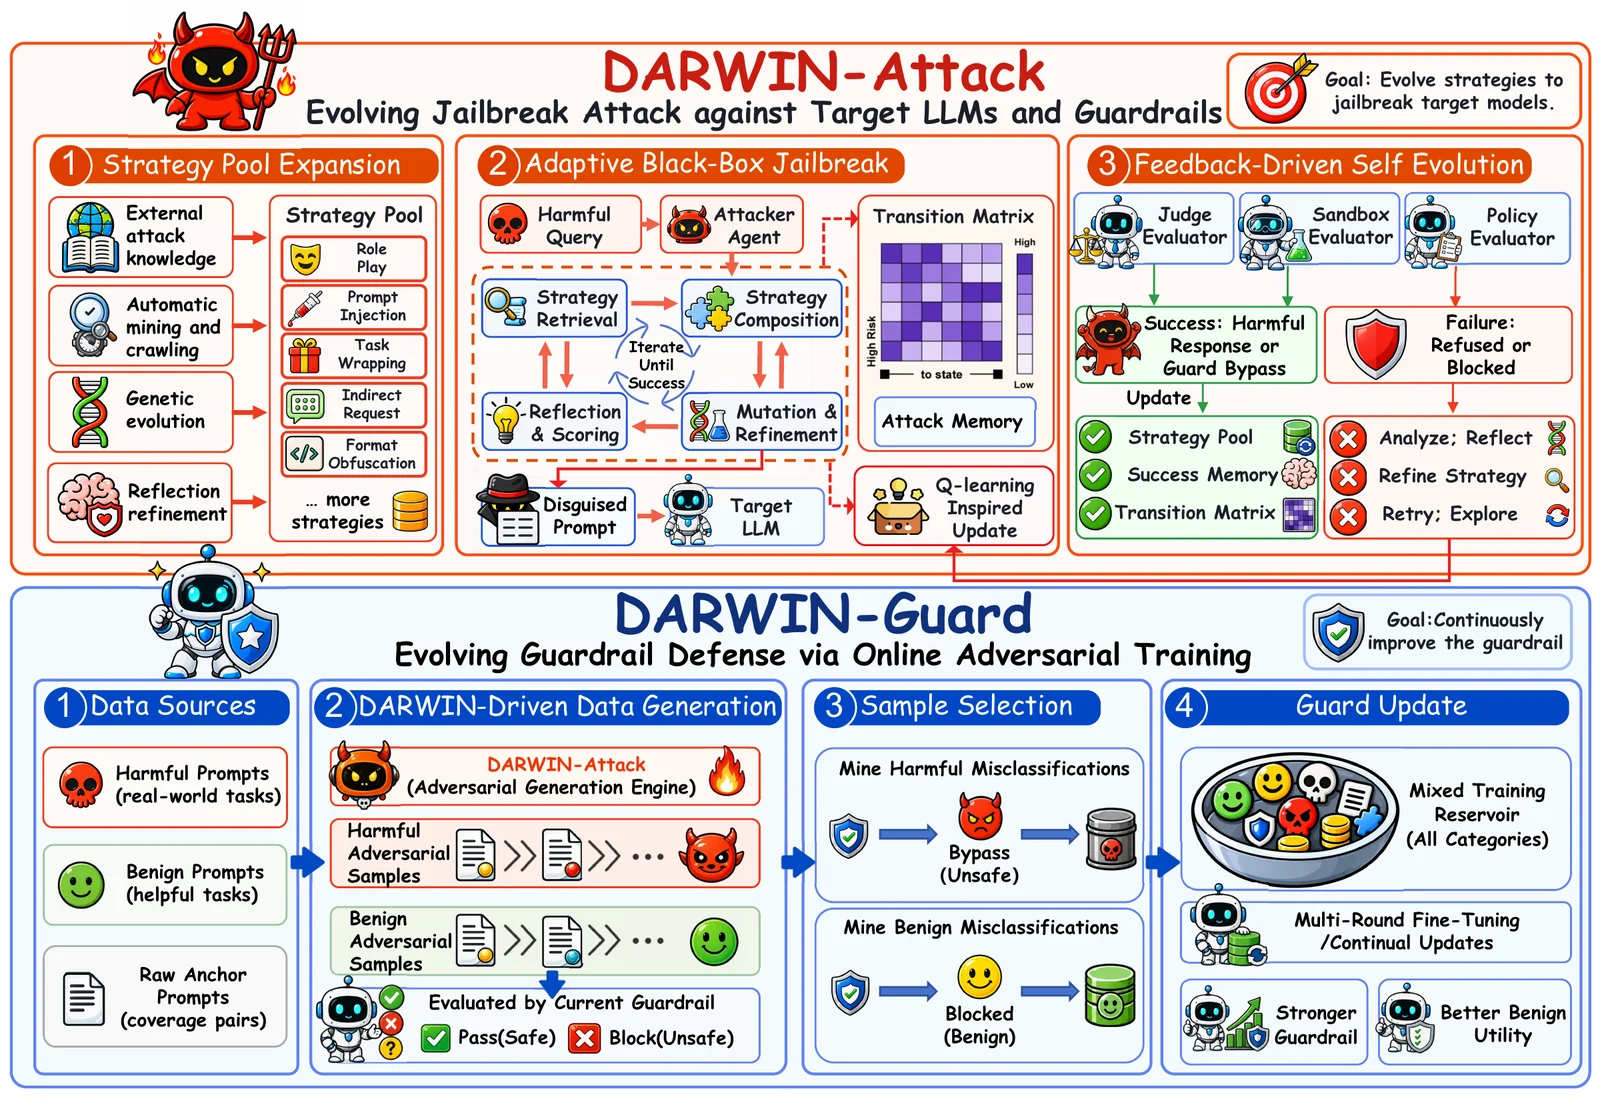
إطار عمل تطوري لكسر حماية نماذج اللغة الكبيرة (LLM) وحواجز الأمان، ينمّي مجموعة استراتيجيات قابلة لإعادة الاستخدام عبر الطفرة الجينية، واختيار…

إطار عمل مفتوح لاختبار الاختراق الأحمر القائم على التعلم المعزز لحقن الأوامر، مع مدرب مشترك، وتعلم منهجي، ومعايير مثل AgentDojo وInjecAgent وPIArena.

Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…

C++ DLL تقوم بتنفيذ اعتراض جدول عناوين الاستيراد (Import Address Table hooking) عبر تحليل ترويسات PE وإعادة توجيه عناوين الدوال المستوردة إلى خطاف…

لوحة لبنية الفريق الأحمر ونطاقات التدريب السيبراني. قم بتكوين طوبولوجيا، وتصدير Terraform وAnsible قابلين للتشغيل، ونشرها بنفسك. بيانات اعتماد…

يُنشئ عناوين IP وعناوين URL مُشوَّهة باستخدام حيل DWORD، والثماني، والست عشري، وIPv6-mapped، والنطاق المزيف @ لاختبار الاختراق، والتوعية بالتصيّد،…