
muraena
 muraenateam/muraena
يؤتمت أنشطة التصيد الاحتيالي وأنشطة ما بعد التصيد من خلال وكيل عكسي شبه شفاف يعكس ديناميكيًا تطبيقات الويب المستهدفة ويتفاعل مع الخادم الأصلي.
phishing-toolsweb-proxies-interceptionimpersonation-tools+3
1.1k
muraenateam/muraenaيؤتمت أنشطة التصيد الاحتيالي وأنشطة ما بعد التصيد من خلال وكيل عكسي شبه شفاف يعكس ديناميكيًا تطبيقات الويب المستهدفة ويتفاعل مع الخادم الأصلي.
 specterops/sharphound
يجمع البيانات الوصفية لكائنات Active Directory، وعضويات المجموعات، والجلسات، وقوائم ACL، وعلاقات الثقة لتغذية رسم خرائط مسارات الهجوم في BloodHound…
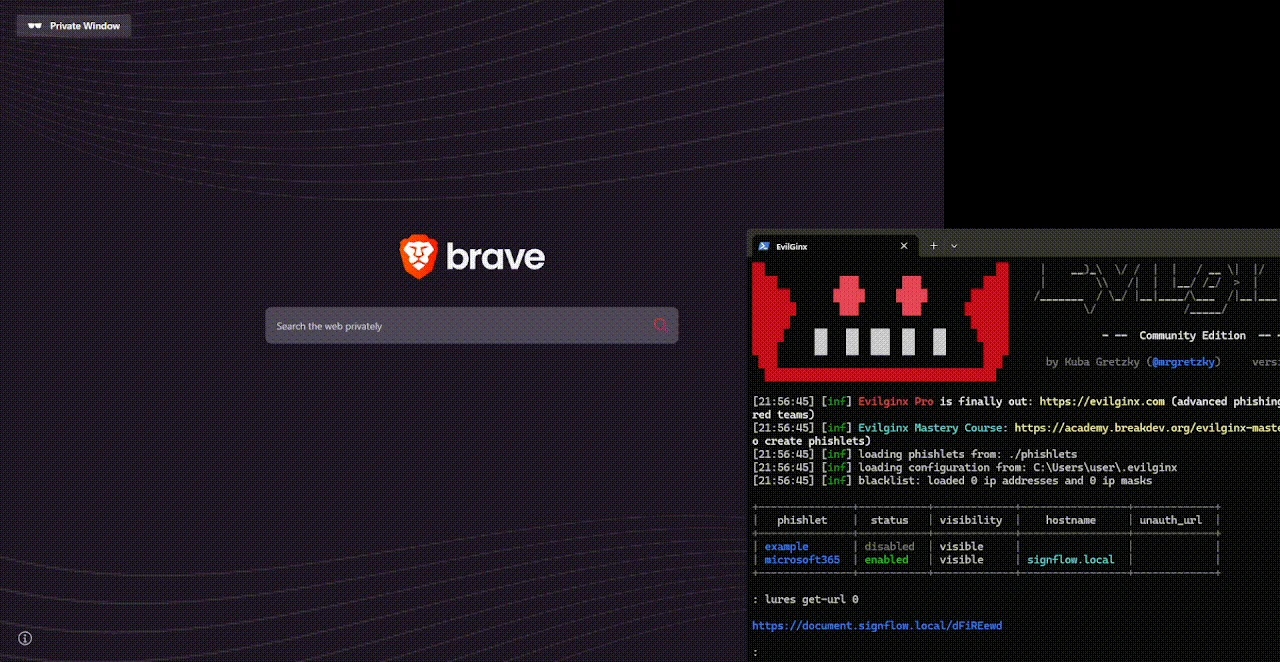 0x4meliorate/mimic
متصفح داخل المتصفح بدون إطارات (BitB) - لا iframes، ولا مشاكل كسر الإطارات. مكتبة بسكربت واحد تعتمد على Shadow DOM / MutationObserver لمحاكاة تصيّد…
 datadog/stratus-red-team
:cloud: :zap: محاكاة خصم دقيقة وقابلة للتنفيذ للسحابة
 microsoft/pyrit
إطار عمل مفتوح المصدر لاختبار أنظمة الذكاء الاصطناعي التوليدي هجوميًا (Red Teaming): أتمتة مطالبات الهجوم، وتقييم استجابات النماذج، وتدقيق السلوك…
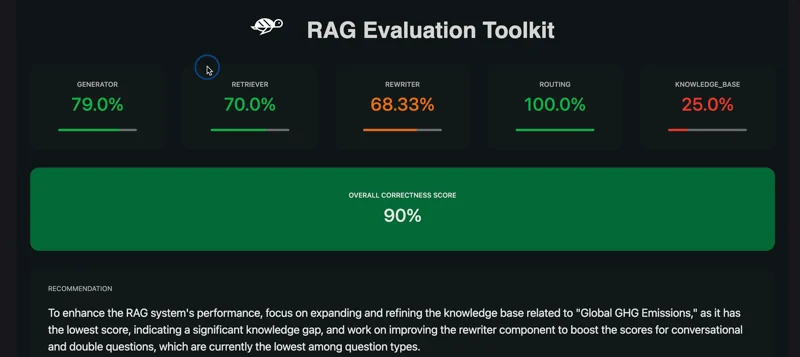 giskard-ai/giskard-oss
🐢 مكتبة مفتوحة المصدر لتقييم واختبار وكلاء LLM
 whispergate/lldp
ملف تعريف C2 لـ Mythic يقوم بتمرير حركة مرور وكلاء مشفرة من نظير إلى نظير عبر TLVs خاصة بالمنظمة في بروتوكول IEEE 802.1AB LLDP للتحكم والقيادة الخفي…
 meta-llama/purplellama
مجموعة أدوات لتقييم وتحسين أمان LLM.
 darkflippers/unleashed-firmware
البرامج الثابتة المخصصة لجهاز Flipper Zero التي تتيح راديو Sub-GHz، ومحاكاة NFC/RFID، والأشعة تحت الحمراء، وميزات هجوم BadUSB لاختبار أمان الأجهزة.
 ragnt/angryoxide
أداة تدقيق هجومية لشبكات 802.11 تعمل على أتمتة التقاط مصافحة WPA/WPA2 وPMKID باستخدام هجمات إلغاء المصادقة، والعميل المارق، وتبديل القنوات، مع وضع…
 h3x0v3rl0rd/php_reverse_shell
نص برمجي PHP بسيط لصدفة عكسية، يُستخدم لإنشاء تنفيذ أوامر عن بُعد على الأنظمة المستهدفة. مثالي لاختبار الاختراق وتقييمات الأمن.
 jas502n/cs_sleepmask
CS_SleepMask
 s0ld13rr/pentestcode
وكيل اختبار اختراق بالذكاء الاصطناعي يعمل بشكل مستقل، ينسّق عمليات الاستطلاع والاستغلال وما بعد الاستغلال وإعداد التقارير عبر وكلاء متعددين، مع حالة…
 nu11secur1ty/offensive-security
عدة شاملة للأمن الهجومي تغطي اختبار الاختراق والاستغلال وعمليات الفريق الأحمر، مع سير عمل هجومية نمطية.
 qyvora/qyvora-toha3ee
إطار عمل قائم على Go لاستغلال الشبكات وهجمات الوسيط (MITM)، مخصص لاختبار الاختراق المصرح به، واستطلاع الشبكات، واعتراض حركة المرور، واختبار أمن…
 gmh5225/bedaisy-bypass
خطاف بوضع النواة يعترض حركة مرور التقارير من BEDaisy إلى الخدمة، ويفك تشفيرها، ويبطلها لقمع اكتشاف برامج مكافحة الغش على أنظمة UEFI وغير UEFI.
 wattocyber/lm-fingerprint
Fingerprint OpenAI-compatible LLMs from tokenizer and behavior signals.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…