 devzero-security/redstackpro
أنشئ بنية تحتية للفريق الأحمر ونطاقات Active Directory على لوحة رسم، ثم ترجمها إلى دليل عمل كامل لـ Terraform وAnsible تشغّله بنفسك. تحقّق من TTPs والأدوات على مستوى عمليات الإنتاج. GCP وAWS وAzure.



لوحة رسم مرئية للبنية التحتية للفريق الأحمر ونطاقات الاختبار السيبراني. ركّب طوبولوجيا، وصدّر دليل عمل كاملًا وقابلًا للتشغيل من Terraform وAnsible، ثم انشره من جهازك الخاص. لا يحتفظ redStackPRO أبدًا ببيانات اعتماد السحابة الخاصة بك.
redStackPRO هو نطاق تحقق من TTPs والأدوات على مستوى عمليات الإنتاج، وليس منتجًا تدريبيًا أو منتج CTF.
[!IMPORTANT] redStackPRO في مرحلة ما قبل الإصدار (بيتا). لا تزال الميزات تتغير قبل الإصدار 1.0. تم اختبار GCP وAWS وAzure من البداية إلى النهاية؛ أما Proxmox وESXi فهما على خارطة الطريق. توقّع بعض الخشونة، وثبّت على إصدار صادر إذا كنت بحاجة إلى الاستقرار.
واجهت مشكلة، أو لديك ملاحظات؟ افتح تذكرة على Issues. إذا كانت المشكلة متعلقة بـ عملية نشر، فأرفق ملف
logs/deploy-*.logالمنقّح الذي كتبه التشغيل (يسجّل الإصدارات، والمزوّد، ومكان التوقف، مع إزالة الأسرار) حتى يمكن تحليله بسرعة. تقاريرك تشكّل الإصدار.
يضع redStackPRO البنية التحتية للهجوم ونطاقات الأهداف على اللوحة نفسها. وضعا
اللوحة هما Offense (البنية التحتية للهجوم) وDefense (نطاقات AD الدفاعية)؛ ويسمّي
التصدير ملف التسليم الخاص به OFFENSE-BRIEFING.md أو DEFENSE-BRIEFING.md وفقًا لذلك.
C2 بتقسيم الأفق، البنية التحتية للهجوم: بوابتان أماميتان لا تتشاركان المصير نفسه، Apache أمام Sliver وNginx أمام Mythic وAdaptix، وكل موجّه إعادة توجيه على شبكته المقترنة الخاصة، مع خوادم الفريق والمجمّع والمشغّلين خلف صندوق قفز.
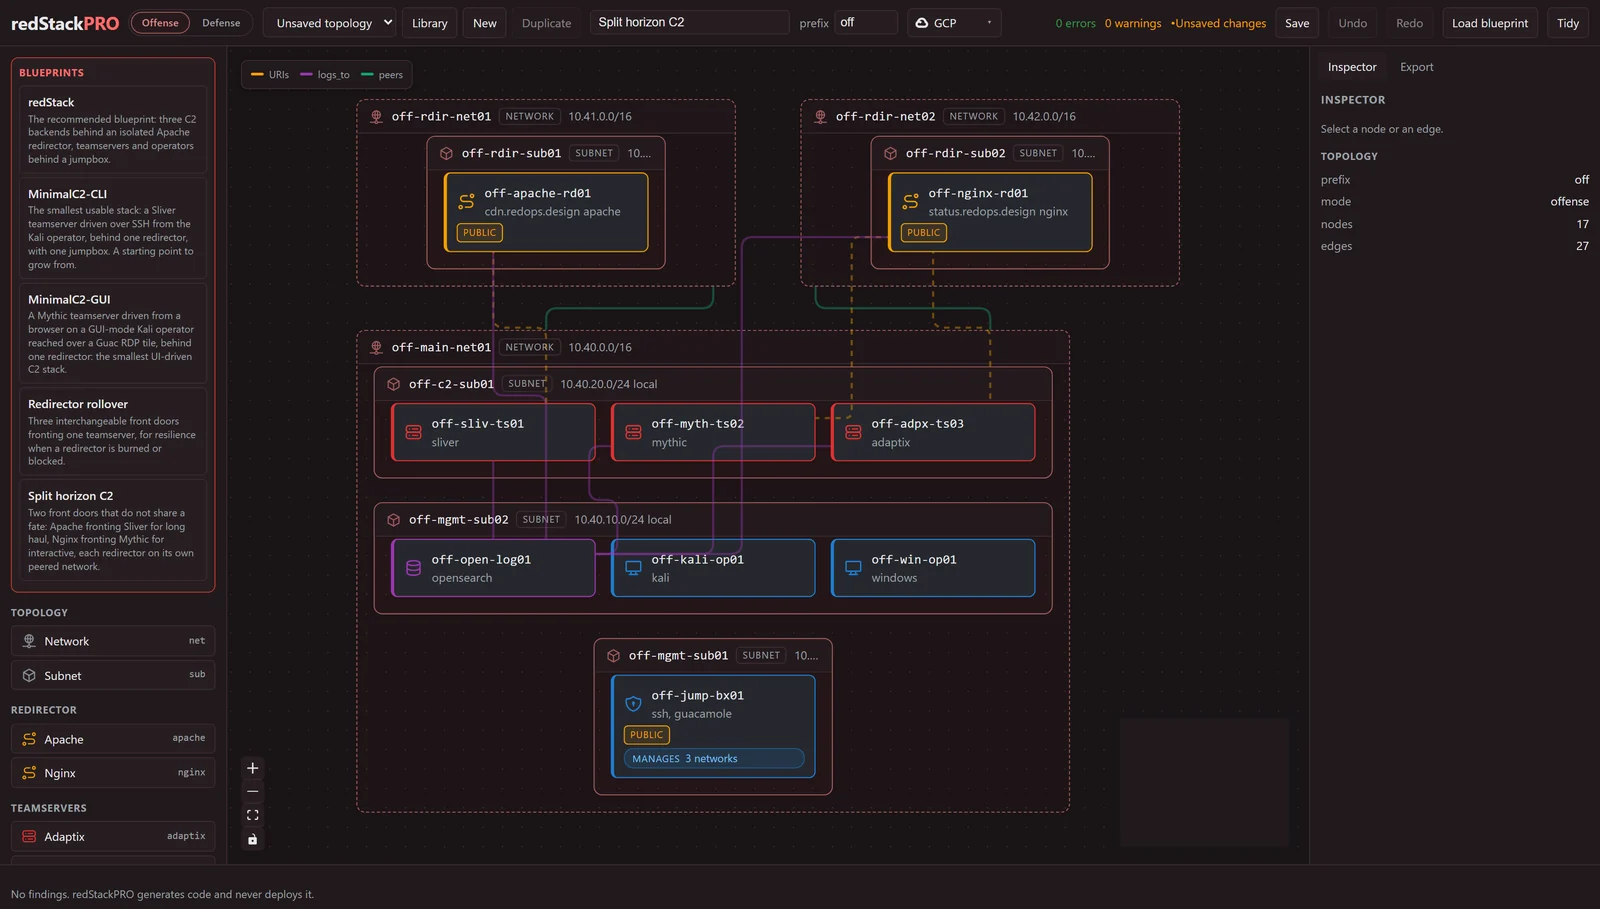
الخطآن في الشريط العلوي هما اللوحة تتحقق أثناء بنائك: موجّهات إعادة التوجيه ليس لها نطاق بعد، وهو ما تضبطه إلى نطاق تملكه قبل النشر. يُكتشف ذلك هنا، لا في وقت التطبيق.
عدة مشغّلين، مكدّس واحد. يمكن لصندوق قفز للبنية التحتية للهجوم أن يحدد
قائمة operators (المعرّف بالإضافة إلى الدور)، ويحصل كل منهم على تسجيل دخول إلى بوابة Guacamole
على كلمة مرور المختبر المشتركة. اضبط access_mode الخاص بصندوق القفز على wireguard أو
openvpn (الافتراضي هو بوابة عامة) وسيحصل كل مشغّل أيضًا على
بيانات اعتماد VPN شخصية، تُولَّد على صندوق القفز أثناء التجهيز: لا تدخل المفاتيح
إلى التصدير أبدًا، وملف إعداد العميل الخاص بكل مشغّل، الذي يحمل مفتاحه الخاص،
ينتظر على صندوق القفز لتجلبه وتسليمه. تتشارك تسجيلات دخول البوابة
للمشغّلين المذكورين في الطوبولوجيا كلمة مرور المختبر الواحدة، لذا يأتي عزل كل مشغّل
من بيانات اعتماد VPN الخاصة به، لا من تسجيل دخول البوابة؛
كلمات مرور البوابة الفردية لهم على خارطة الطريق. في وضع وصول VPN تُغلق
البوابة أمام الإنترنت وتنتقل خلف النفق، بينما يبقى SSH مفتوحًا
حتى يتمكن المسؤول من مواصلة نشر الصندوق وإدارته، و
sudo rsp-operator add <handle> (وكذلك remove وlist) يضيف زميلًا إلى
صندوق القفز قيد التشغيل، ويطبع بيانات اعتماد VPN الخاصة به وكلمة مرور بوابة
خاصة به. راجع
الويكي Deploying a Range.
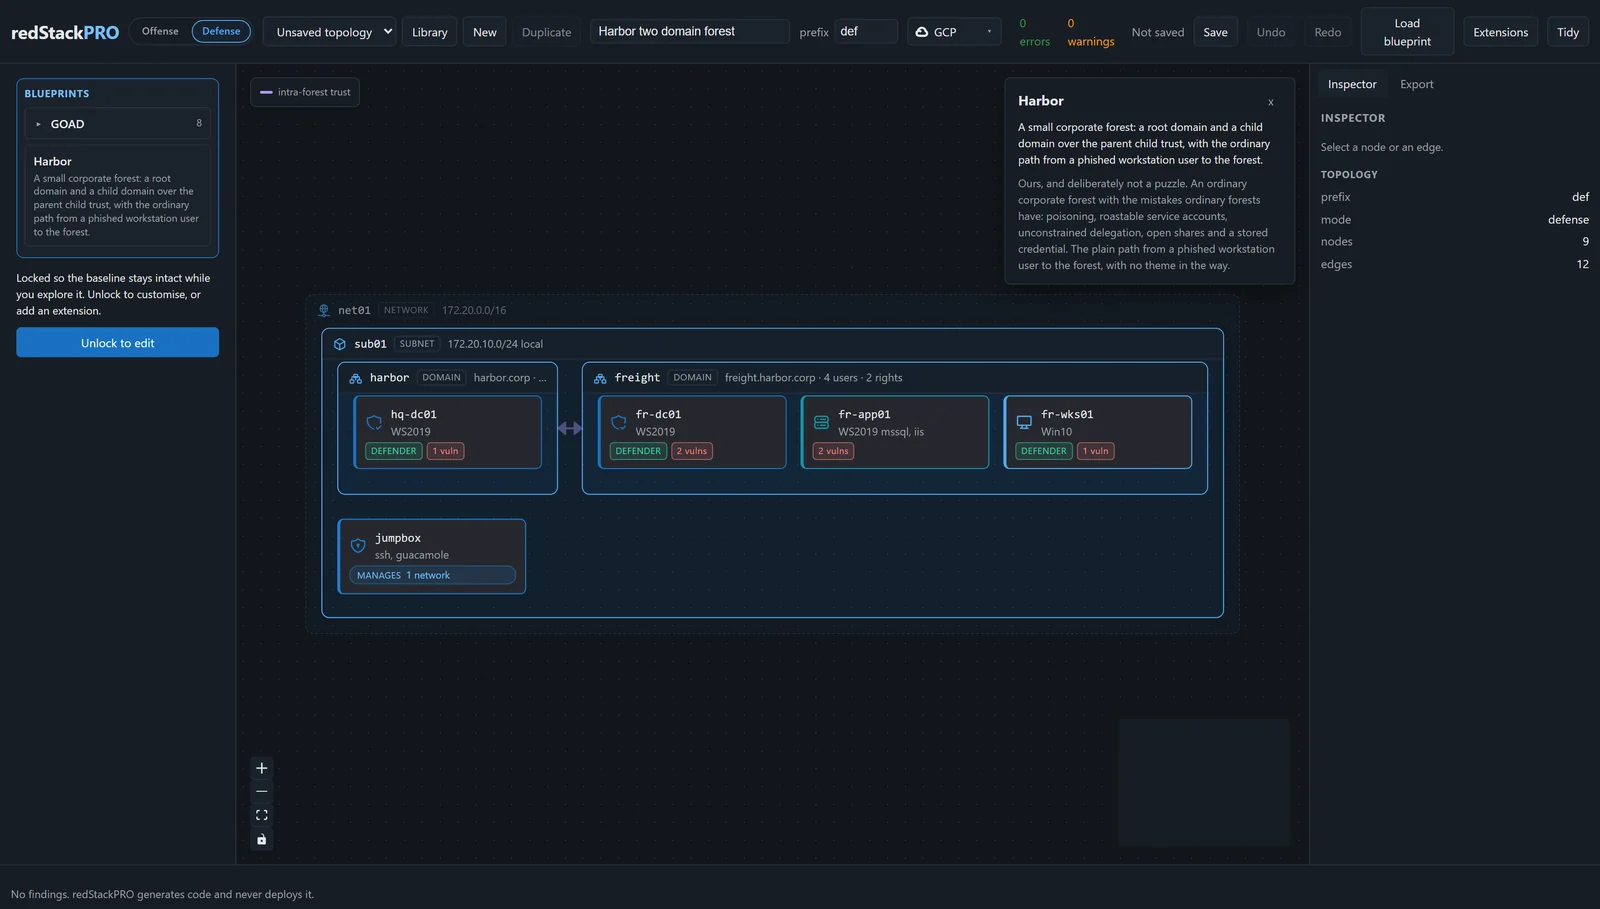
Harbor، نطاق هدف: غابة مؤسسية صغيرة، ونطاق جذر وابن فوق ثقة أب-ابن، مع المسار العادي من محطة عمل مصيدة إلى الغابة.
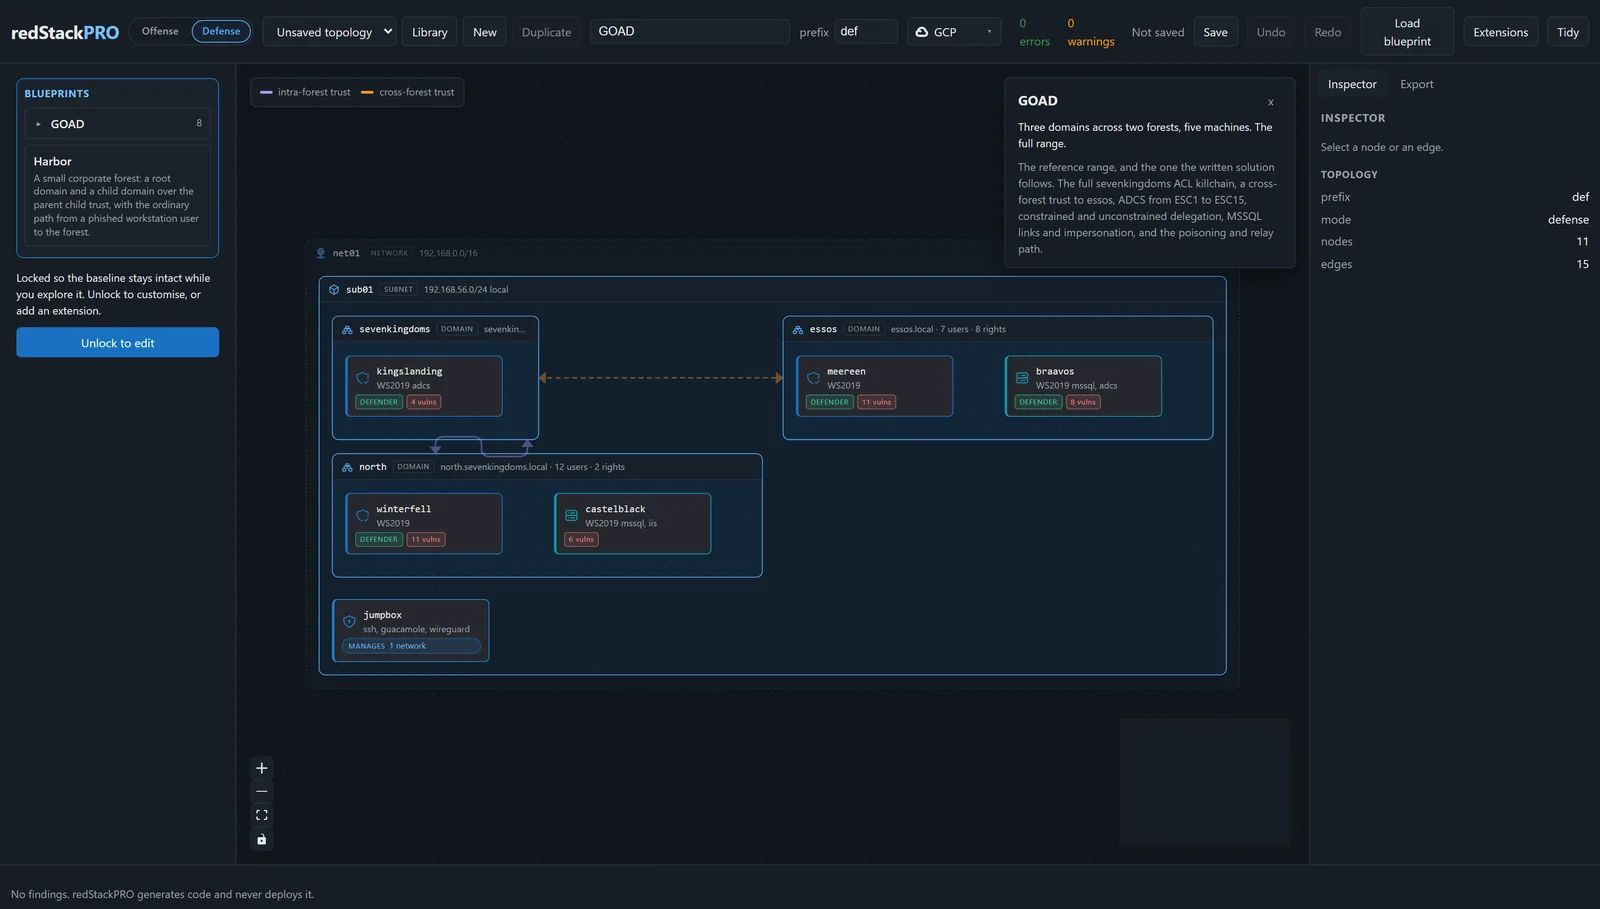
GOAD، المختبر الكامل: ثلاثة نطاقات عبر غابتين، وخمس أجهزة وثقاتها، وهو النطاق المرجعي الذي يتبعه الحل المكتوب.
[!IMPORTANT] التصدير هو الحد الفاصل. تُولّد اللوحة الملفات؛ وأنت تشغّلها باستخدام بيانات اعتمادك الخاصة. لا ينشر redStackPRO أي شيء أبدًا ولا يحتفظ أبدًا ببيانات اعتماد السحابة أو مفاتيحها.
[!CAUTION] للاستخدام المصرّح به فقط. يبني redStackPRO بنية تحتية هجومية ونطاقات ضعيفة عمدًا. استخدمه فقط في بيئات المختبر التي تملكها أو المصرّح لك صراحةً باختبارها، ولا تستخدمه أبدًا ضد أنظمة لا تملك إذنًا كتابيًا بشأنها.
إصدار ما قبل الإطلاق، مع المزيد قبل 1.0. تعمل خط الأنابيب نفسها من البداية إلى النهاية: تُترجم البنية الطوبولوجية إلى Terraform وAnsible، ويُنشر التصدير.
| المزوّد | الحالة |
|---|---|
| GCP، AWS | مدعوم ومُختبر من البداية إلى النهاية، لكل من النطاقات المستهدفة والبنية التحتية للهجوم. |
| Azure | مدعوم ومُختبر من البداية إلى النهاية، لكل من النطاقات المستهدفة والبنية التحتية للهجوم (جديد في 0.10.0). |
| Proxmox، ESXi | على خارطة الطريق، غير مدعوم بعد. |
اللوحة كاملة في حاوية واحدة، وواجهة API وتطبيق الويب على منفذ واحد:
docker compose up                    # http://127.0.0.1:8000
docker compose up --build            # build the image from this checkout instead
يشغّل Compose الصورة التي يثبّتها، ghcr.io/devzero-security/redstackpro:0.10.0،
بسحبها من GHCR وبنائها من نسخة المستودع هذه فقط عندما يفشل السحب.
أو شغّل الصورة المنشورة دون compose (:latest و:0.10.0 هما نفس
البناء):
docker run -p 8000:8000 -v redstackpro-data:/data \
  ghcr.io/devzero-security/redstackpro:latest
تستمع اللوحة على المنفذ 8000 داخل الحاوية. لخدمتها على منفذ مضيف
مختلف، غيّر النصف الأيسر من التعيين (-p 8787:8000)، أو عيّن
REDSTACKPRO_PORT لـ compose (REDSTACKPRO_PORT=8787 docker compose up في bash،
$env:REDSTACKPRO_PORT=8787; docker compose up في PowerShell).
يحمل Compose أيضًا خلفية Postgres اختيارية لنشر مشترك:
REDSTACKPRO_DATABASE_URL=postgresql+psycopg://redstackpro:redstackpro@db:5432/redstackpro \
  docker compose --profile postgres up
الصورة هي طبقة التركيب فقط. لا تحمل Terraform أو Ansible ولا تحتفظ أبدًا ببيانات اعتماد السحابة الخاصة بك: أنت تشغّل التصدير الذي تنتجه من جهازك الخاص، تمامًا كما في سير العمل من المصدر أدناه.
Python 3.11 أو أحدث، وNode 24 للوحة.
git clone https://github.com/devZero-Security/redStackPRO.git
cd redStackPRO
python -m venv .venv
. .venv/bin/activate            # bash (Linux, macOS)
.venv\Scripts\Activate.ps1      # PowerShell (Windows)
pip install -e ".[dev]"
اللوحة هي عمليتان، واجهة API وتطبيق الويب. ابدأ واجهة API:
redstackpro serve # the API, http://127.0.0.1:8000
تُبقي هذه العملية ذلك الطرفية مشغولة. في طرفية ثانية، من جذر المستودع:
cd frontend
npm install
npm run dev                          # the canvas, http://localhost:5173
ينقل redstackpro serve --port 8787 واجهة API إلى منفذ مختلف. وجّه
خادم تطوير اللوحة إليه ببدئه مع تعيين المتغير:







