
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2592 نتائج
DNCI preview

DNCI

GitHubguibacellar/dnci

DNCI - حاقن كود دوت نت

post-exploitationpenetration-testingred-teaming
149منذ 7 سنوات
mpDNS preview

mpDNS

GitHubnopernik/mpdns

خادم DNS متعدد الأغراض

scripting-automationdata-exfiltrationinformation-gathering+5
144منذ سنة واحدة
Venom preview

Venom

GitHubdliv3/venom

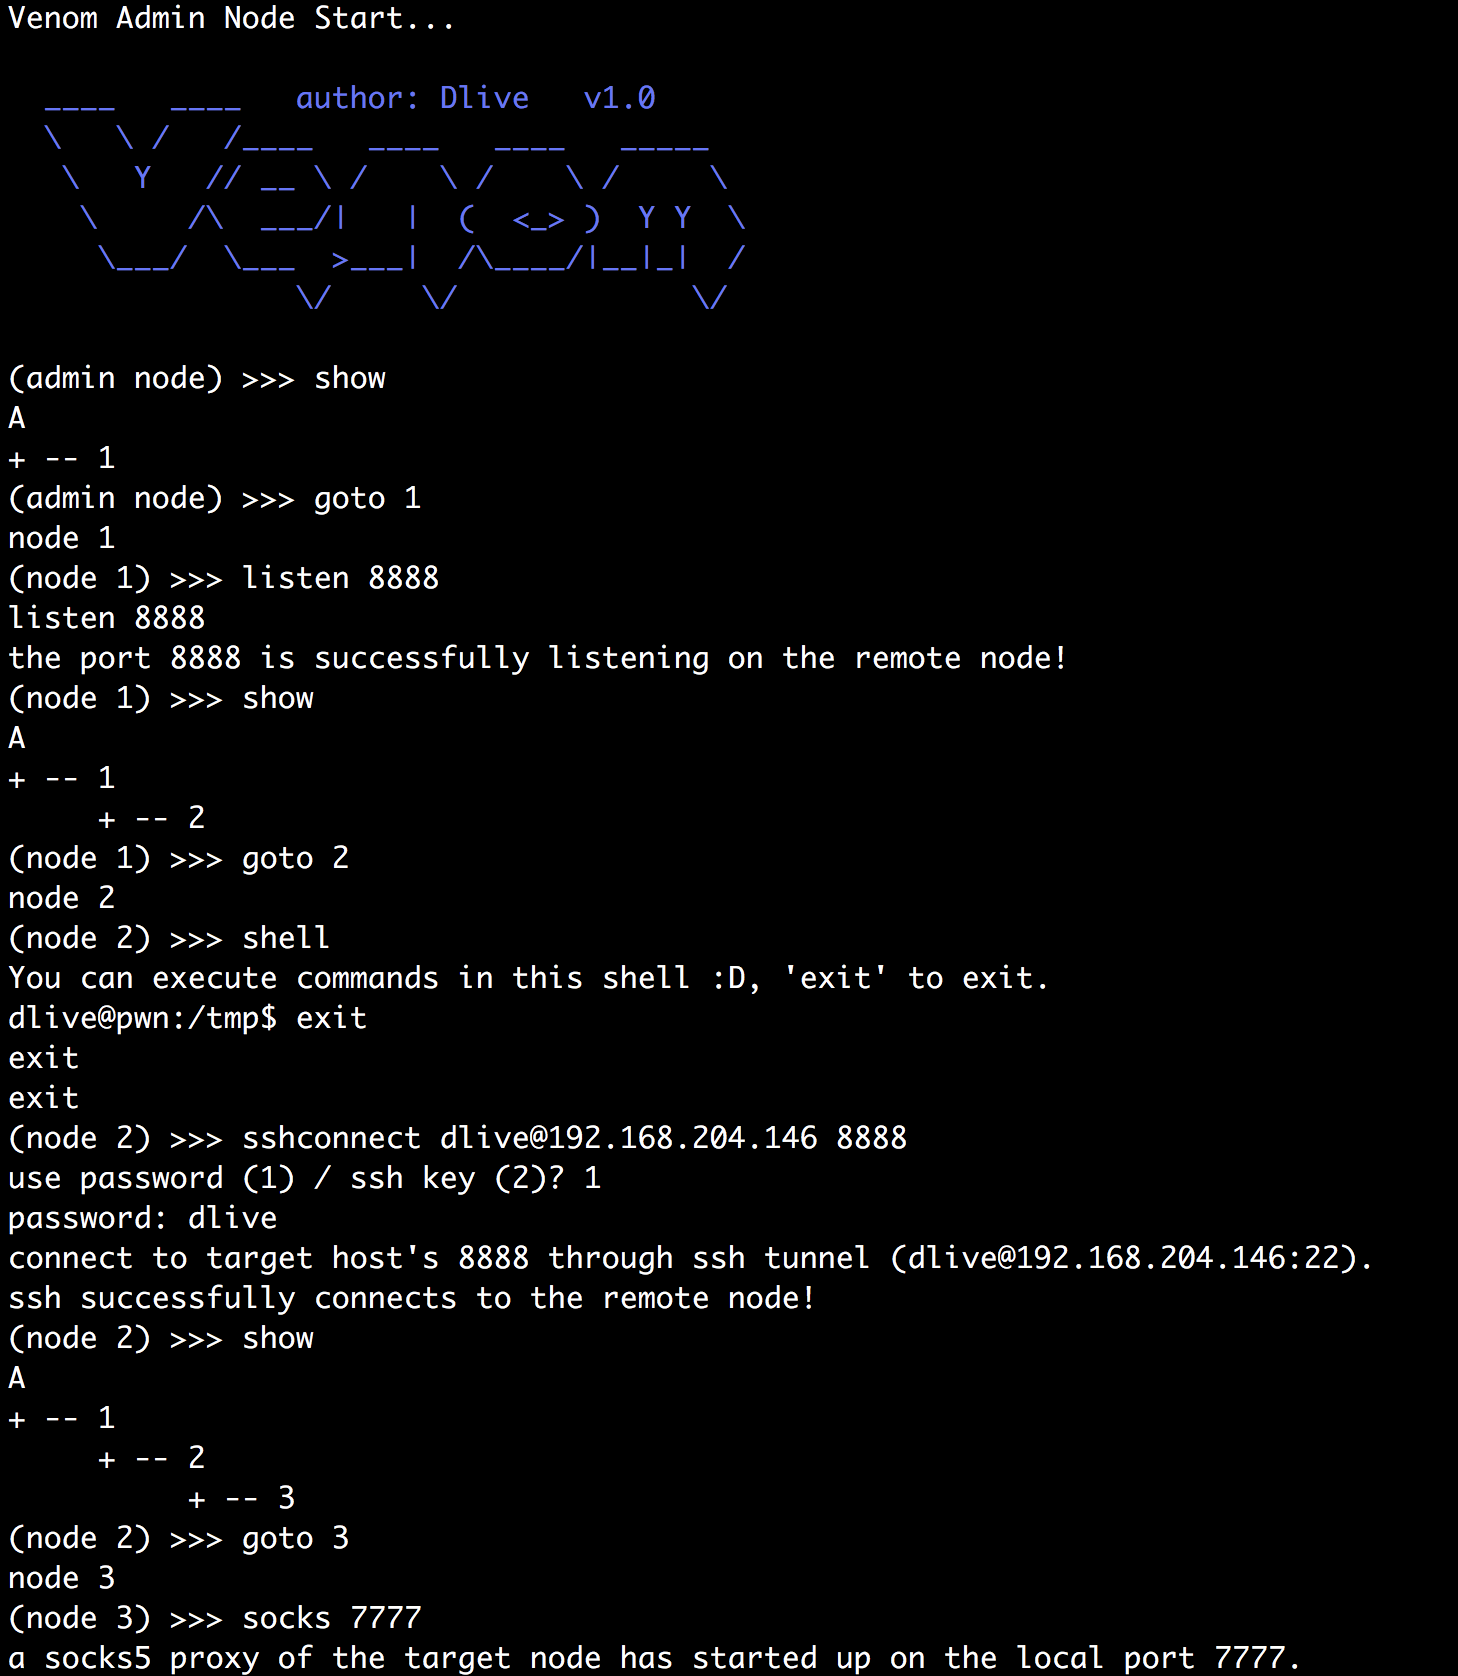
Venom - وكيل متعدد القفزات لمختبرِي الاختراق

encryption-decryption-toolsnetwork-mappingpenetration-testing+3
2.2kمنذ 6 سنوات
BloodHound-Legacy preview

BloodHound-Legacy

GitHubspecterops/bloodhound-legacy

ست درجات من مسؤول المجال
privilege-escalationreconnaissancelateral-movement+4
10.6kمنذ 7 أشهر
DaaC2 preview

DaaC2

GitHubcrawl3r/daac2

ديسكورد كـ C2

payload-generationcommand-and-controlred-teaming+1
51منذ 5 سنوات
SysWhispers preview

SysWhispers

GitHubjthuraisamy/syswhispers

تجاوز برامج مكافحة الفيروسات/كشف الاستجابة الطرفية عبر استدعاءات النظام المباشرة.
exploitationids-ips-evasionshellcode+3
2.0kمنذ 5 سنوات
LOLBITS preview

LOLBITS

GitHubkudaes/lolbits

** تم إيقافه ** إطار عمل C2 يستخدم Background Intelligent Transfer Service (BITS) كبروتوكول اتصال و Direct Syscalls + Dinvoke لتجاوز خطافات وضع…
privilege-escalationexploit-frameworkslateral-movement+4
222منذ 3 سنوات
Responder preview

Responder

GitHublgandx/responder

Responder هو أداة تسميم لـ LLMNR و NBT-NS و MDNS، مع خادم مصادقة وهمي مدمج يدعم HTTP/SMB/MSSQL/FTP/LDAP ويدعم NTLMv1/NTLMv2/LMv2 و NTLMSSP الموسع…

password-crackingreconnaissancepassword-attacks+10
6.5kمنذ 4 أشهر
hershell preview

hershell

GitHublesnuages/hershell

مولد شل عكسية متعددة المنصات
encryption-decryption-toolspayload-generationexploitation+6
592منذ 6 سنوات
SharpStat preview

SharpStat

GitHubraikia/sharpstat

أداة C# تستخدم WMI لتشغيل "cmd.exe /c netstat -n"، وحفظ المخرجات في ملف، ثم استخدام SMB لقراءة الملف وحذفه عن بُعد.
lateral-movementinformation-gatheringnetwork-security+2
39منذ 6 سنوات
siemframework preview

siemframework

GitHubelevenpaths/siemframework

إطار عمل هجومي معياري بلغة Python3 لأتمتة استغلال منصات SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) عبر سرقة بيانات الاعتماد، ونشر الحمولات، ووحدات…

penetration-testing-frameworksexploit-frameworksnetwork-mapping+7
42منذ 6 سنوات
redteam-ai-benchmark preview

redteam-ai-benchmark

GitLabtoxy4ny/redteam-ai-benchmark

Red Team AI Benchmark: تقييم نماذج اللغة الكبيرة (LLMs) للمهام الهجومية الأمنية المصرح بها. Red Team AI Benchmark هو معيار تقييم نماذج بواسطة واجهة…
penetration-testingmachine-learningeducation+3
2منذ 2 أشهر
CaddySmith preview

CaddySmith

GitHubicecubesandwich/caddysmith

توليد إعدادات موجه Caddy من ملفات تعريف C2 الخاصة بـ Cobalt Strike أو Sliver.
penetration-testing-frameworksweb-proxies-interceptionids-ips-evasion+3
23منذ 3 أشهر
harpyTools preview

harpyTools

GitHubjssngc/harpytools

أداة آلية لاستغلال ما بعد الاختراق في Active Directory لاستخراج تذاكر Kerberos، وهجمات ترحيل NTLM، والحركة الجانبية عبر تكامل NetExec و Impacket و…
privilege-escalationpayload-generationexploitation+6
19منذ شهر واحد
nimcrypt preview

nimcrypt

GitHubchaelsoo/nimcrypt

أداة تشفير مبنية على Nim لإخفاء شيلكود والحمولات لتجاوز Windows Defender.
encryption-decryption-toolsexploitationids-ips-evasion+6
21منذ 2 أشهر
phantomprint preview

phantomprint

GitHubharuu77g/phantomprint

محرك بصمة هجين سلبي — تعرف على المضيفين دون إرسال حزمة واحدة
osintpacket-sniffing-analysisreconnaissance+7
4منذ شهر واحد
DigiTrack preview

DigiTrack

GitHubskickar/digitrack

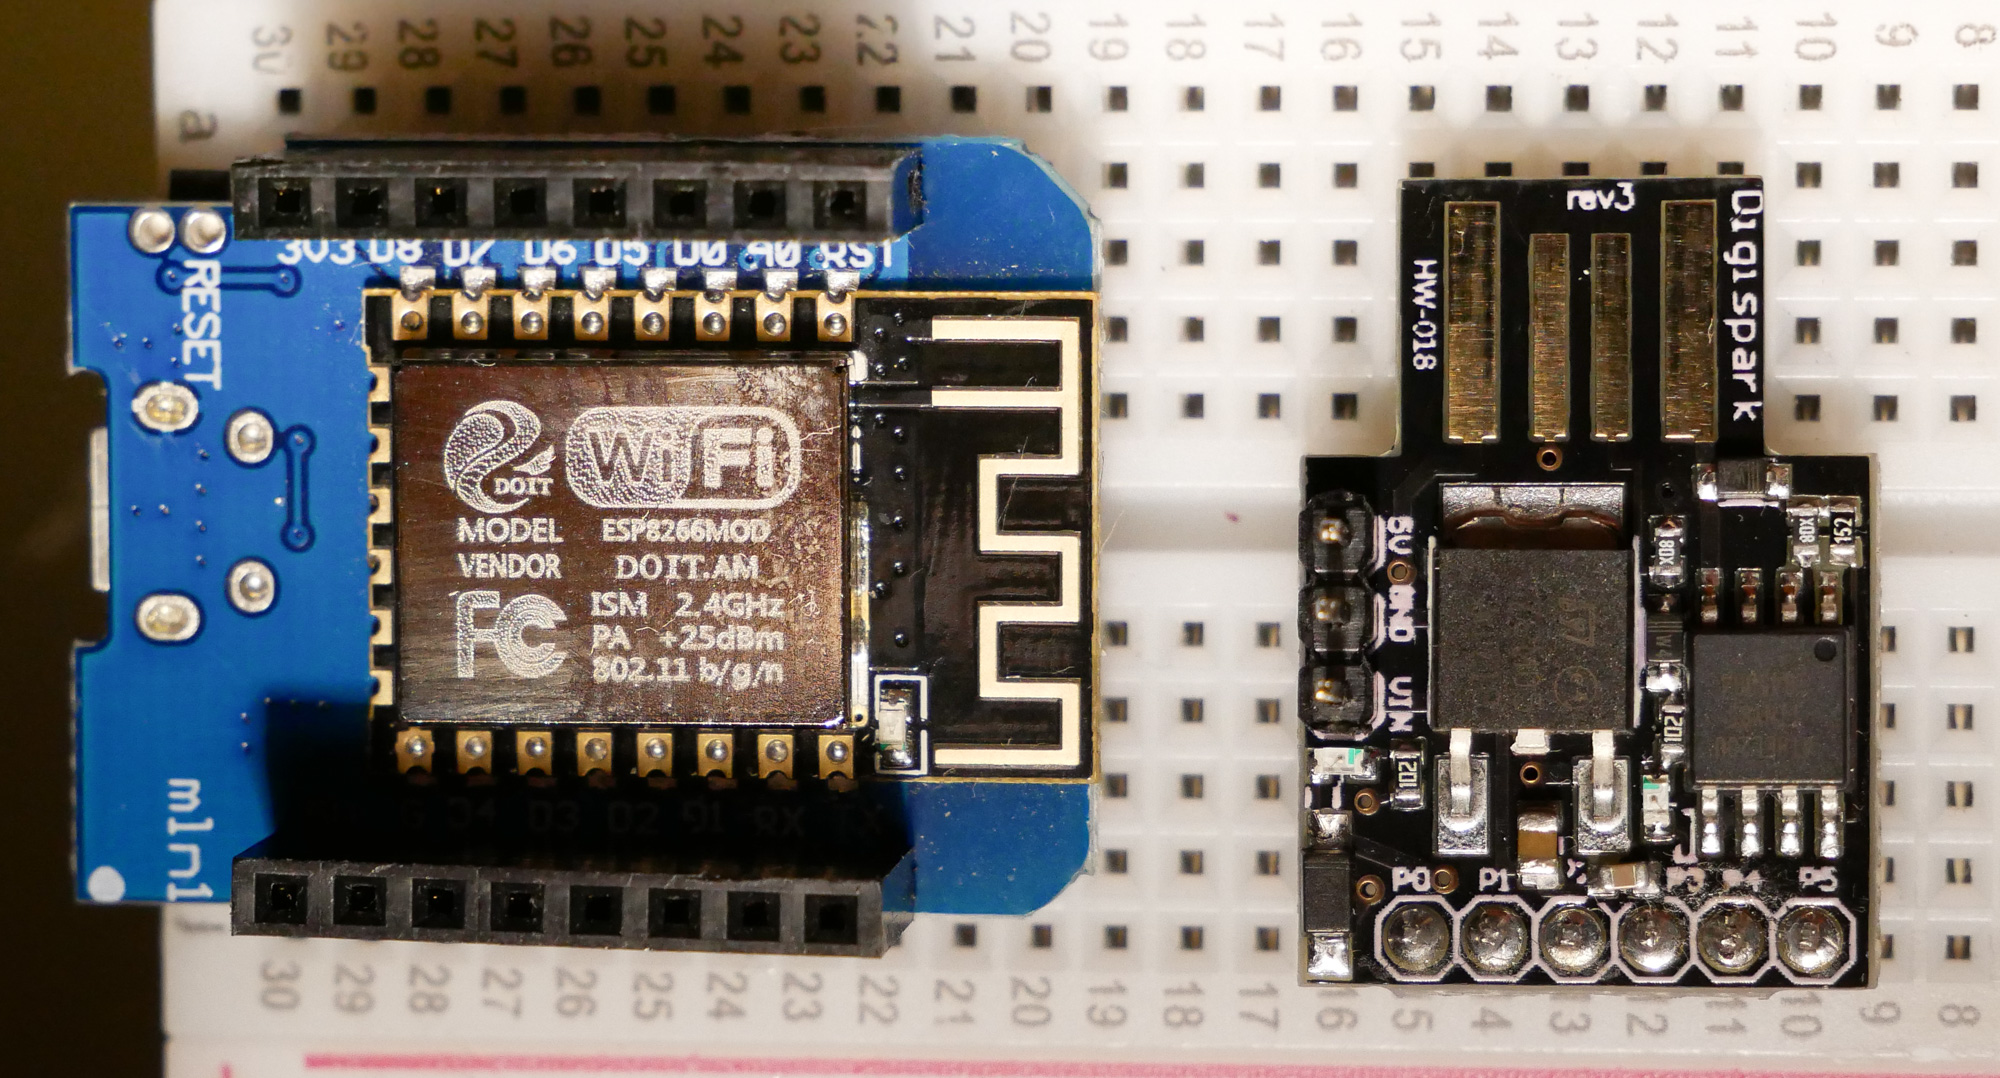
هجمات بتكلفة 5 دولارات أو أقل باستخدام أردوينو

wi-fi-auditingpersistence-mechanismsinformation-gathering+2
81منذ 7 سنوات
DLLPasswordFilterImplant preview

DLLPasswordFilterImplant

GitHubgosecure/dllpasswordfilterimplant

أداة زرع مرشح كلمة مرور DLL مع قدرات استخراج البيانات

persistence-mechanismsdata-exfiltrationpost-exploitation+2
136منذ 6 سنوات
السابق1…99100التالي