

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
bad_ducky — استنساخ متوافق مع Rubber Ducky يعتمد على CJMCU BadUSB HW. | Kitploit

أدوات/GitHubGitHub/mharjac/bad_ducky
توليد الحمولةالتهرب من IDS/IPSأدوات انتحال الشخصيةاختراق الأجهزةاختبار الاختراقالهندسة الاجتماعيةالفريق الأحمرتطوير الحمولات
GitHubmharjac/bad_ducky

bad_ducky

استنساخ متوافق مع Rubber Ducky يعتمد على CJMCU BadUSB HW.

عرض المستودع
3018250منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Bad Ducky

ملخص

Bad Ducky هو نسخة أخرى من Rubber Ducky. يعتمد على لوحة CJMCU BadUsb (نسخة ATMEGA32u4 - Arduino Leonardo) مع قارئ بطاقات مدمج، يمكنك شراؤها من ebay أو aliexpress. كان هدفي إنشاء شيء متوافق مع نصوص Rubber Ducky، مع إمكانية اختيار النص الذي سيتم تنفيذه بسهولة دون تعديل العتاد (دون إضافة مفاتيح DIP).
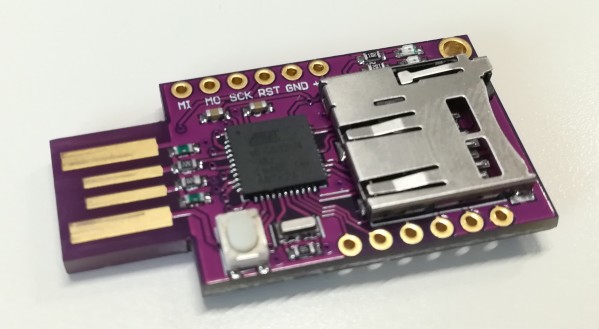
BadUsb

ما الذي يميز هذا؟

  • إنه متوافق تمامًا مع نصوص Rubber Ducky (جميع الأوامر مدعومة)
  • لا تتطلب النصوص التجميع/الترميز
  • لا يوجد حد لحجم الحمولة (الحد الوحيد هو حجم بطاقة SD)
  • له وضعان تشغيليان (التوصيل المستمر والتوصيل لمرة واحدة)
  • يمكنك التبديل بين الأوضاع/الحمولات باستخدام هاتفك الذكي
  • يدعم لغات لوحة مفاتيح مختلفة

لمزيد من المعلومات حول كيفية البدء، راجع صفحات الويكي.

مشاريع مماثلة:

  • https://github.com/basic4/USB-Rubber-Ducky-Clone-using-Arduino-Leonardo-Beetle
  • https://github.com/jerwuqu/ardoducky
  • https://github.com/Screetsec/Pateensy
  • https://github.com/Seytonic/Duckduino-microSD
  • https://malduino.com/
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





