
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1381 نتائج
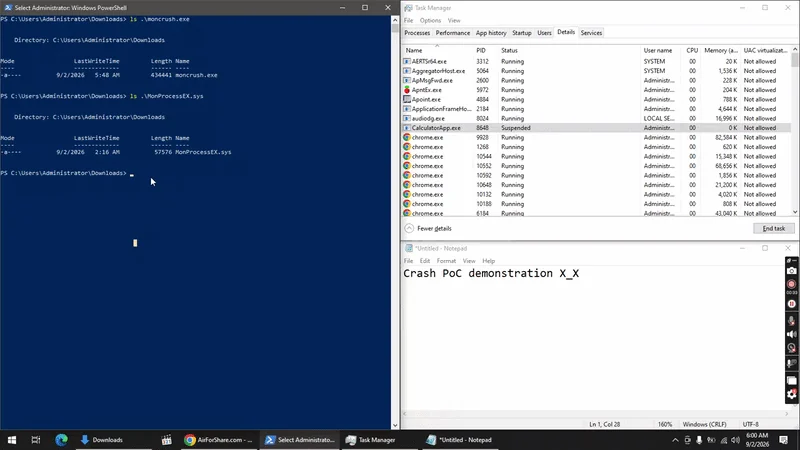
0xM0nCrush preview

0xM0nCrush

GitHubdeathshotxd/0xm0ncrush

# مُنهي عمليات في وضع النواة باستخدام برنامج تشغيل BYOVD موقّع. يعمل على جميع إصدارات Windows 10/11. بدون إزاحات، بدون PDB. Rust.
defensive-toolsprivilege-escalationexploitation+4
108
منذ 9 أيام
edrEvasionWorkshop preview

edrEvasionWorkshop

GitHubtyeurada/edrevasionworkshop

مواد ورشة عمل بعنوان “تطوير البرمجيات الخبيثة خطوة بخطوة: التهرب من EDR من اللوادر إلى النواة” قُدِّمت في DEF CON 34 وBSidesLV 2026. تغطي تطوير…
defensive-toolsexploitationpost-exploitation+5
390منذ شهر واحد
CS-MemoryEvasion preview

CS-MemoryEvasion

GitHubgmh5225/cs-memoryevasion

أداة تحميل لتجنب اكتشاف الذاكرة في Cobalt Strike مخصصة لفرق الاختراق الأحمر
exploitationpost-exploitationmalware-analysis+2
1منذ 3 سنوات
APT-Individual-Combat-Guide preview

APT-Individual-Combat-Guide

GitHubghostwolflab/apt-individual-combat-guide

دليل تعليمي ومستودع أكواد لفهم تقنيات هجمات التهديدات المتقدمة المستمرة (APT)، ويغطي الاستطلاع، واستغلال الويب والخدمات، وأحصنة طروادة، والقيادة…
exploitationinformation-gatheringpost-exploitation+7
112منذ 10 أشهر
rootkit preview

rootkit

GitHubnurupo/rootkit

وحدة نواة لينكس تمنح صلاحيات الجذر، وتُخفي العمليات/الملفات، وتحمي نفسها من الإلغاء، مصممة لأغراض تعليمية على أنوية أوبونتو.
privilege-escalationpersistence-mechanismspost-exploitation
829منذ 2 سنوات
ReflectiveDLLInjection preview

ReflectiveDLLInjection

GitHubstephenfewer/reflectivedllinjection

حقن DLL الانعكاسي هو تقنية حقن مكتبات تُستخدم فيها فكرة البرمجة الانعكاسية لتنفيذ تحميل مكتبة من الذاكرة إلى عملية مضيفة.
memory-forensicsexploitationpost-exploitation+2
3.4kمنذ 4 سنوات
CS-DropSpawn_BOF preview

CS-DropSpawn_BOF

GitHubgmh5225/cs-dropspawn_bof

# CobaltStrike BOF لتفعيل Beacons باستخدام اختطاف دليل تطبيق DLL

exploitationpost-exploitationpenetration-testing+2
3منذ 3 سنوات
skills preview

skills

GitHubspecterops/skills

Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
osintreconnaissanceexploitation+9
703منذ 17 أيام
RedTeamScripts preview

RedTeamScripts

GitHubmr-un1k0d3r/redteamscripts

مجموعة من سكربتات الفريق الأحمر الهجومية تتضمن إنهاء العمليات، وتجاوز SPF للتصيد الاحتيالي، ورش كلمات المرور، وفك تشفير كلمات مرور ColdFusion.
phishing-toolspassword-attacksexploitation+4
148منذ 5 سنوات
ppid-spoofing preview

ppid-spoofing

GitHubwithsecurelabs/ppid-spoofing

نصوص برمجية لتنفيذ وكشف تزوير معرّف العملية الأب (Parent PID Spoofing)
defensive-toolsprivilege-escalationpost-exploitation+3
148منذ 6 سنوات
doublepulsar-usermode-injector preview

doublepulsar-usermode-injector

GitHubwithsecurelabs/doublepulsar-usermode-injector

أداة لاستخدام شيلكود وضع المستخدم من حمولة DOUBLEPULSAR لتحميل مكتبة DLL عشوائية بشكل انعكاسي داخل عملية أخرى، لاستخدامها في اختبار تقنيات الكشف أو…
exploitationpost-exploitationmalware-analysis+2
123منذ 9 سنوات
Atlas preview

Atlas

GitHubportbuster1337/atlas

Cross-platform network execution toolkit (SMB/Kerberos/WMI/LDAP/DCSync) built on TrustedSec's Titanis - NetExec-style workflow in C#
reconnaissanceexploitationlateral-movement+4
82منذ 21 أيام
electroniz3r preview

electroniz3r

GitHubr3ggi/electroniz3r

الاستيلاء على أذونات TCC لتطبيقات Electron على macOS

privilege-escalationexploitationpost-exploitation+1
225منذ 3 سنوات
stratum-c2 preview

stratum-c2

GitHublame-projects/stratum-c2

Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+6
43منذ شهر واحد
hacktivity-vulns-exploits-lab preview

hacktivity-vulns-exploits-lab

GitHubocfagb/hacktivity-vulns-exploits-lab

تقرير + تحليل CVE + إجراءات مضادة لمختبر Hacktivity 'الثغرات، الاستغلالات، وحمولات الوصول عن بُعد' (قذائف netcat، Metasploit، CVE-2010-1240،…
vulnerability-analysisexploitationpost-exploitation+5
منذ شهر واحد
hayduk preview

hayduk

GitHubjolovicdev/hayduk

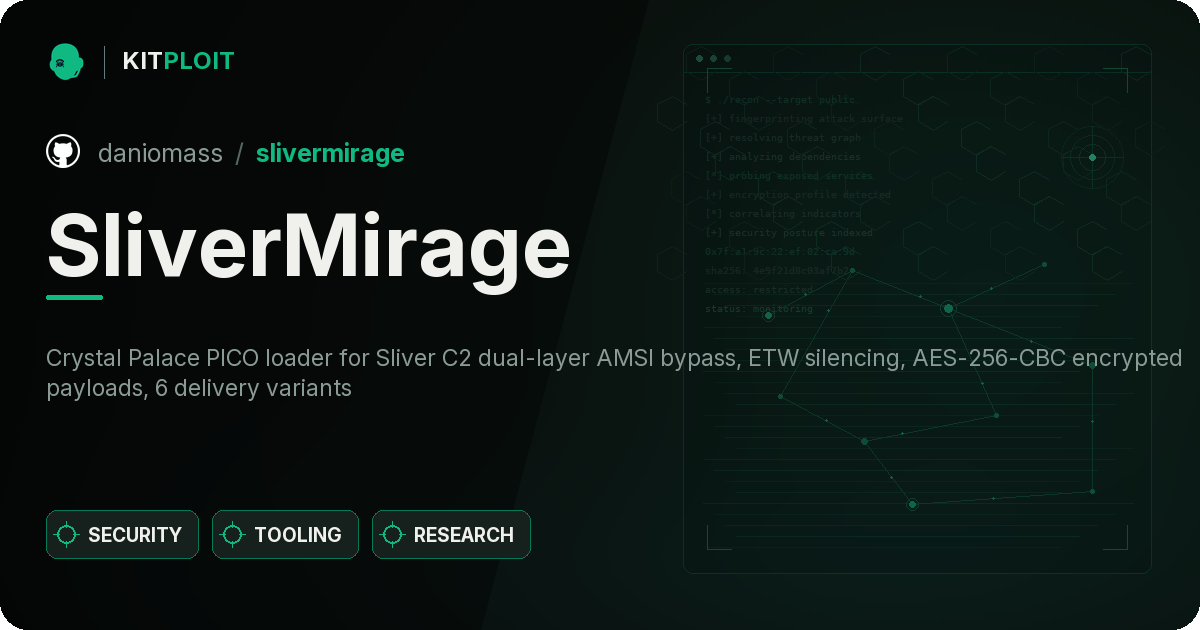
Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…
penetration-testing-frameworksvulnerability-scannersexploit-frameworks+3
7منذ 25 أيام
SliverMirage preview

SliverMirage

GitHubdaniomass/slivermirage

Crystal Palace PICO loader for Sliver C2 | تجاوز AMSI ثنائي الطبقات، إسكات ETW، حمولات مشفرة بـ AES-256-CBC، 6 متغيرات تسليم
exploitationpost-exploitationmalware-analysis+4
46منذ شهر واحد
CrystalPotato preview

CrystalPotato

GitHubricardojoserf/crystalpotato

نسخة Crystal من GodPotato لاستغلال صلاحية SeImpersonatePrivilege باستخدام استدعاءات النظام غير المباشرة، وحل واجهات برمجة التطبيقات (API) ديناميكيًا،…

privilege-escalationexploitationpost-exploitation+3
126منذ شهر واحد
السابق1…345…77التالي