
 jolovicdev/hayduk
وحدة تحكم رسومية لإدارة الهجمات لـ Metasploit: سلالة Armitage كملف ثنائي واحد بلغة Go مع واجهة مستخدم عبر المتصفح. طوبولوجيا شبكة حية، سير عمل الحملات، Hail Mary، الجلسات، تصدير التقارير، ووضع الفريق.


Hayduk هي واجهة رسومية لـ Metasploit مجانية ومفتوحة المصدر لاختبار الاختراق المصرّح به. وهي تنقل سير عمل Armitage إلى متصفحك: رسم خرائط المضيفين، وتصفح الوحدات، وإدارة جلسات Meterpreter وshell، وتصدير تقارير الحملات.
نزّل ملفًا تنفيذيًا واحدًا. شغّله. اتصل بـ Metasploit. لا حاجة إلى تثبيت Java أو Go أو Node.js لتشغيل ملف تنفيذي من إصدار رسمي. واجهة المتصفح مضمّنة.
يتصل Hayduk بنسخة منفصلة من Metasploit Framework عبر msfrpcd. وهو لا يتضمن Metasploit.
نزّل أحدث إصدار · البدء السريع · جرّب مختبر Docker · وضع الفريق
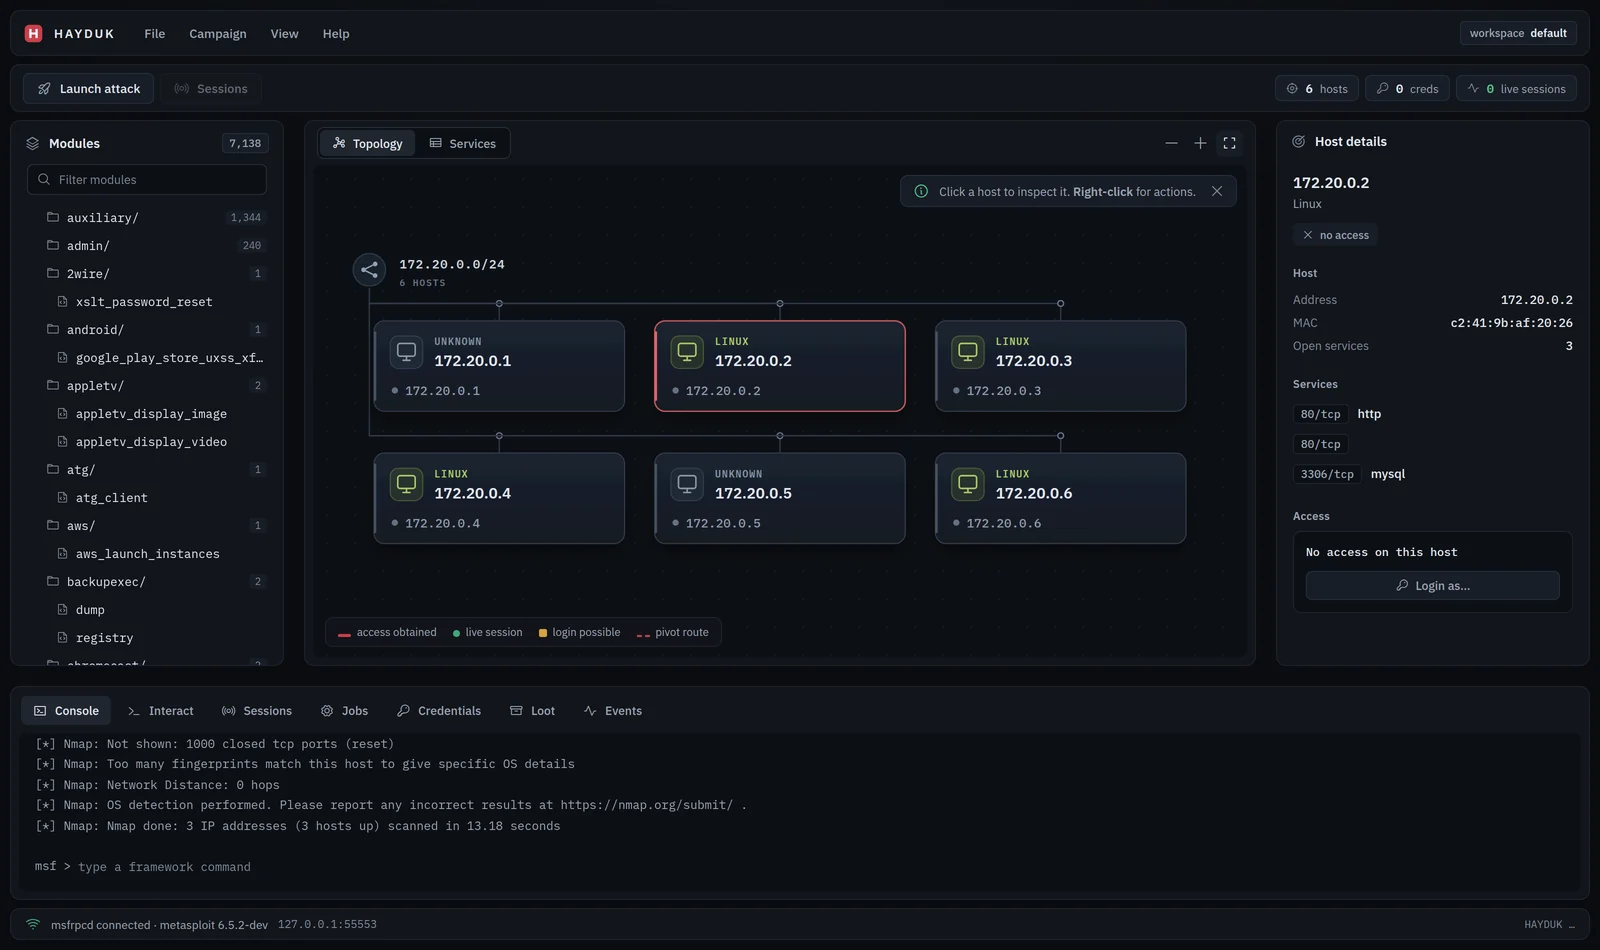
الواجهة معروضة ببيانات حملة توضيحية.
تحتاج إلى ملف تنفيذي من إصدار Hayduk، ومتصفح، ونسخة قيد التشغيل من Metasploit Framework. بالنسبة لميزات مساحة العمل مثل المضيفين والخدمات وبيانات الاعتماد والغنائم، يحتاج Metasploit أيضًا إلى قاعدة بيانات متصلة.
تفترض الخطوات أدناه أن Hayduk وMetasploit يعملان على الجهاز نفسه. إذا كنت بحاجة إلى إعداد Metasploit جاهز مع قاعدة بيانات وأهداف قابلة للتخلص منها، فاستخدم مختبر Docker.
افتح أحدث إصدار واختر الأرشيف المطابق لنظام التشغيل والمعالج لديك. استخرج الأرشيف إلى مجلد. لا يوجد مثبّت لـ Hayduk ولا إعداد منفصل للواجهة.
على الجهاز الذي يشغّل Metasploit، افتح طرفية ونفّذ:
msfrpcd -P 'yourpassword' -S -f -a 127.0.0.1 -p 55553
استبدل yourpassword بكلمة المرور الخاصة بك. أبقِ هذه الطرفية مفتوحة. يربط هذا الأمر RPC بـ localhost على المنفذ 55553؛ ويعطّل -S بروتوكول SSL لهذا الاتصال المحلي.
إذا كنت تشغّل msfrpcd بالفعل، فاستخدم إعدادات الاتصال الموجودة لديه بدلاً من بدء نسخة أخرى.
افتح طرفية أخرى في المجلد المستخرَج.
Linux وmacOS:
./hayduk
Windows PowerShell:
.\hayduk.exe
يفتح Hayduk واجهة المستخدم في متصفحك. إذا لم يفتح المتصفح، فانسخ عنوان URL الكامل المطبوع في الطرفية، بما في ذلك ?token=.... يتم تعيين المنفذ تلقائيًا.
في Connect to msfrpcd، أدخل الإعدادات من الخطوة 2:
| الحقل | القيمة |
|---|---|
| المضيف | 127.0.0.1 |
| المنفذ | 55553 |
| المستخدم | msf |
| كلمة المرور | كلمة المرور التي عيّنتها أعلاه |
| use SSL | غير محدد |
انقر على Connect. قد يستغرق مثيل Metasploit البارد حوالي نصف دقيقة للاستجابة؛ يظهر تقدم الاتصال في مربع الحوار.
أبقِ Hayduk قيد التشغيل أثناء استخدامك لواجهة المستخدم. اضغط Ctrl+C في طرفيته لإيقافه.
استخدم نظامًا أو شبكة مصرحًا لك باختبارها. تُنفَّذ عمليات الفحص من مثيل Metasploit المتصل، لذا يجب أن تكون الأهداف قابلة للوصول من ذلك الجهاز.
انقر على وحدة لتكوينها. انقر بزر الماوس الأيمن على المضيفين والجلسات وصفوف الجداول والوحدات في الشجرة لفتح قوائم الإجراءات الخاصة بها.
استخدم بطاقات ملخص الحملة لفتح المضيفين أو الخدمات أو الجلسات أو بيانات الاعتماد. تتوفر أيضًا Discover hosts وScan services وExport report مباشرةً فوق خريطة الشبكة.
تكيّف خريطة الشبكة أعمدة المضيفين مع المساحة المتاحة على اللوحة. اختر Focus لتوسيع الخريطة ومفتش المضيفين. يستبدل Arrange hosts المواضع المحفوظة بتخطيط تلقائي. تعرض بطاقات المضيفين أعداد الخدمات المفتوحة وحالة الوصول؛ تحدد المسارات البنفسجية مسارات المحور.
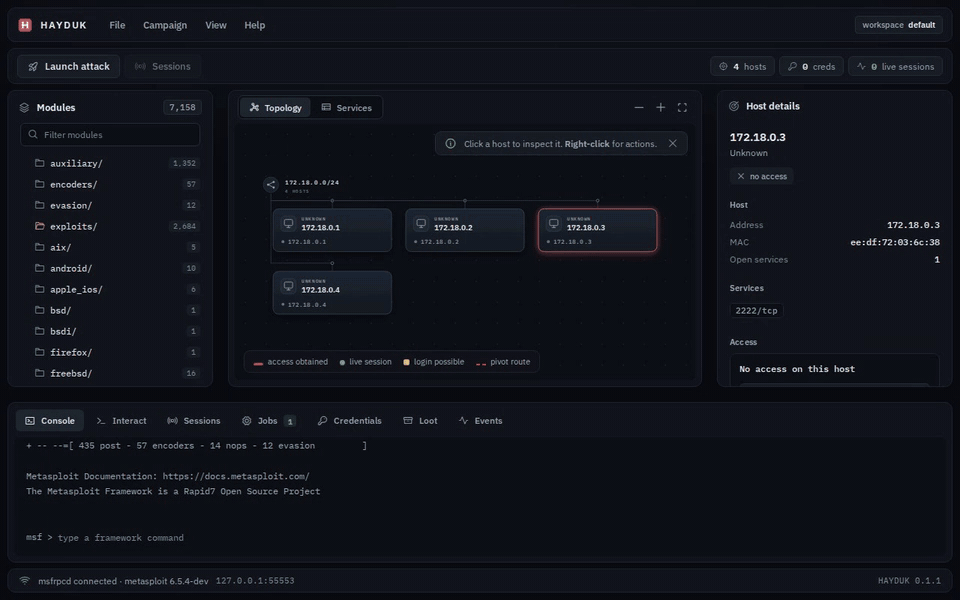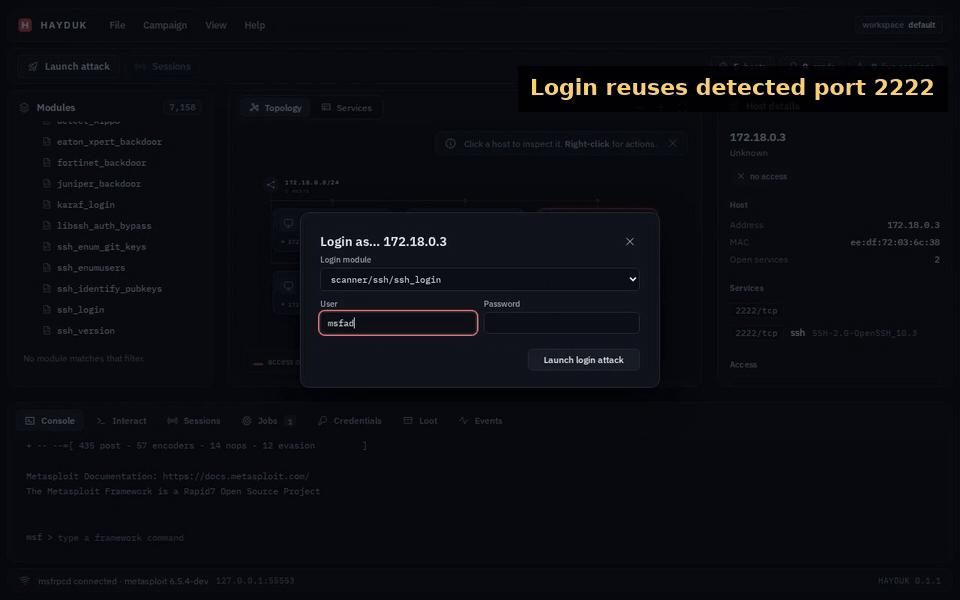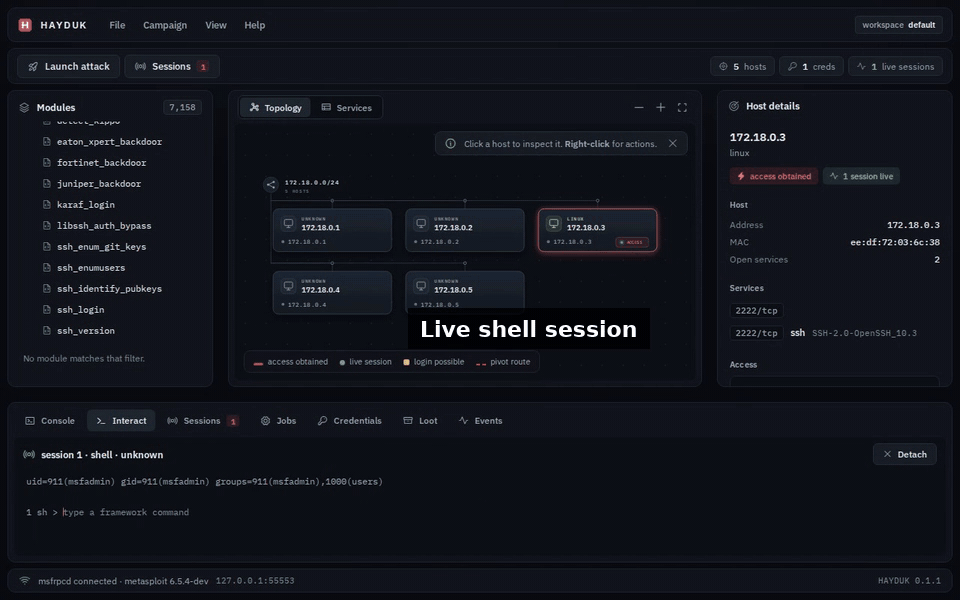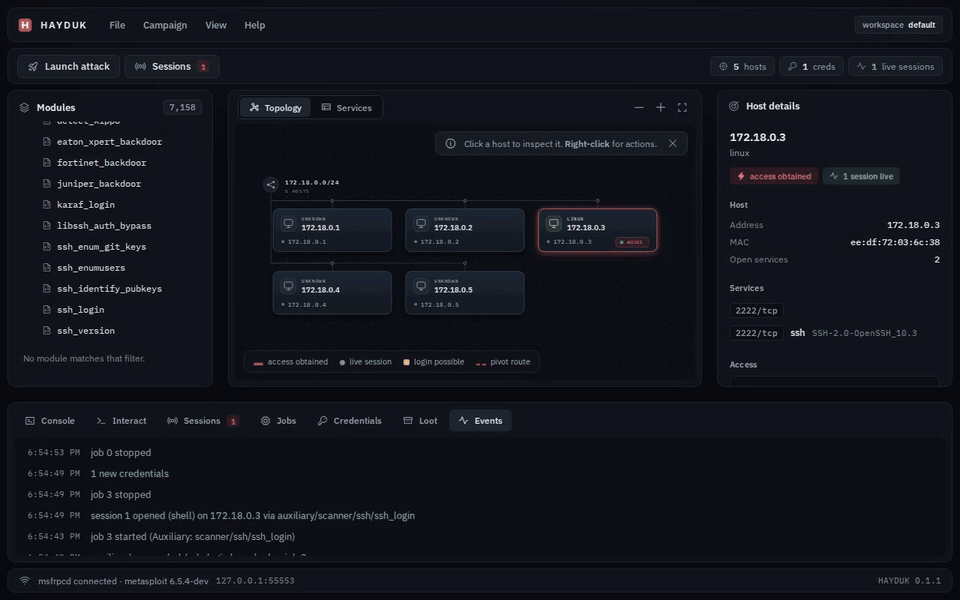
يستخدم العرض التوضيحي بيانات حملة توضيحية.
| القدرة | ما يمكنك فعله |
|---|---|
| طوبولوجيا الشبكة | استكشف مجموعات الشبكات الفرعية التكيفية وأعداد خدمات المضيفين ومسارات المحور. اسحب المضيفين أو قم بالتكبير أو وسّع الخريطة في وضع Focus. |
| وحدات Metasploit | تصفح شجرة الوحدات، وتفقد تصنيفات الموثوقية، وقم بتكوين الخيارات، واختر الحمولات. |
| سير عمل الحملة | اكتشف المضيفين، وافحص الخدمات، وابحث عن مرشحي الاستغلال المطابقين للخدمات المعروفة. |
| إدارة الجلسات | تفاعل مع جلسات Meterpreter وshell، وقم بترقية shells، وأنهِ الجلسات. |
| بيانات الاعتماد والغنائم | راجع بيانات مساحة العمل واستخدم بيانات الاعتماد المستردة في سير عمل تسجيل الدخول. |
| Hail Mary | شغّل عمليات استغلال مطابقة ضد المضيفين المحددين، مع عمليات تشغيل متدرجة وسجل أحداث. |
| إعداد التقارير | صدّر تقرير HTML مكتفيًا ذاتيًا لمراجعة الحملة وتسليمها للعميل. |
| وضع الفريق | شارك حملة مع عدة مشغلين على شبكة موثوقة. |
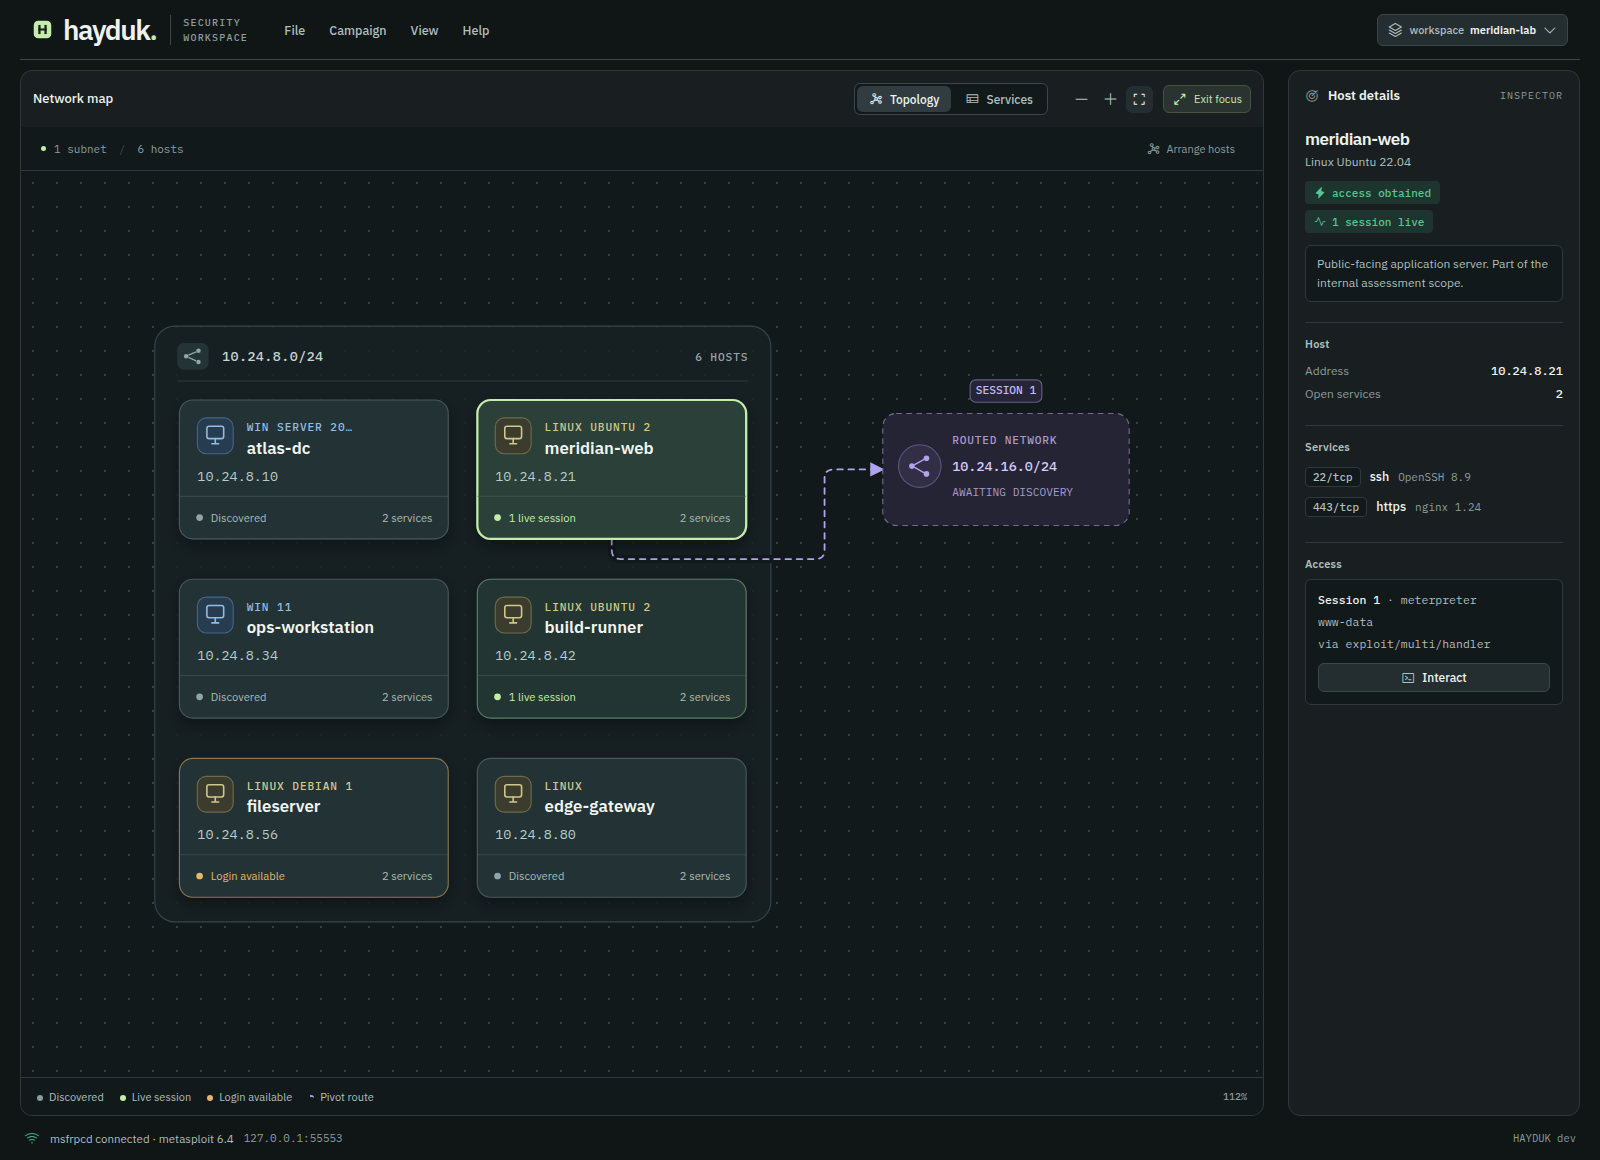
وضع تركيز الرسم البياني مع بيانات حملة توضيحية.
يتضمن المستودع مختبر Metasploit قابلاً للتخلص منه مع قاعدة بيانات وحاويات أهداف اختيارية. شغّله لتجربة سير العمل من العرض التوضيحي ضد أهداف حية.
تحتاج إلى Git وDocker وDocker Compose. نفّذ هذه الأوامر من صدفة تدعم سكربتات .sh الخاصة بالمستودع:
git clone https://github.com/jolovicdev/hayduk.git
cd hayduk
scripts/msf/up.sh --with-vulnbox
يطبع السكربت عناوين IP للحاويات الهدف عندما يكون المختبر جاهزًا. شغّل ملف Hayduk الثنائي الذي حمّلته واتصل باستخدام Host 127.0.0.1، وPort 55553، وUser msf، وPassword testpass123، مع إلغاء تحديد use SSL. استخدم عنوان IP هدف مطبوعًا لفحصك الأول.
لتشغيل Metasploit وقاعدة بياناته فقط، نفّذ scripts/msf/up.sh بدون --with-vulnbox.
عند الانتهاء، نفّذ هذا من جذر المستودع. فهو يزيل حاويات المختبر وأحجامها، بما في ذلك بيانات قاعدة بيانات المختبر:
scripts/msf/down.sh
شغّل الملف التنفيذي الذي تم تنزيله باستخدام عنوان واجهة محدد يمكن لمشغّليك الوصول إليه:
./hayduk --team --listen 192.168.1.10:8787
استبدل 192.168.1.10 بعنوان جهازك. يتطلب وضع الفريق عنوانًا صريحًا غير loopback؛ تُرفض العناوين الشاملة مثل 0.0.0.0.
شارك عنوان URL الكامل للرمز المميز المطبوع في الطرفية. يفتحه كل مشغّل في متصفح ويختار اسمًا. يُنسب سجل الأحداث الإجراءات إلى تلك الأسماء.

