

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1381 نتائج
gopacket preview

gopacket

GitHubmandiant/gopacket

منفذ Go كامل لـ Impacket - 63 أداة CLI و24 مكتبة لهجمات بروتوكولات Windows وActive Directory، مُجمَّعة في ملف ثنائي واحد بدون تبعيات.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
719
منذ شهر واحد
EvilVM preview

EvilVM

GitHubjephthai/evilvm

مترجم قائم على Forth يُنشر كـ shellcode مستقل عن الموضع لمعمارية x86_64، ويوفر وكيل تنفيذ تعليمات برمجية عن بُعد مع REPL تفاعلي عبر TCP وHTTP وICMP…

exploit-frameworksreverse-engineeringscripting-automation+7
209منذ 4 سنوات
MSRKit preview

MSRKit

GitHubrurixis/msrkit

مفهوم استخدام سلسلة ROP مقترنة ببدائية WRMSR لاستدعاء دوال النواة وتعيين برامج تشغيل غير موقّعة عبر BYOVD (AmdTools64.sys)
privilege-escalationexploitationreverse-engineering+5
65منذ 19 أيام
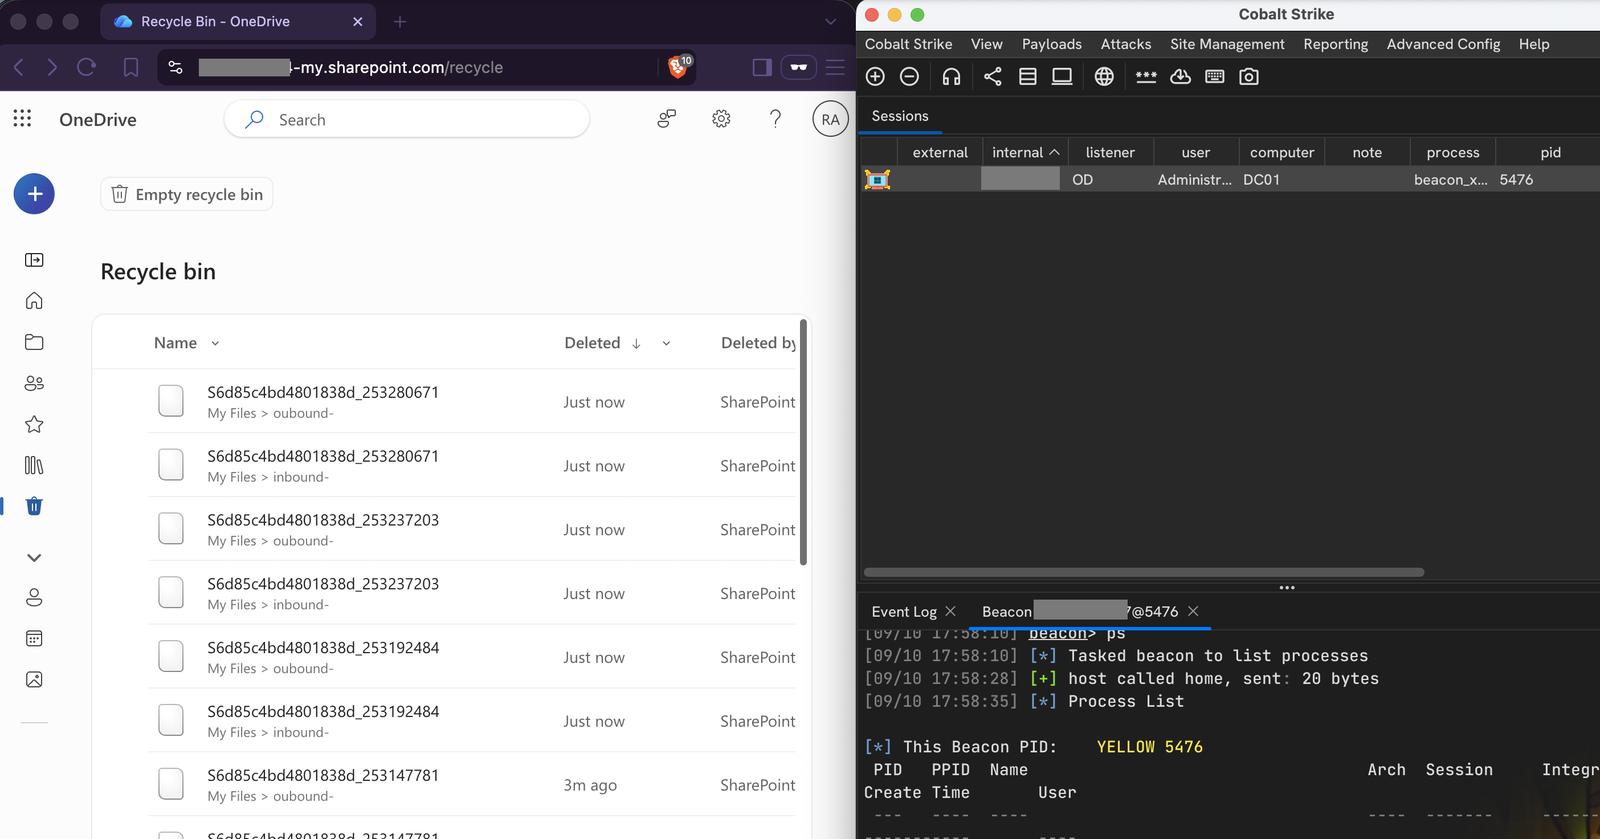
OneDrive-UDC2 preview

OneDrive-UDC2

GitHubnmht3t/onedrive-udc2

OneDrive كوسيلة نقل C2 خفية لـ Cobalt Strike

defensive-toolspenetration-testing-frameworkspost-exploitation+4
68منذ 21 أيام
mythic_telegram_profile preview

mythic_telegram_profile

GitHubdavidcarliez/mythic_telegram_profile

ملف تعريف Mythic C2 الذي ينفق حركة مرور وكيل Athena وApollo عبر رسائل بوت إلى بوت في Telegram، مما يربط الحمولات المشفرة إلى Mythic عبر خدمة Push C2…
penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
4منذ 16 أيام
msteams preview

msteams

GitHubwhispergate/msteams

ملف تعريف Mythic C2 الذي ينفق حركة مرور الوكيل عبر قنوات Microsoft Teams باستخدام Microsoft Graph API، مع تشفير AES256، والتذبذب، وتواريخ الإيقاف،…
defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
39منذ 26 أيام
Claude-Red preview

Claude-Red

GitHubsnailsploit/claude-red

Curated library of 78 offensive security SKILL.md modules that prime Claude with expert red team methodology across web, AD, wireless, cloud, and…
privilege-escalationexploitationweb-application-exploitation+8
7.3kمنذ 20 أيام
HashSiphon preview

HashSiphon

GitHubivancabrera02/hashsiphon

يستخرج تجزئة NetNTLMv2 للمستخدم الحالي عبر تمرير مصادقة HTTP، متجنبًا استدعاءات SSPI المباشرة؛ بينما يفوّض الإصدار v2 المصادقة إلى خدمة BITS لكسر…
defensive-toolspassword-attacksinformation-gathering+3
36منذ شهر واحد
KernelPatch preview

KernelPatch

GitHubbmax121/kernelpatch

ترقيع وربط نواة لينكس باستخدام صورة نواة لينكس مجرّدة فقط.
android-securityembedded-systems-securityexploitation+7
1.6kمنذ 5س 9د
KernelPatch preview

KernelPatch

GitHublyravoid/kernelpatch

يقوم بترقيع وربط نواة Linux باستخدام صورة نواة مجردة فقط، مع استخراج الرموز وحقن التعليمات البرمجية للربط المضمّن وربط استدعاءات النظام على arm64.
android-securityembedded-systems-securityexploitation+6
15منذ 6 أيام
askWAM preview

askWAM

GitHubdirkjanm/askwam

اطلب من مدير حسابات الويب (WAM) رموز Entra ID

identity-managementpost-exploitationpenetration-testing+5
162منذ 29 أيام
ARES preview

ARES

GitHubmafifrizi/ares

منصة ممارسة الفريق الأحمر المستقلة مع تنسيق وحدة MITRE ATT&CK، وحل مسار الهجوم DAG، وضوابط OPSEC، وخزنة بيانات اعتماد مشفرة، وتقارير متعددة التنسيقات.
defensive-toolspenetration-testing-frameworksexploit-frameworks+5
614منذ 8 أيام
ADRecon preview

ADRecon

GitHubadrecon/adrecon

أداة PowerShell تستخرج عناصر Active Directory عبر LDAP أو ADWS وتُنشئ تقارير Excel للتدقيق والاستجابة للحوادث الجنائية الرقمية واختبار الاختراق.

defensive-toolsreconnaissancevulnerability-analysis+6
981منذ سنة واحدة
TornadoRevC2 preview

TornadoRevC2

GitHubkamalx06/tornadorevc2

إطار عمل معياري لما بعد الاستغلال يدير جلسات reverse-shell عبر TCP/TLS/mTLS مع إضافات للتعداد والتنفيذ في الذاكرة والتحويل عبر SOCKS5 والاستمرارية.

penetration-testing-frameworksprivilege-escalationpersistence-mechanisms+8
34منذ 3 أيام
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.

privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
64منذ 29 أيام
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

برنامج تشغيل وضع النواة غير الموقّع الذي يقوم بتعديلات الذاكرة

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
11منذ 3 سنوات
Driver-PiDqSerializationWrite-Example preview

Driver-PiDqSerializationWrite-Example

GitHubgmh5225/driver-pidqserializationwrite-example

كيفية استخدام PiDqSerializationWrite. يقدم كيفية القراءة والكتابة بأمان من برنامج التشغيل المعيّن

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
2منذ 3 سنوات
BEAR-C2 preview

BEAR-C2

GitHubs3n4t0r-0x0/bear-c2

خادم الاستغلال لنتائج خارج النطاق. وجّه هدفًا إلى نطاق تملكه. كل طلب HTTP وكل بريد إلكتروني يرسله يعود إلى لوحة تحكم تتحكم بها، ويحصل على أي استجابة…

penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+8
695منذ 2 أيام
السابق1234…77التالي