Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ARES — منصة ممارسة الفريق الأحمر المستقلة مع تنسيق وحدة MITRE ATT&CK، وحل مسار الهجوم DAG، وضوابط OPSEC، وخزنة بيانات اعتماد مشفرة، وتقارير متعددة التنسيقات. | Kitploit
أدوات/GitHubGitHub/mafifrizi/ares
أدوات دفاعيةأطر اختبار الاختراقأطر الاستغلالتحليل الثغرات الأمنيةما بعد الاستغلالأمن السحابةالقيادة والسيطرةالفريق الأحمر
GitHubmafifrizi/ares

ARES

منصة ممارسة الفريق الأحمر المستقلة مع تنسيق وحدة MITRE ATT&CK، وحل مسار الهجوم DAG، وضوابط OPSEC، وخزنة بيانات اعتماد مشفرة، وتقارير متعددة التنسيقات.

1.1k238224منذ 5 أيامتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودع
شعار ARES

تنسيق فريق أحمر موجَّه من المشغّل والتحقق الأمني المستمر

أثبت قابلية الاستغلال. احسب أقصر المسارات إلى الأصول الأكثر قيمة. سلّم أدلة جاهزة للتدقيق. مصمّم لفرق الاختراق المؤسسية ومزوّدي خدمات الأمن المُدار ومراكز العمليات الأمنية التي تحتاج إلى التحقق من الوضع الدفاعي باستمرار، لا مرة واحدة في السنة.
Release Python FastAPI React MITRE ATT&CK License Tests

البدء السريع · الشاشات · الميزات · التوثيق · الأمان · الرعاية


ما هو ARES

منصة ذاتية الاستضافة تشغّل وحدات تحقق هجومية حقيقية داخل نطاق محمي مُغلَق عند الفشل، وترسم مسارات الهجوم على رسم بياني موجّه تفاعلي (DAG)، وتنتج تقارير تحمل علامتك التجارية، بحيث يرى فريق العمليات الأمنية لديك بالضبط ما يمكن للمهاجم الوصول إليه اليوم، لا ما يعتقد الماسح الضوئي أنه قد يمثل مشكلة.

ليس مجرد ماسح ضوئي. لا يُبلّغ ARES إلا عمّا أثبته فعليًا على هدف حقيقي، بما في ذلك السلسلة متعددة المراحل المستخدمة لإثباته.

لماذا لا اختبار اختراق تقليدي أو ماسح ثغرات؟ راجع مصفوفة مقارنة السوق.

الشاشات

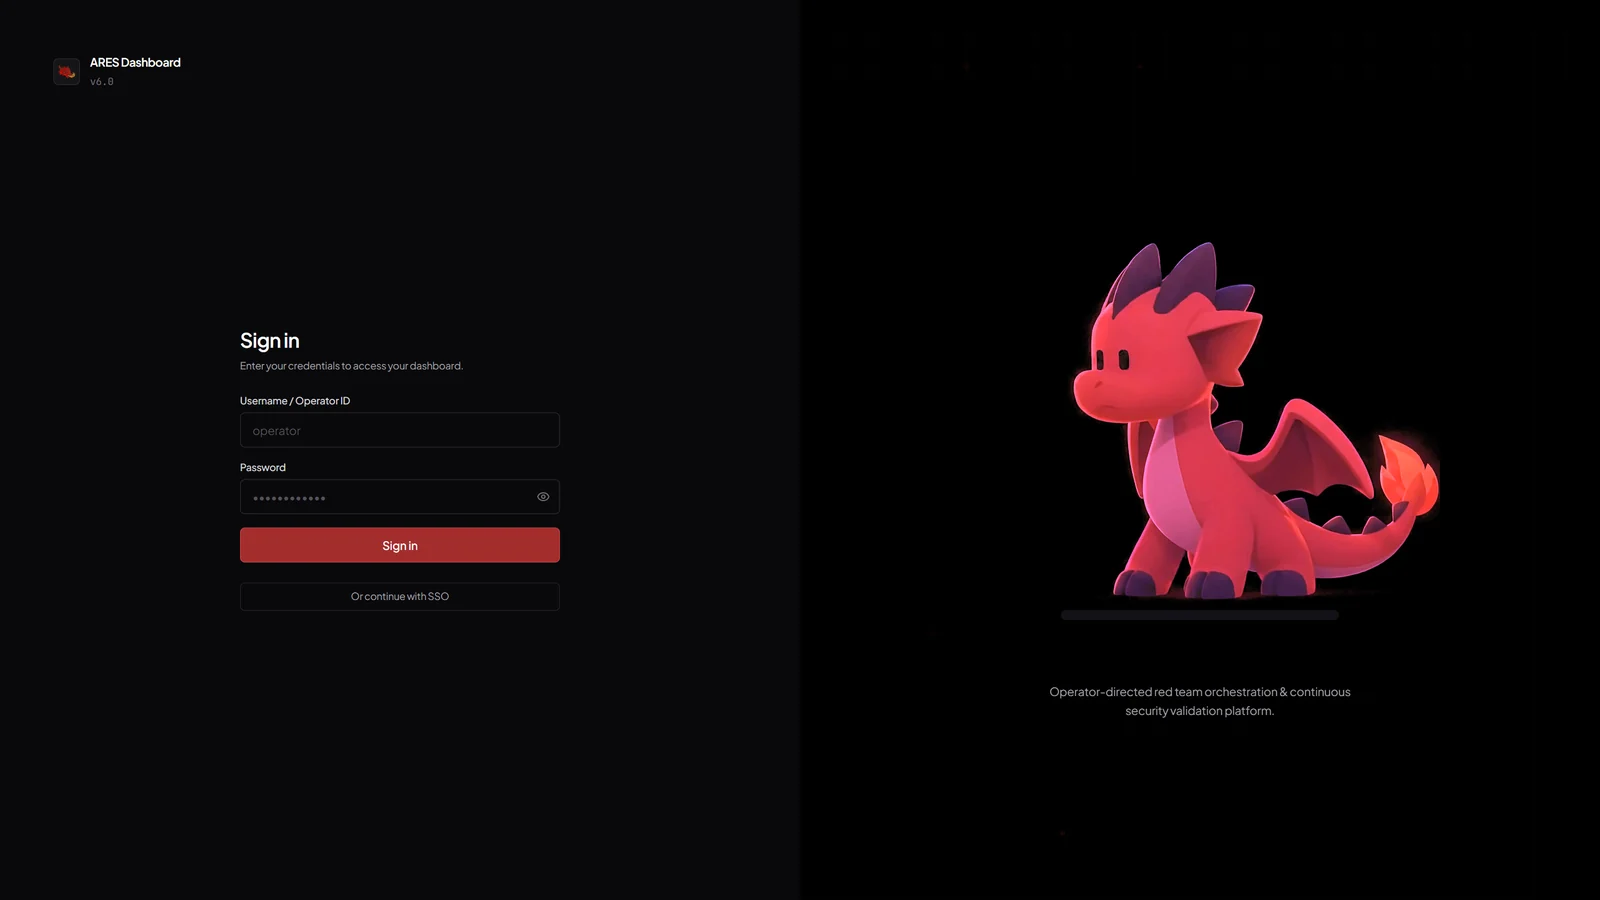
تسجيل الدخول إلى ARES مع التميمة التنين
تسجيل الدخول مع تميمة ARES والبديل الاحتياطي لتسجيل الدخول الموحّد (SSO). رموز وصول JWT في الذاكرة فقط، وتحديث دوّار عبر HttpOnly.
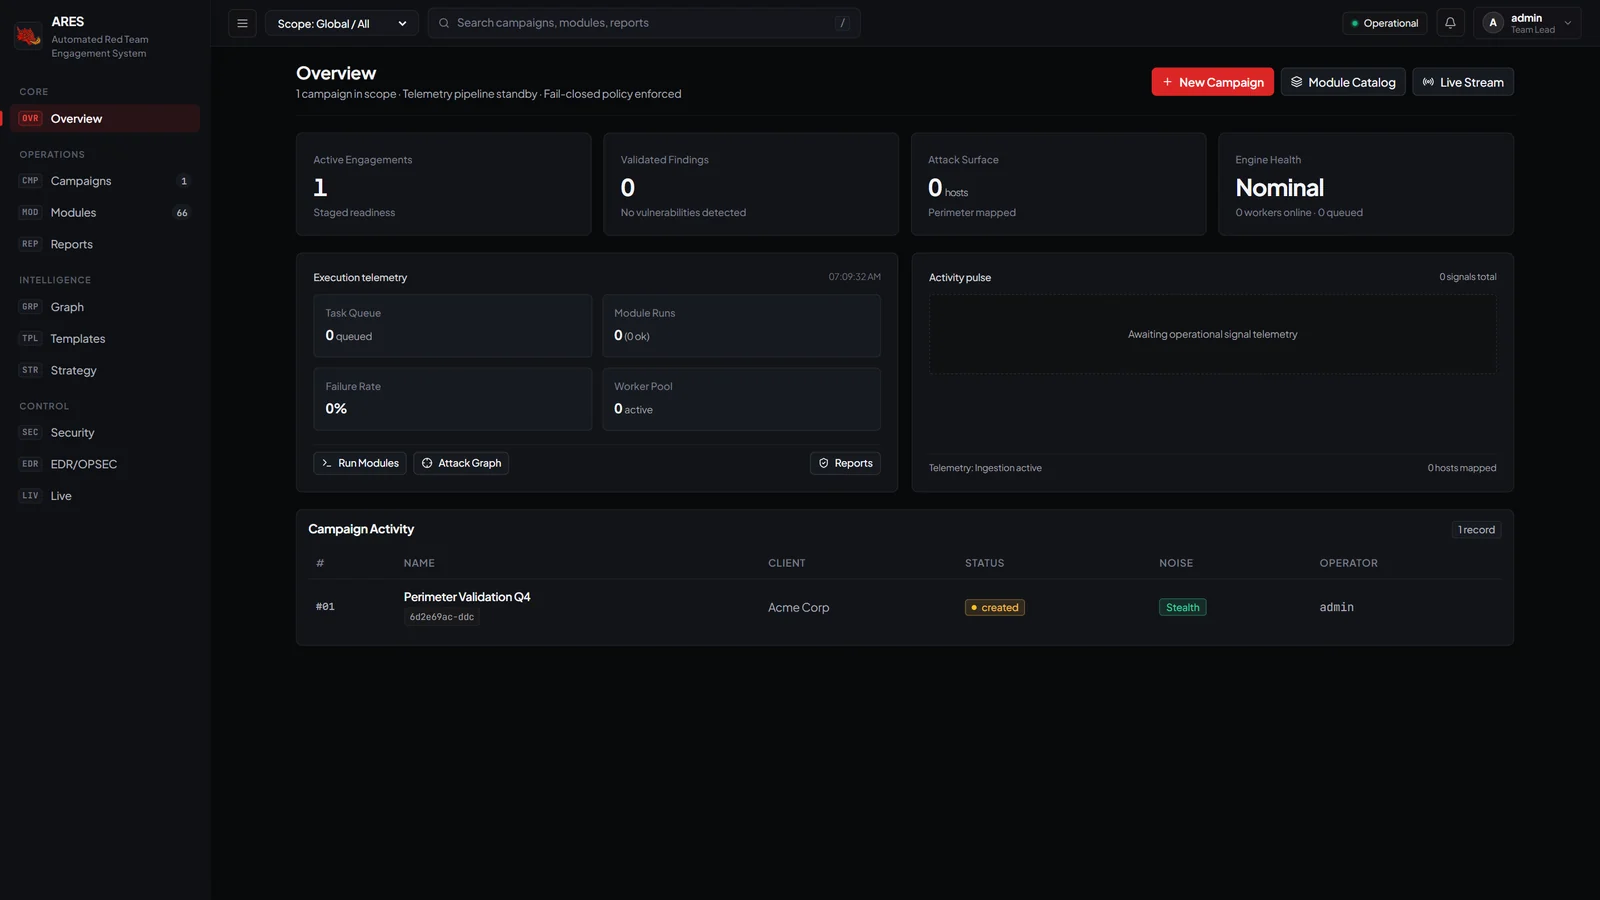

نظرة عامة للمشغّل
نظرة عامة للمشغّل: المهام النشطة، النتائج المتحقق منها، سطح الهجوم، صحة المحرك، نبض القياس عن بُعد.
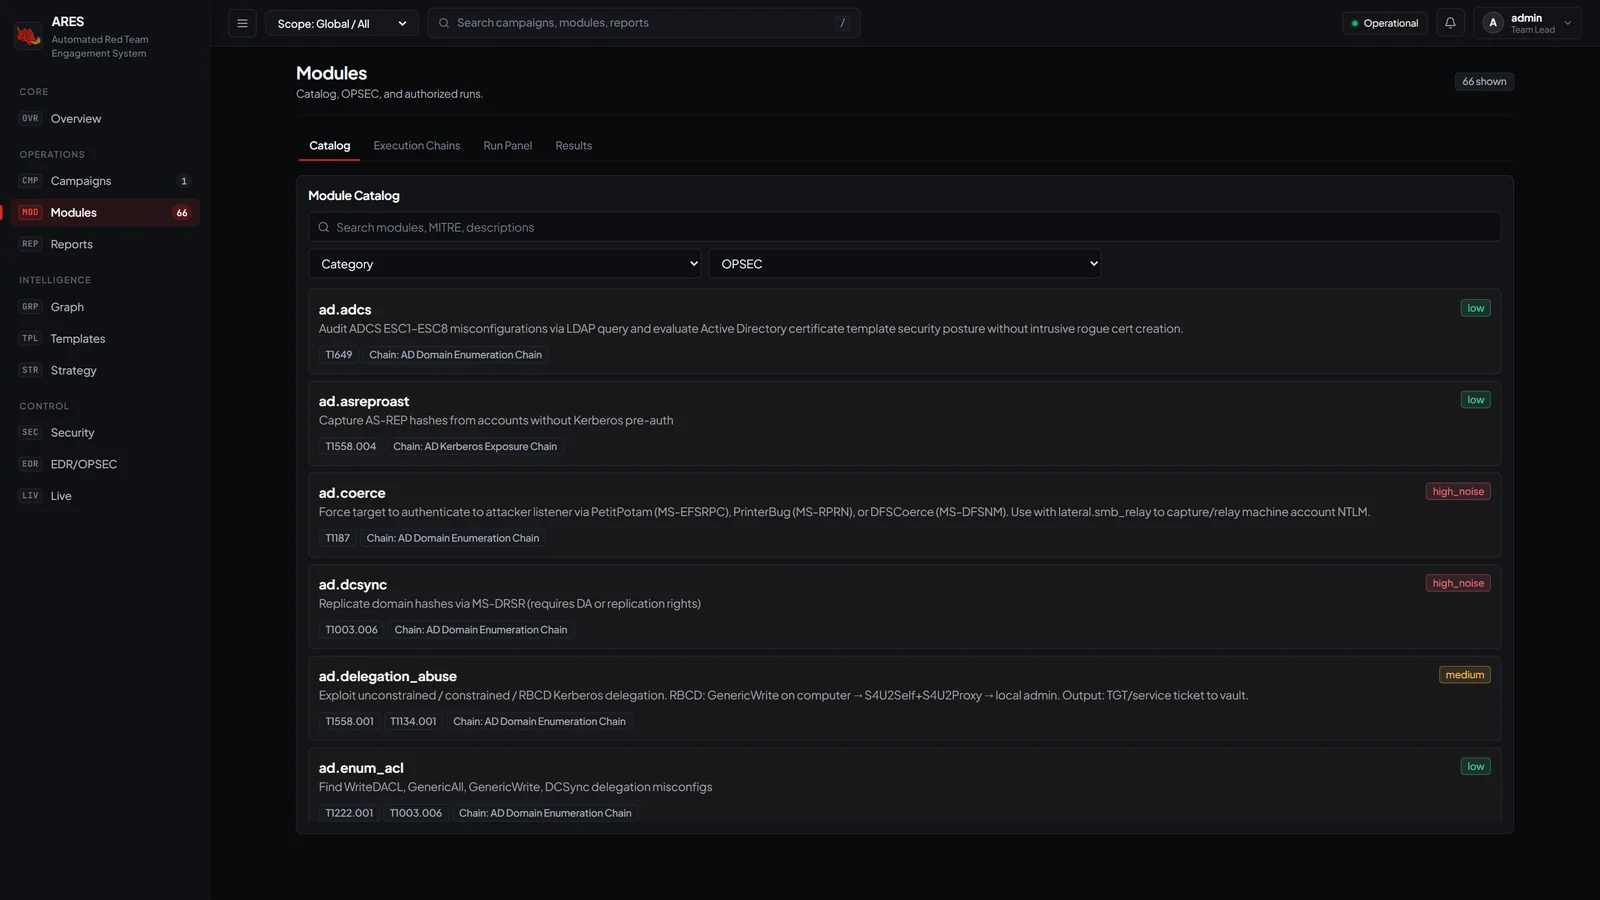

كتالوج الوحدات
الكتالوج: 66 وحدة نشطة عبر 13 فئة، كل منها مشروحة بتقنيات MITRE ATT&CK ومستوى ضجيج OPSEC.
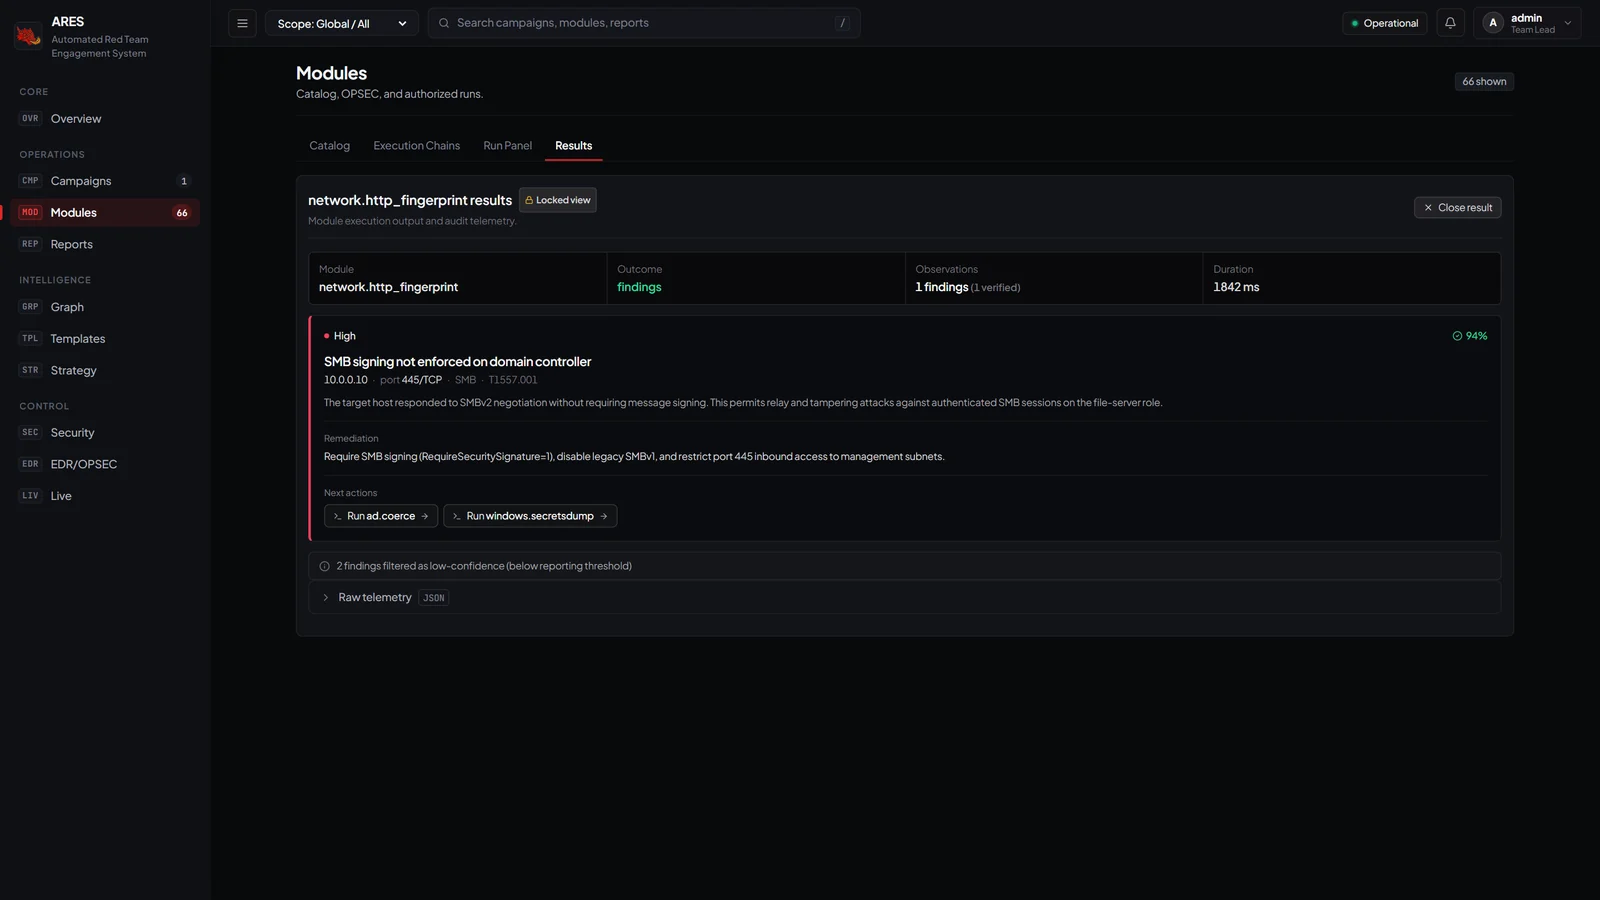

بطاقة النتيجة بعد تشغيل وحدة
النتائج: بطاقة النتيجة مع الخطورة ودرجة الثقة والمعالجة والانتقال بنقرة واحدة إلى الوحدة التالية.
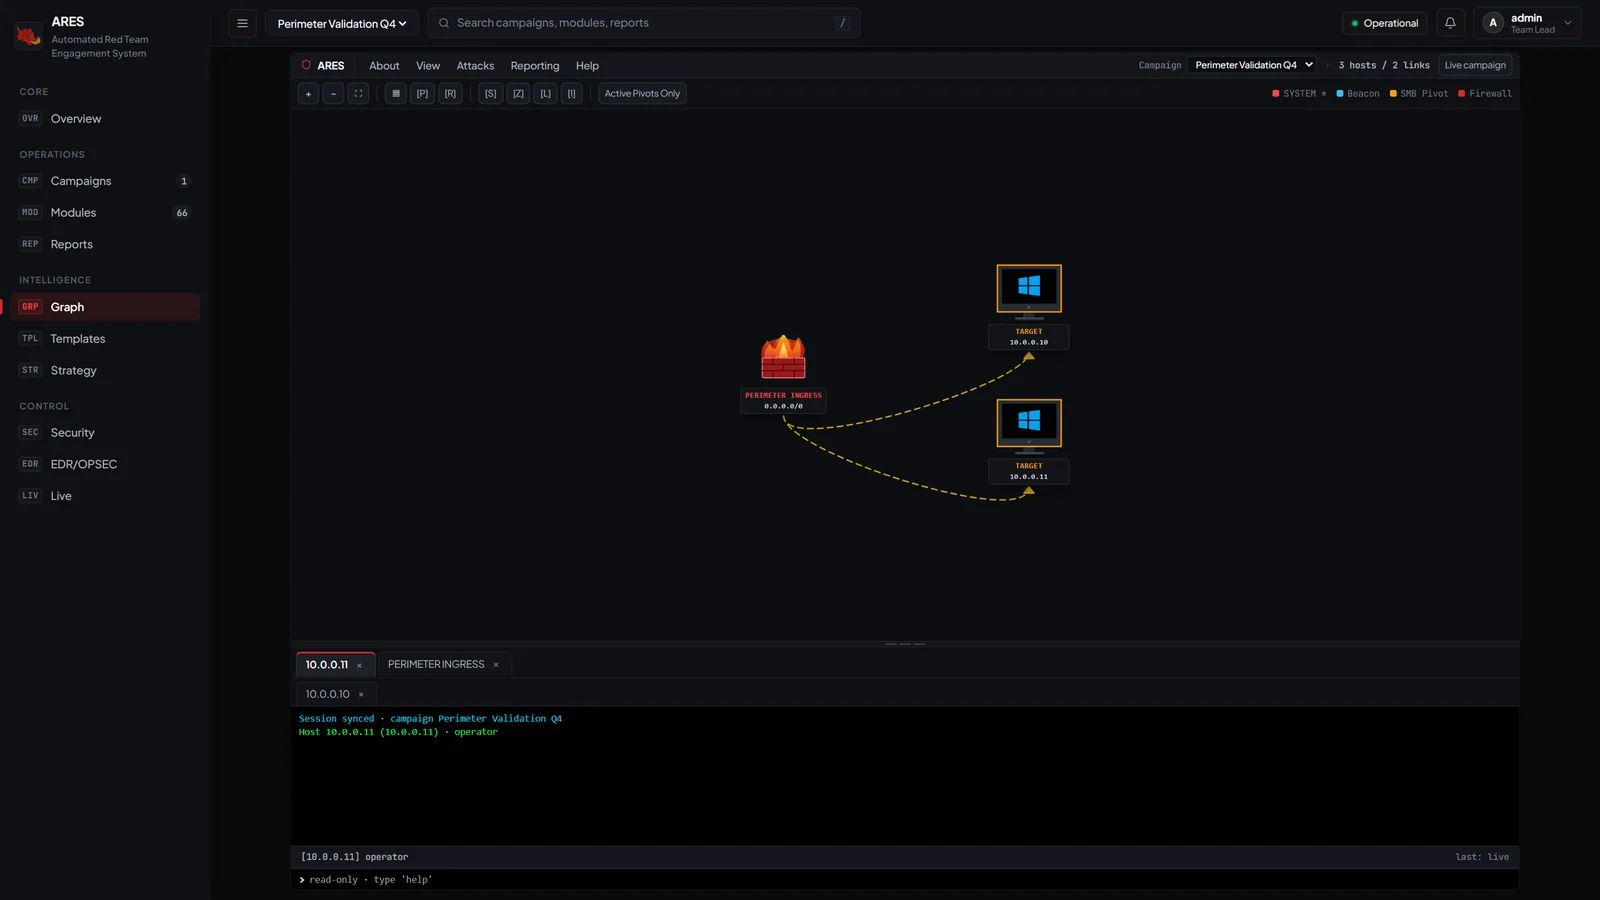

رسم بياني للهجوم
رسم بياني للهجوم: جدار حماية المحيط (رسوم متحركة للنار)، الأهداف، حواف النقطة المحورية. قياس عن بُعد للبيكون للقراءة فقط لكل عقدة.
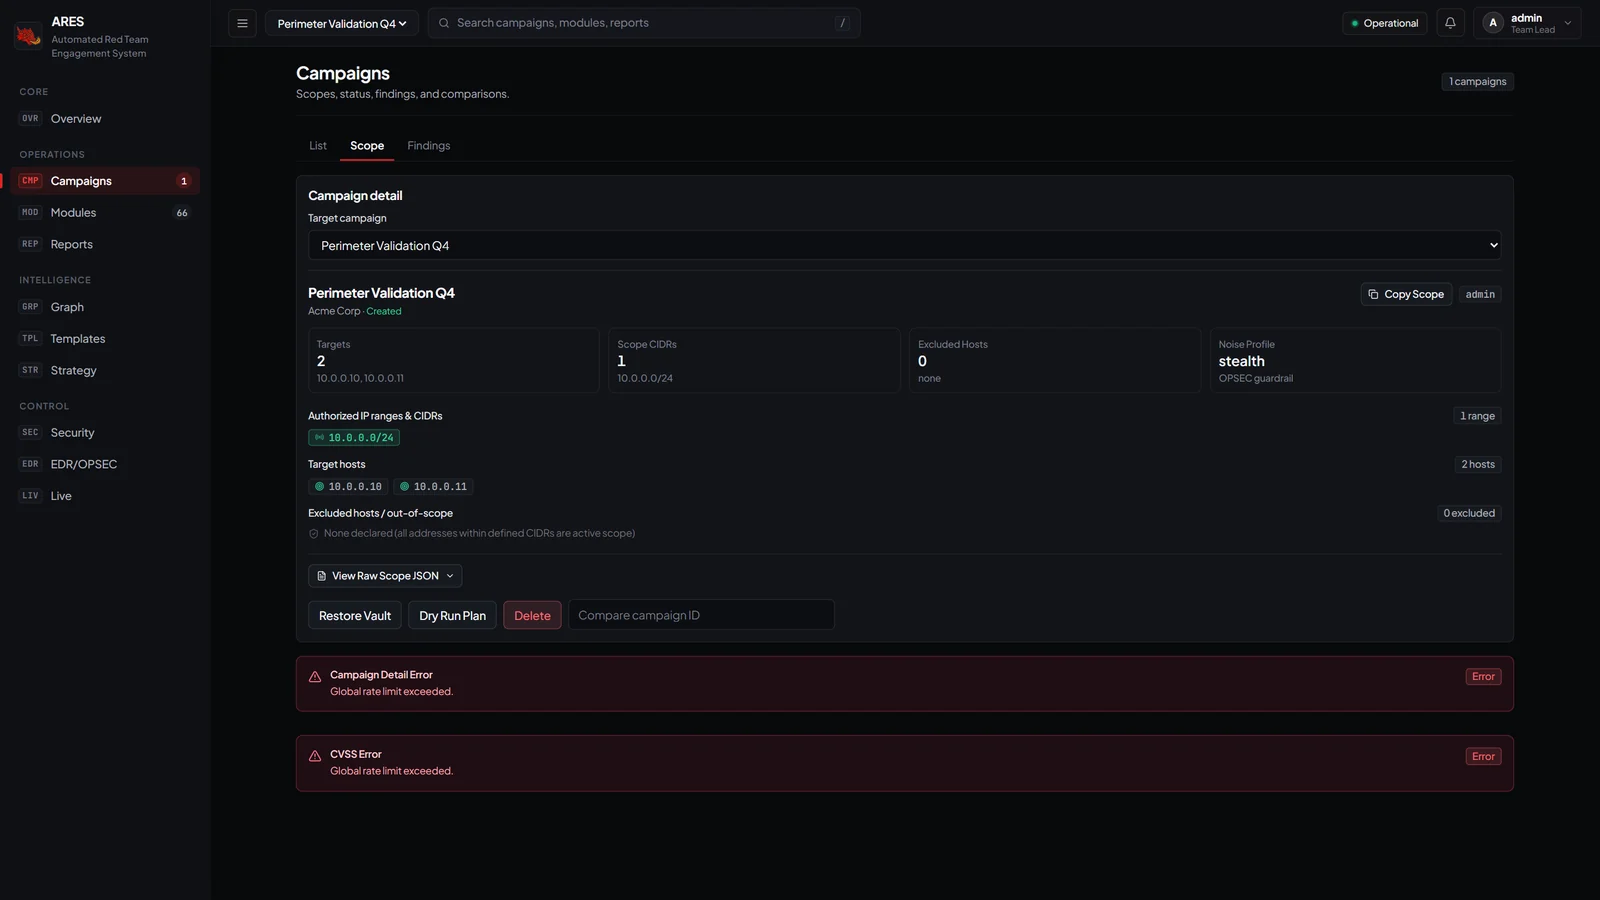

نطاق الحملة
نطاق الحملة: منتقي حملة الهدف، عناصر التحكم في استعادة الخزنة / خطة التشغيل التجريبي / الحذف.


الميزات

  • سياج نطاق مُغلَق عند الفشل (fail-closed): يضمن ScopeGuard ثنائي الطبقة (فحص مسبق على مستوى التطبيق + جدار حماية على مستوى نظام التشغيل/النقل) عدم وصول أي حزم هجومية إلى مضيفين خارج النطاق. → نموذج الأمان
  • تخطيط هجوم موجَّه بالأهداف: عيّن domain_admin أو cloud_audit، فيقوم محرك القرار بتوليف مسارات تنفيذ متعددة المراحل (استدلالات بيانية، وكلاء LLM اختياريون بموجب تفويض صريح). → تصميم المحرك
  • رسم بياني هجومي متعدد المتجهات (DAG): استيعاب BloodHound أو رسم الجلسات في الوقت الفعلي. أقصر مسار، نقاط الاختناق، جدوى المحور الجانبي. → الرسم البياني الهجومي
  • نموذج مصادقة انعدام الثقة: رموز JWT قصيرة العمر في الذاكرة فقط، وتدوير refresh عبر HttpOnly، وHMAC CSRF، وخزنة AEAD بتشفير AES-256-GCM (PBKDF2-HMAC-SHA256 600k). → نموذج الأمان
  • 66 وحدة إنتاجية نشطة عبر أكثر من 60 تقنية من MITRE ATT&CK (AD، السحابة، الوصول إلى بيانات الاعتماد، تسريب البيانات، الحركة الجانبية، الاستطلاع، Windows، Linux، EDR). → كتالوج الوحدات
  • مخرجات آلية: تقارير PDF/HTML/Markdown/JSON ذات علامة تجارية بنقرة واحدة عبر متصفح بلا واجهة (بدون تبعيات GTK على Windows/Linux). → دليل لوحة التحكم
  • بوابة MCP: يمكن لـ Cursor/Claude Desktop/Windsurf/Cline تشغيل ARES بأمان تحت Pre-Flight ScopeGuard، مع عزل التلوث المضاد لحقن الأوامر ورموز تأكيد HMAC أحادية الاستخدام. → مواصفات MCP
  • SDK بايثون آمن الأنواع: اكتب وحدات مخصصة باستخدام BaseModule[P, R] + @ares_module، وحاكِ في ModuleTestHarness، وأتمت باستخدام AresClient. → وثائق SDK · → دليل تطوير الوحدات

البدء السريع

المتطلبات الأساسية

  • Python 3.11 أو 3.12 (يُوصى بـ 3.12 على Windows)
  • Node.js v18+ (تم اختباره على v20 LTS)
  • نظام التشغيل Windows 11/10، أو Linux (Ubuntu/Debian/Kali)، أو macOS

60 ثانية (PowerShell على Windows)

git clone https://github.com/Mafifrizi/ARES.git
Set-Location .\ARES

py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install -U pip
.\.venv\Scripts\python.exe -m pip install -e ".[dev,pdf]"

Set-Location frontend ; & "C:\Program Files\nodejs\npm.cmd" ci ; Set-Location ..

$env:ARES_PDF_BROWSER = "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe"
.\.venv\Scripts\ares.exe doctor --pdf-smoke

.\.venv\Scripts\ares.exe dashboard dev --no-reload

افتح http://127.0.0.1:5173/dashboard/. المشغّل الأولي: admin. كلمة المرور: عيّن ARES_DEFAULT_ADMIN_PASSWORD في .env (إلزامي، بحد أدنى 12 حرفًا، دون قيمة افتراضية مضمّنة).

الاختبارات

pytest tests/unit -n auto -q                    # 5,074 tests, parallel
pytest tests/integration/test_postgres_*.py -q  # Postgres integration

الترقيات في المكان (دون الحاجة إلى git clone / إعادة البناء)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →