LDAP Watchdog: أداة مراقبة LDAP متوافقة مع لينكس وفي الوقت الفعلي لاكتشاف التغييرات في الدليل، مما يوفر رؤية للإضافات والتعديلات والحذف للمسؤولين والباحثين في مجال الأمن.

LDAP Watchdog هي أداة مصممة لمراقبة تغييرات السجلات في دليل LDAP في الوقت الفعلي.
توفر آلية لتتبع وتصوّر التعديلات والإضافات والإزالات التي تطرأ على إدخالات المستخدمين والمجموعات، مما يتيح للمستخدمين ربط التغييرات المتوقعة بالتغييرات الفعلية وتحديد الحوادث الأمنية المحتملة.
صُممت الأداة مع وضع OpenLDAP وLinux في الاعتبار، وتحتاج إلى خادم يمنح كل إدخال entryUUID (RFC 4530)، لذا فإن Active Directory، الذي يستخدم objectGUID بدلاً من ذلك، غير مدعوم.
كُتبت بلغة Python وتتطلب مكتبة ldap3، بالإضافة إلى requests لإشعارات Slack.
كُتب هذا البرنامج بواسطة Joshua Rogers.
إذا كنت مهتمًا بأي مما يلي، فإن LDAP Watchdog هي الأداة المناسبة لك:
بالإضافة إلى مراقبة التعديلات والإضافات والإزالات في دليل LDAP، يمكن تهيئتها لتجاهل سمات محددة، أو حتى ضبطها بدقة لتجاهل سمات دقيقة اعتمادًا على قيمها القديمة/الجديدة.
تُطبع التغييرات دائمًا إلى الطرفية، وتُمرَّر أيضًا إلى Slack webhook إذا تمت تهيئته. يمكن إيقاف تشغيل الإخراج الملوّن.
كانت تُسمى سابقًا LDAP-Stalker (لأن مراقبة تغييرات دليل LDAP طريقة ممتازة لتتبع التغييرات في شركة: معرفة الترقيات قبل الإعلان عنها، والموظفين الجدد، والمغادرين، وما إلى ذلك)، ويمكن العثور على مقالة مدونة حول تفاصيل وتاريخ هذا المشروع هنا.
ملاحظة: في الأمثلة أدناه، يمكن تجاهل التغييرات على entryCSN وmodifyTimestamp في الإدخالات الموجودة عبر ضبط LDAP_WATCHDOG_IGNORED_ATTRIBUTES=entryCSN,modifyTimestamp.
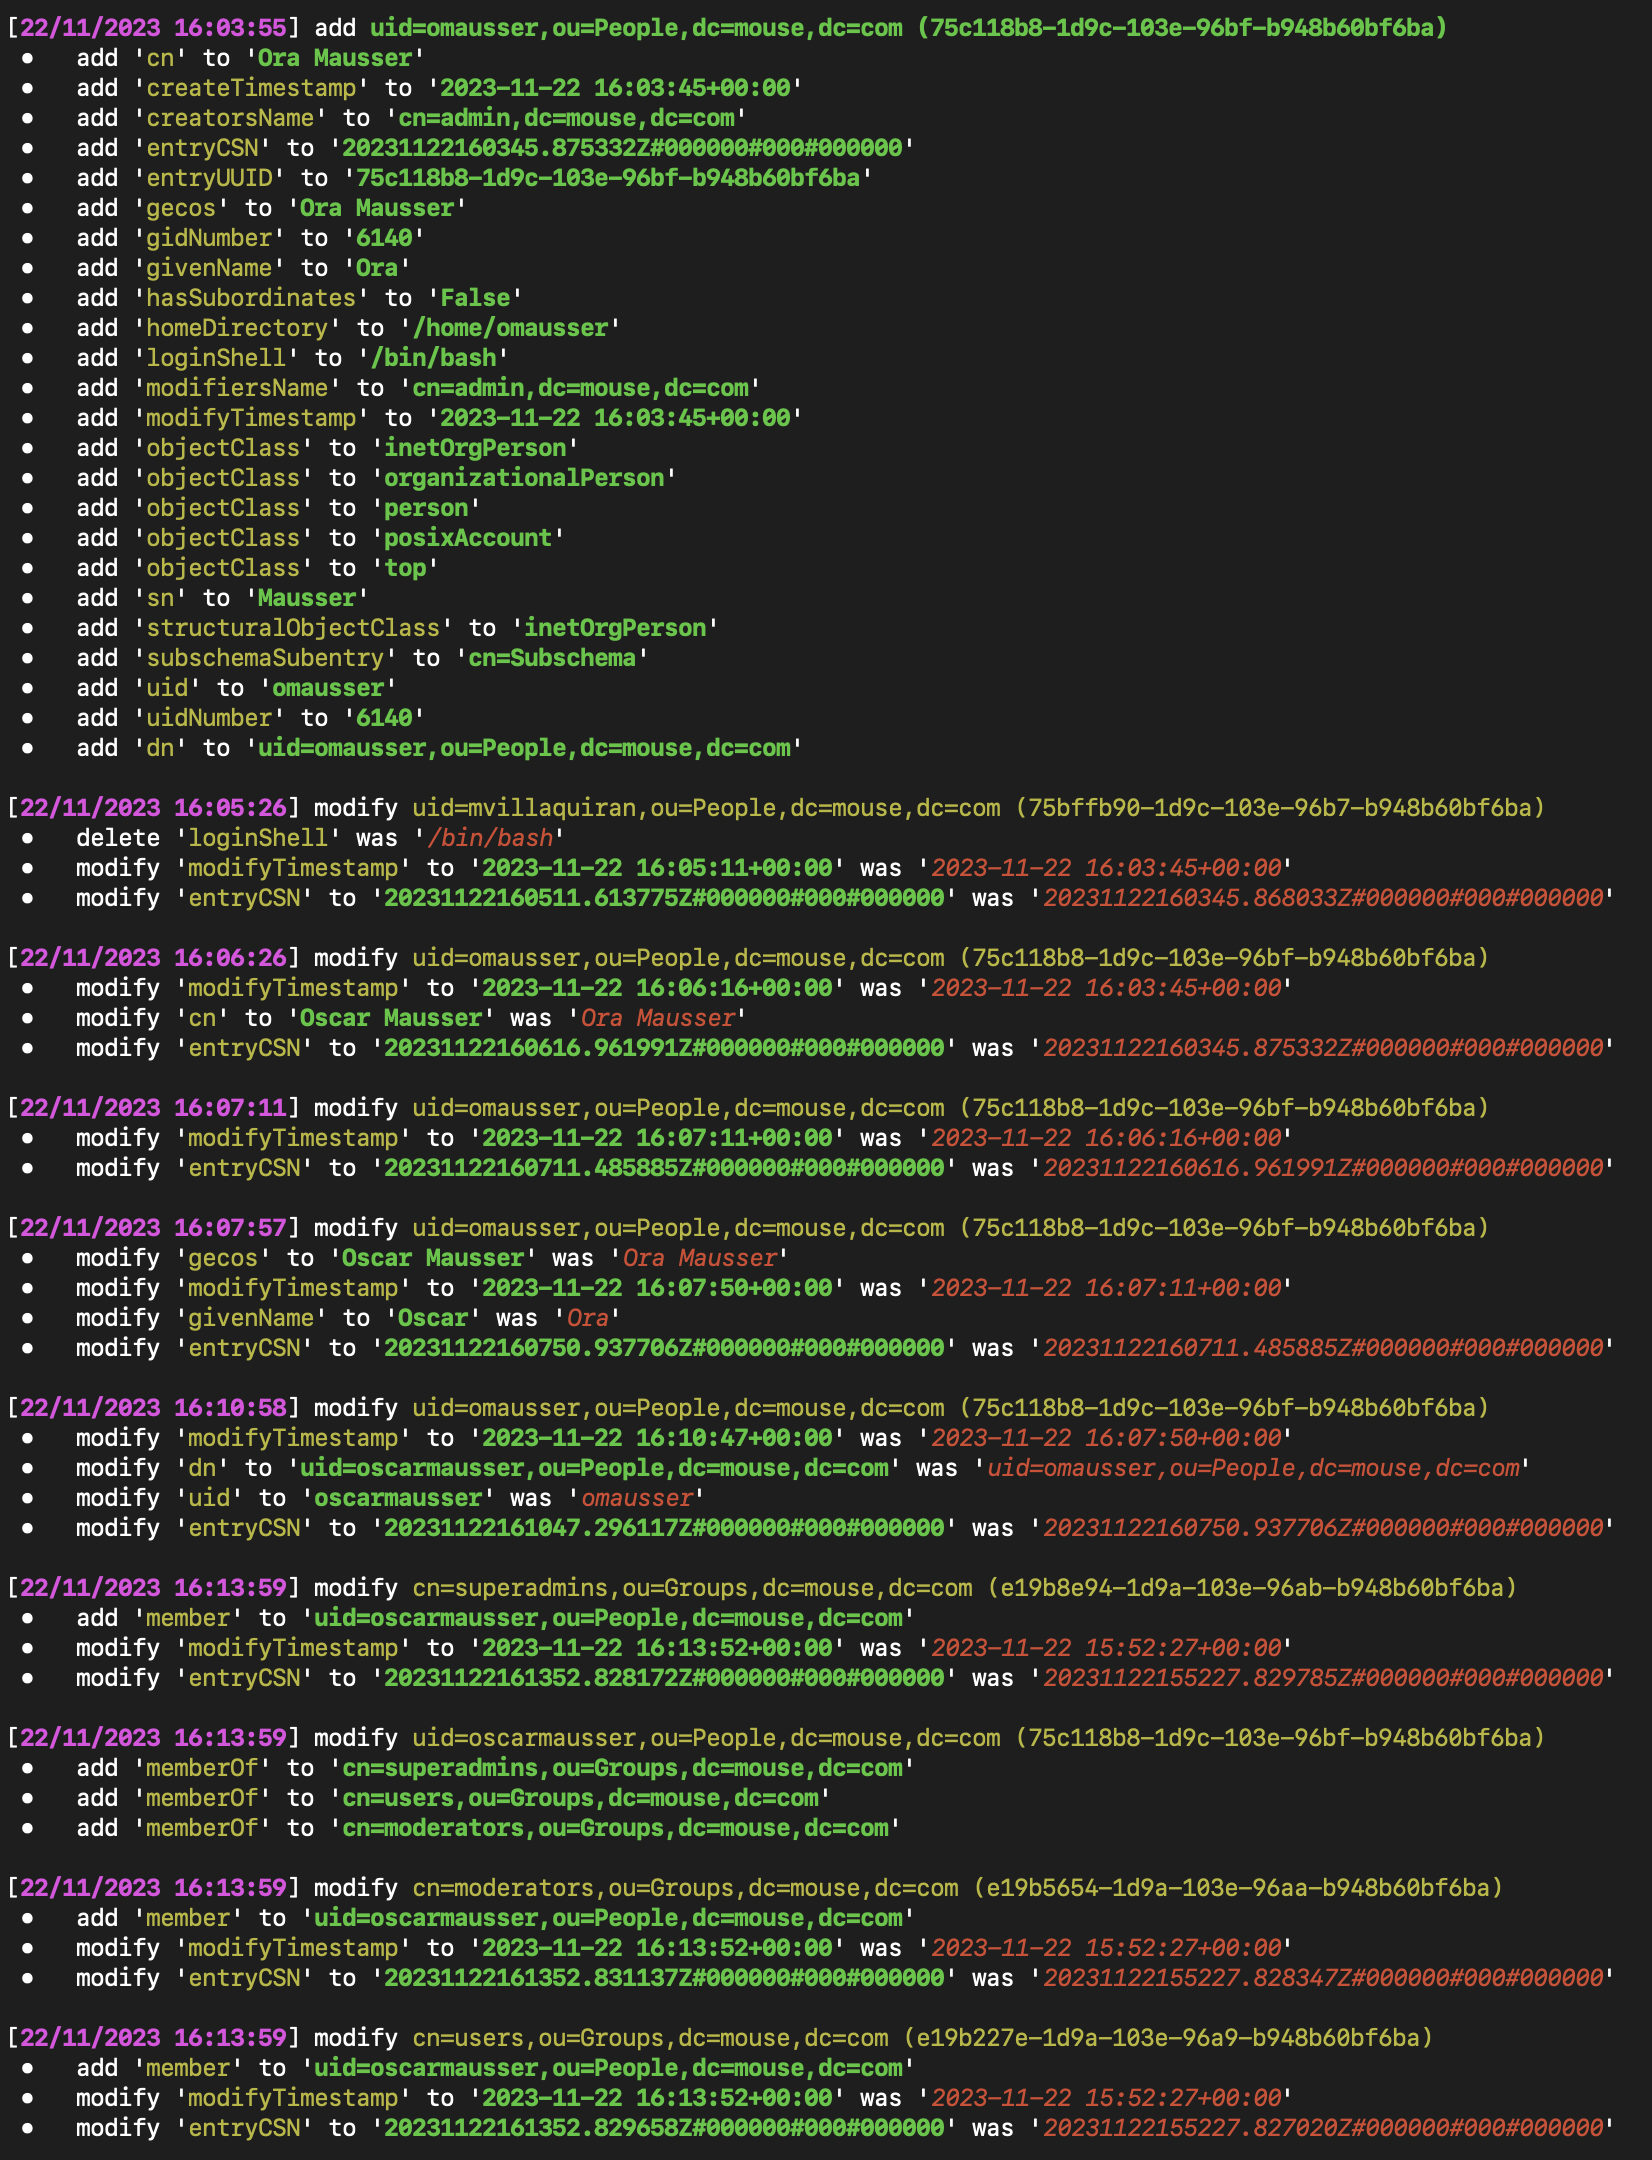
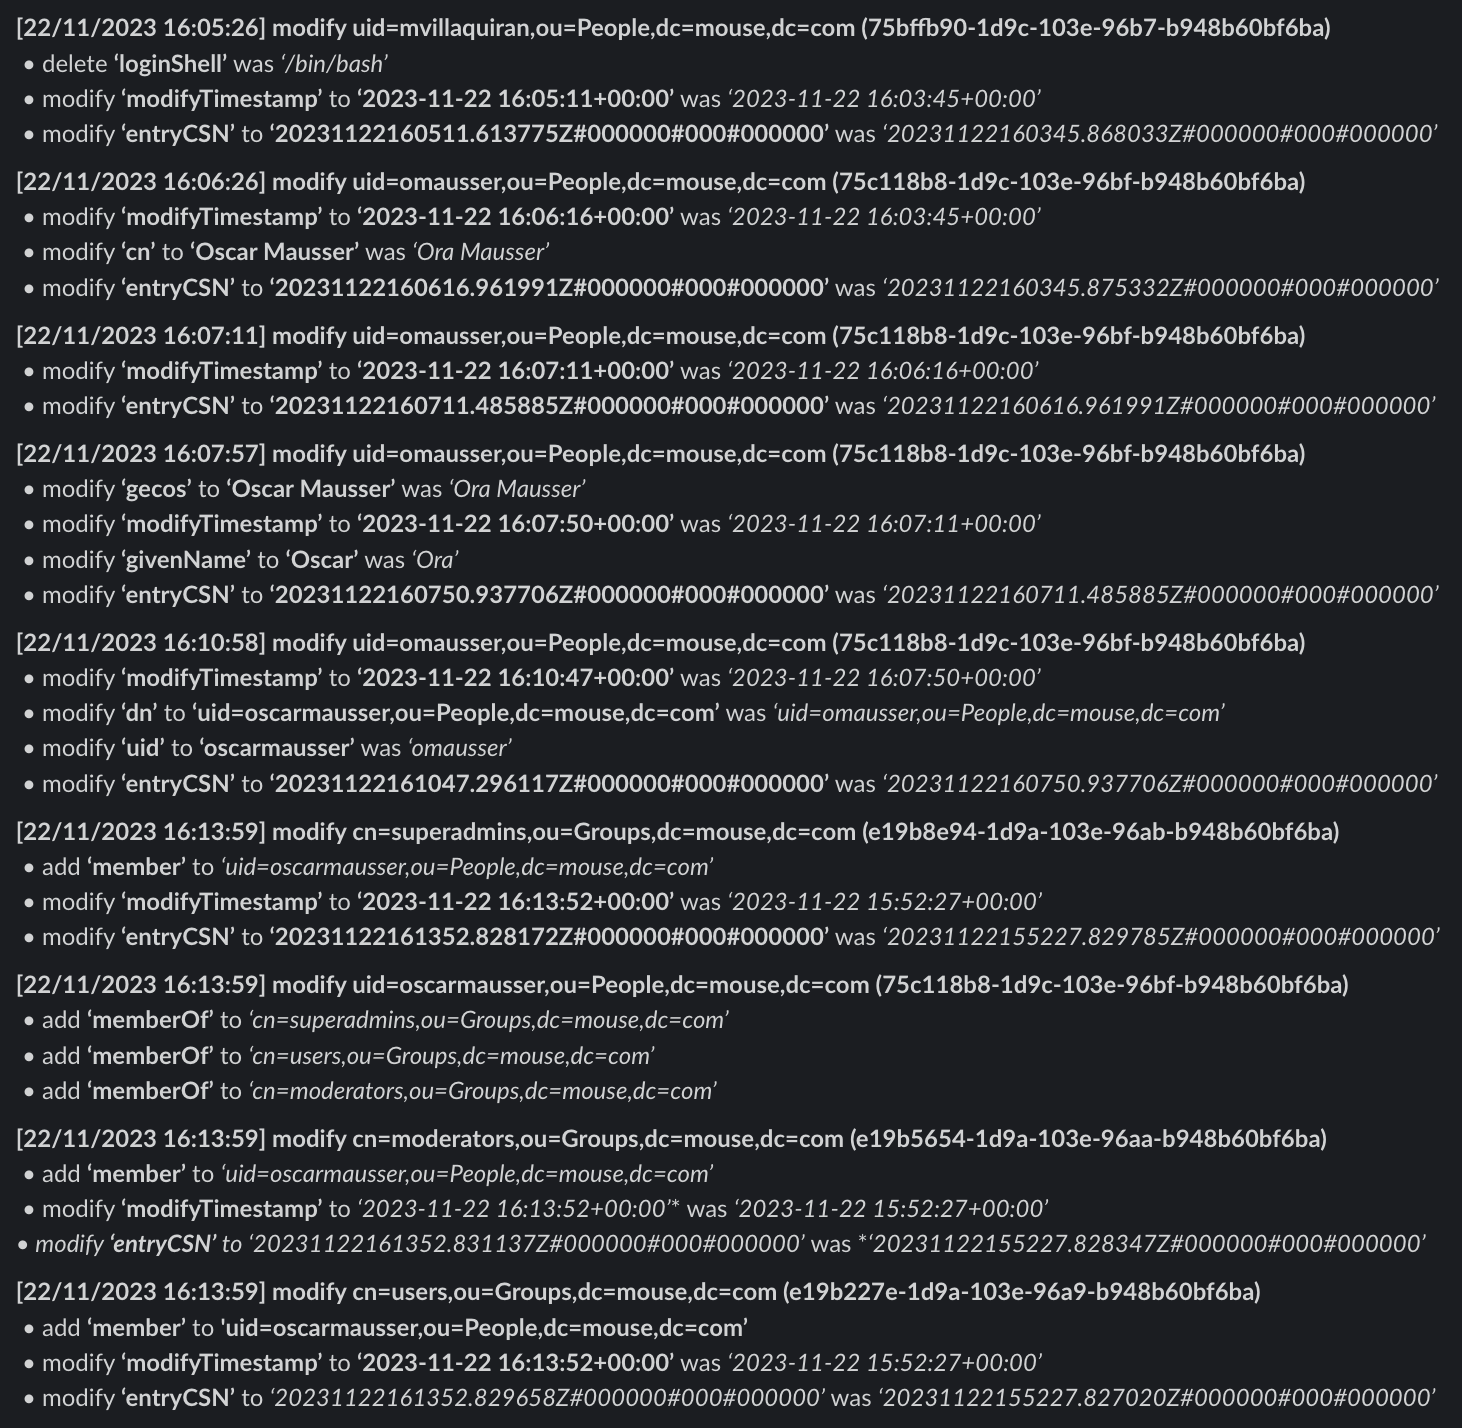
المراقبة في الوقت الفعلي: تراقب LDAP Watchdog دليل LDAP باستمرار بحثًا عن تغييرات في إدخالات المستخدمين والمجموعات.
مقارنة التغييرات: تقارن الأداة التغييرات بين عمليات بحث LDAP المتتالية، وتبرز الإضافات والتعديلات والحذف.
التحقق من مستخدم التحكم: تدعم LDAP Watchdog آلية مستخدم تحكم، تُطلق خطأً إذا لم يتم العثور على تغييرات مستخدم التحكم.
تصفية LDAP المرنة: يمكن للمستخدمين تخصيص تصفية LDAP باستخدام متغير البيئة LDAP_WATCHDOG_SEARCH_FILTER للتركيز على فئات كائنات أو سمات محددة.
تكامل Slack: استقبال إشعارات في الوقت الفعلي على Slack للإدخالات المضافة أو المعدّلة أو المحذوفة في LDAP.
إخراج قابل للتخصيص: يوفر إخراج وحدة التحكم مؤشرات واضحة وملوّنة للإضافات والتعديلات والحذف لسهولة الرؤية.
الإدخالات والسمات المتجاهَلة: يمكن للمستخدمين تحديد UUIDs وسمات لتجاهلها عند مقارنة التغييرات بالإدخالات الموجودة.
السمات المتجاهَلة الشرطية: يمكن للمستخدمين تجاهل التغييرات على سمة فقط عندما تتضمن قيمًا محددة، مثل مجموعة واحدة في memberOf.
ldap3. إذا كنت تستخدم Slack webhook، فستحتاج أيضًا إلى حزمة requests.pip install LDAP-Monitor
لدعم Slack webhook:
pip install "LDAP-Monitor[slack]"
docker pull megamansec/ldap-monitor
أو من GitHub Container Registry:
docker pull ghcr.io/megamansec/ldap-monitoring-watchdog
git clone https://github.com/MegaManSec/LDAP-Monitoring-Watchdog.git
cd LDAP-Monitoring-Watchdog
pip install ".[slack]"
من 1.x: منذ 2.0.0، تتحقق اتصالات LDAPS من شهادة الخادم ومن تطابقها مع اسم المضيف أو عنوان IP في LDAP_WATCHDOG_SERVER؛ لم يتحقق الإصدار 1.0.0 من أي منهما. قبل الترقية، اضبط LDAP_WATCHDOG_CA_CERTS_FILE إذا كانت الشهادة موقعة ذاتيًا أو صادرة من CA خاص، وإذا لم تكن مطابقة لذلك الاسم، فاستخدم شهادة مطابقة أو اضبط LDAP_WATCHDOG_TLS_VERIFY=false (راجع ملاحظات TLS ضمن Configuration). تسرد ملاحظات الإصدار التغييرات الأخرى.
من 1.x أو 2.0.0: منذ 2.0.1، لا تقبل إعدادات القيم المنطقية (boolean) سوى القيم المدرجة ضمن Configuration. كانت الإصدارات السابقة تقرأ أي قيمة غير true أو 1 أو yes على أنها false. الآن تؤدي أي قيمة غير معروفة إلى إيقاف العملية عند بدء التشغيل، وتعني القيمة الفارغة القيمة الافتراضية، وتعني on أو "true" المقتبسة true. على سبيل المثال، يؤدي LDAP_WATCHDOG_USE_SSL الفارغ مع اسم مضيف مجرد الآن إلى الاتصال عبر LDAPS على المنفذ 636 بدلًا من LDAP العادي على المنفذ 389.
export LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan'
export LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com'
export LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com'
export LDAP_WATCHDOG_PASSWORD='qwerty123'
ldap-watchdog
أو باستخدام python -m:
python -m ldap_watchdog
docker run -d --restart unless-stopped \
  -e LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan' \
  -e LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_PASSWORD='qwerty123' \
  -e SLACK_WEBHOOK_URL='https://hooks.slack.com/services/[...]' \
  -e LDAP_WATCHDOG_IGNORED_ATTRIBUTES='entryCSN,modifyTimestamp,telephoneNumber,roomNumber,gecos' \
  -e LDAP_WATCHDOG_DISABLE_COLOR_OUTPUT='true' \
  megamansec/ldap-monitor
يُقدَّم نص تثبيت لأنظمة Debian، وهو install.sh. يتطلب Python 3.10 أو أحدث وحزمة python3-venv. عند تشغيله بصلاحيات الجذر من نسخة مستنسخة من هذا المستودع، يقوم هذا النص البرمجي بما يلي:
/opt/ldap-watchdog.requirements.txt./etc/ldap-watchdog.env لأغراض التهيئة، ما لم يكن أحدها موجودًا بالفعل./etc/systemd/system/ldap-watchdog.service) تشغّل ldap-watchdog في الخلفية كمستخدم ديناميكي غير مميّز، لذا يجب أن تكون حزمة CA قابلة للقراءة من الجميع./var/log/ldap-watchdog.log و/var/log/ldap-watchdog-error.log./etc/logrotate.d/ldap-watchdog.إعادة تشغيل النص البرمجي من نسخة مستنسخة محدّثة تؤدي إلى ترقية التثبيت.
يمكنك اختياريًا تمرير وسيط واحد إلى install.sh لتعيين SLACK_WEBHOOK_URL عند إنشاء ملف البيئة لأول مرة:
sudo ./install.sh "https://hooks.slack.com/services/[...]"
بعد التثبيت، حرّر /etc/ldap-watchdog.env لضبط إعدادات اتصال LDAP (تفشل الخدمة حتى ذلك الحين)، ثم أعد تشغيل الخدمة:
sudo systemctl restart ldap-watchdog
تتم جميع عمليات التكوين عبر متغيرات البيئة؛ القيمة الفارغة تعادل القيمة غير المعيّنة، باستثناء LDAP_WATCHDOG_SLACK_BULLETPOINT. المتغيرات التالية مدعومة:








