

crowdstrike-falcon-queries
 pe3zx/crowdstrike-falcon-queries
مجموعة من لغة معالجة البحث (SPL) الخاصة بـ Splunk لصيد التهديدات باستخدام CrowdStrike Falcon
defensive-toolsintrusion-detectionanomaly-detection+1
221
pe3zx/crowdstrike-falcon-queriesمجموعة من لغة معالجة البحث (SPL) الخاصة بـ Splunk لصيد التهديدات باستخدام CrowdStrike Falcon
 connectedlucy/plague
كشوفات افتراضية لـ EDR
 theflink/hunt-weird-syscalls
POC مبني على ETW لتحديد استدعاءات النظام المباشرة وغير المباشرة
 theflink/hunt-weird-imageloads
أداة صغيرة للتجريب مع IOCs الناتجة عن أحداث Imageload
 1-bit-wonder/kestrel
لوحة تحكم أمان زمن التشغيل لمضيف واحد تعتمد على eBPF — وكيل Go + SvelteKit. شجرة عمليات حية، وخريطة شبكة، وتنبيهات قائمة على القواعد لمضيفات Linux…

 cognitive-functors/c4-meta-system
دفاع ذكاء اصطناعي للإنتاج بحماية من 7 طبقات: قيود رياضية، وصول قائم على قدرات الكائنات، إجماع O2 موزّع، أخلاقيات SVETILO. أول دفاع مفتوح المصدر ضد…
 lethal-forensics/memprocfs-analyzer
يؤتمت التحليل الجنائي لذاكرة Windows وسير عمل DFIR عبر MemProcFS: فحص YARA/ClamAV، وكشف شذوذ العمليات، واستخراج الآثار والسجلات.
 puniaze/portdog
كاشف شذوذ الشبكة الذي يراقب الحزم الخام لتحديد نشاط فحص المنافذ في الوقت الفعلي، مع تحكّم مرن في مدد الالتقاط وإخراج قائمة المنافذ المباشرة.
 oisf/suricata
محرك شبكة مفتوح المصدر لأنظمة IDS/IPS/NSM لفحص حركة المرور في الوقت الفعلي، واكتشاف ومنع التسلل، وتحليل البروتوكولات، ومطاردة التهديدات المبنية على…
 nccgroup/detectwindowscopyonwriteforapi
تعداد السمات المختلفة لعمليات ويندوز كوسيلة مساعدة في صيد التهديدات
 nccgroup/impossibletravelloganalysis
أداة تحليل سجلات أساسية لكشف السفر المستحيل عبر المعلومات الجغرافية لعناوين IP
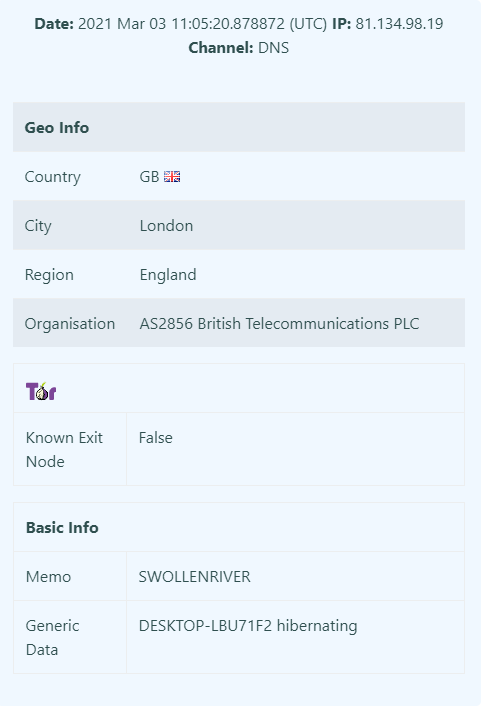 nccgroup/killedprocesscanary
كناري مصمَّم لتقليل الأثر الناتج عن بعض الجهات الفاعلة في برمجيات الفدية (Ransomware).
 nccgroup/mimikatz-detector-condrv
برنامج تشغيل مراقب وحدة التحكم هو برنامج تشغيل تصفية بوضع النواة يعتمد على إطار عمل KMDF، ويلتقط عمليات الإدخال/الإخراج السريعة (Fast I/O) المحددة…
 nccgroup/reactor
يشغّل عوامل تصفية مخصصة على Elasticsearch ويُطلق تنبيهات عند التطابق
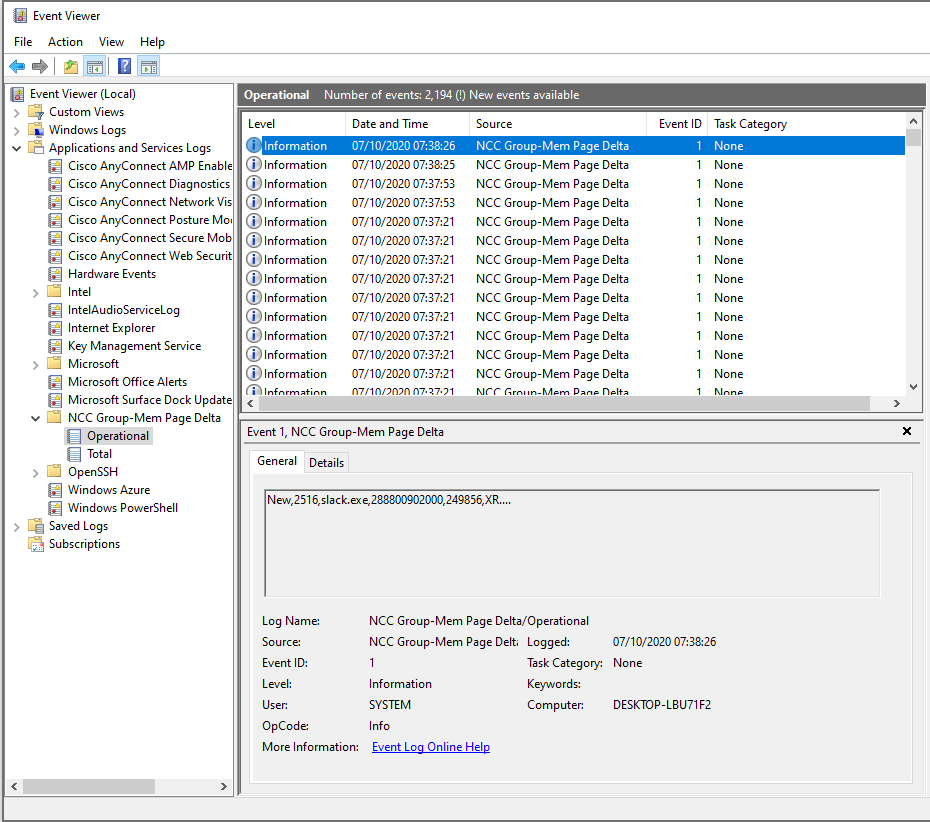 nccgroup/windowsmempagedelta
خدمة Microsoft Windows لتوفير بيانات القياس عن بُعد حول تغييرات صفحات ذاكرة الملفات التنفيذية في Windows لتسهيل اكتشاف التهديدات
 corelight/conn-burst
حزمة Bro لتحديد الاتصالات المندفعة (كميات كبيرة من البيانات وتنتقل بسرعة).
 corelight/corelightforsplunk
تطبيق Splunk لدمج وتحليل بيانات كشف الشبكة من Corelight، مما يتيح البحث عن التهديدات في الوقت الفعلي والاستجابة للحوادث.
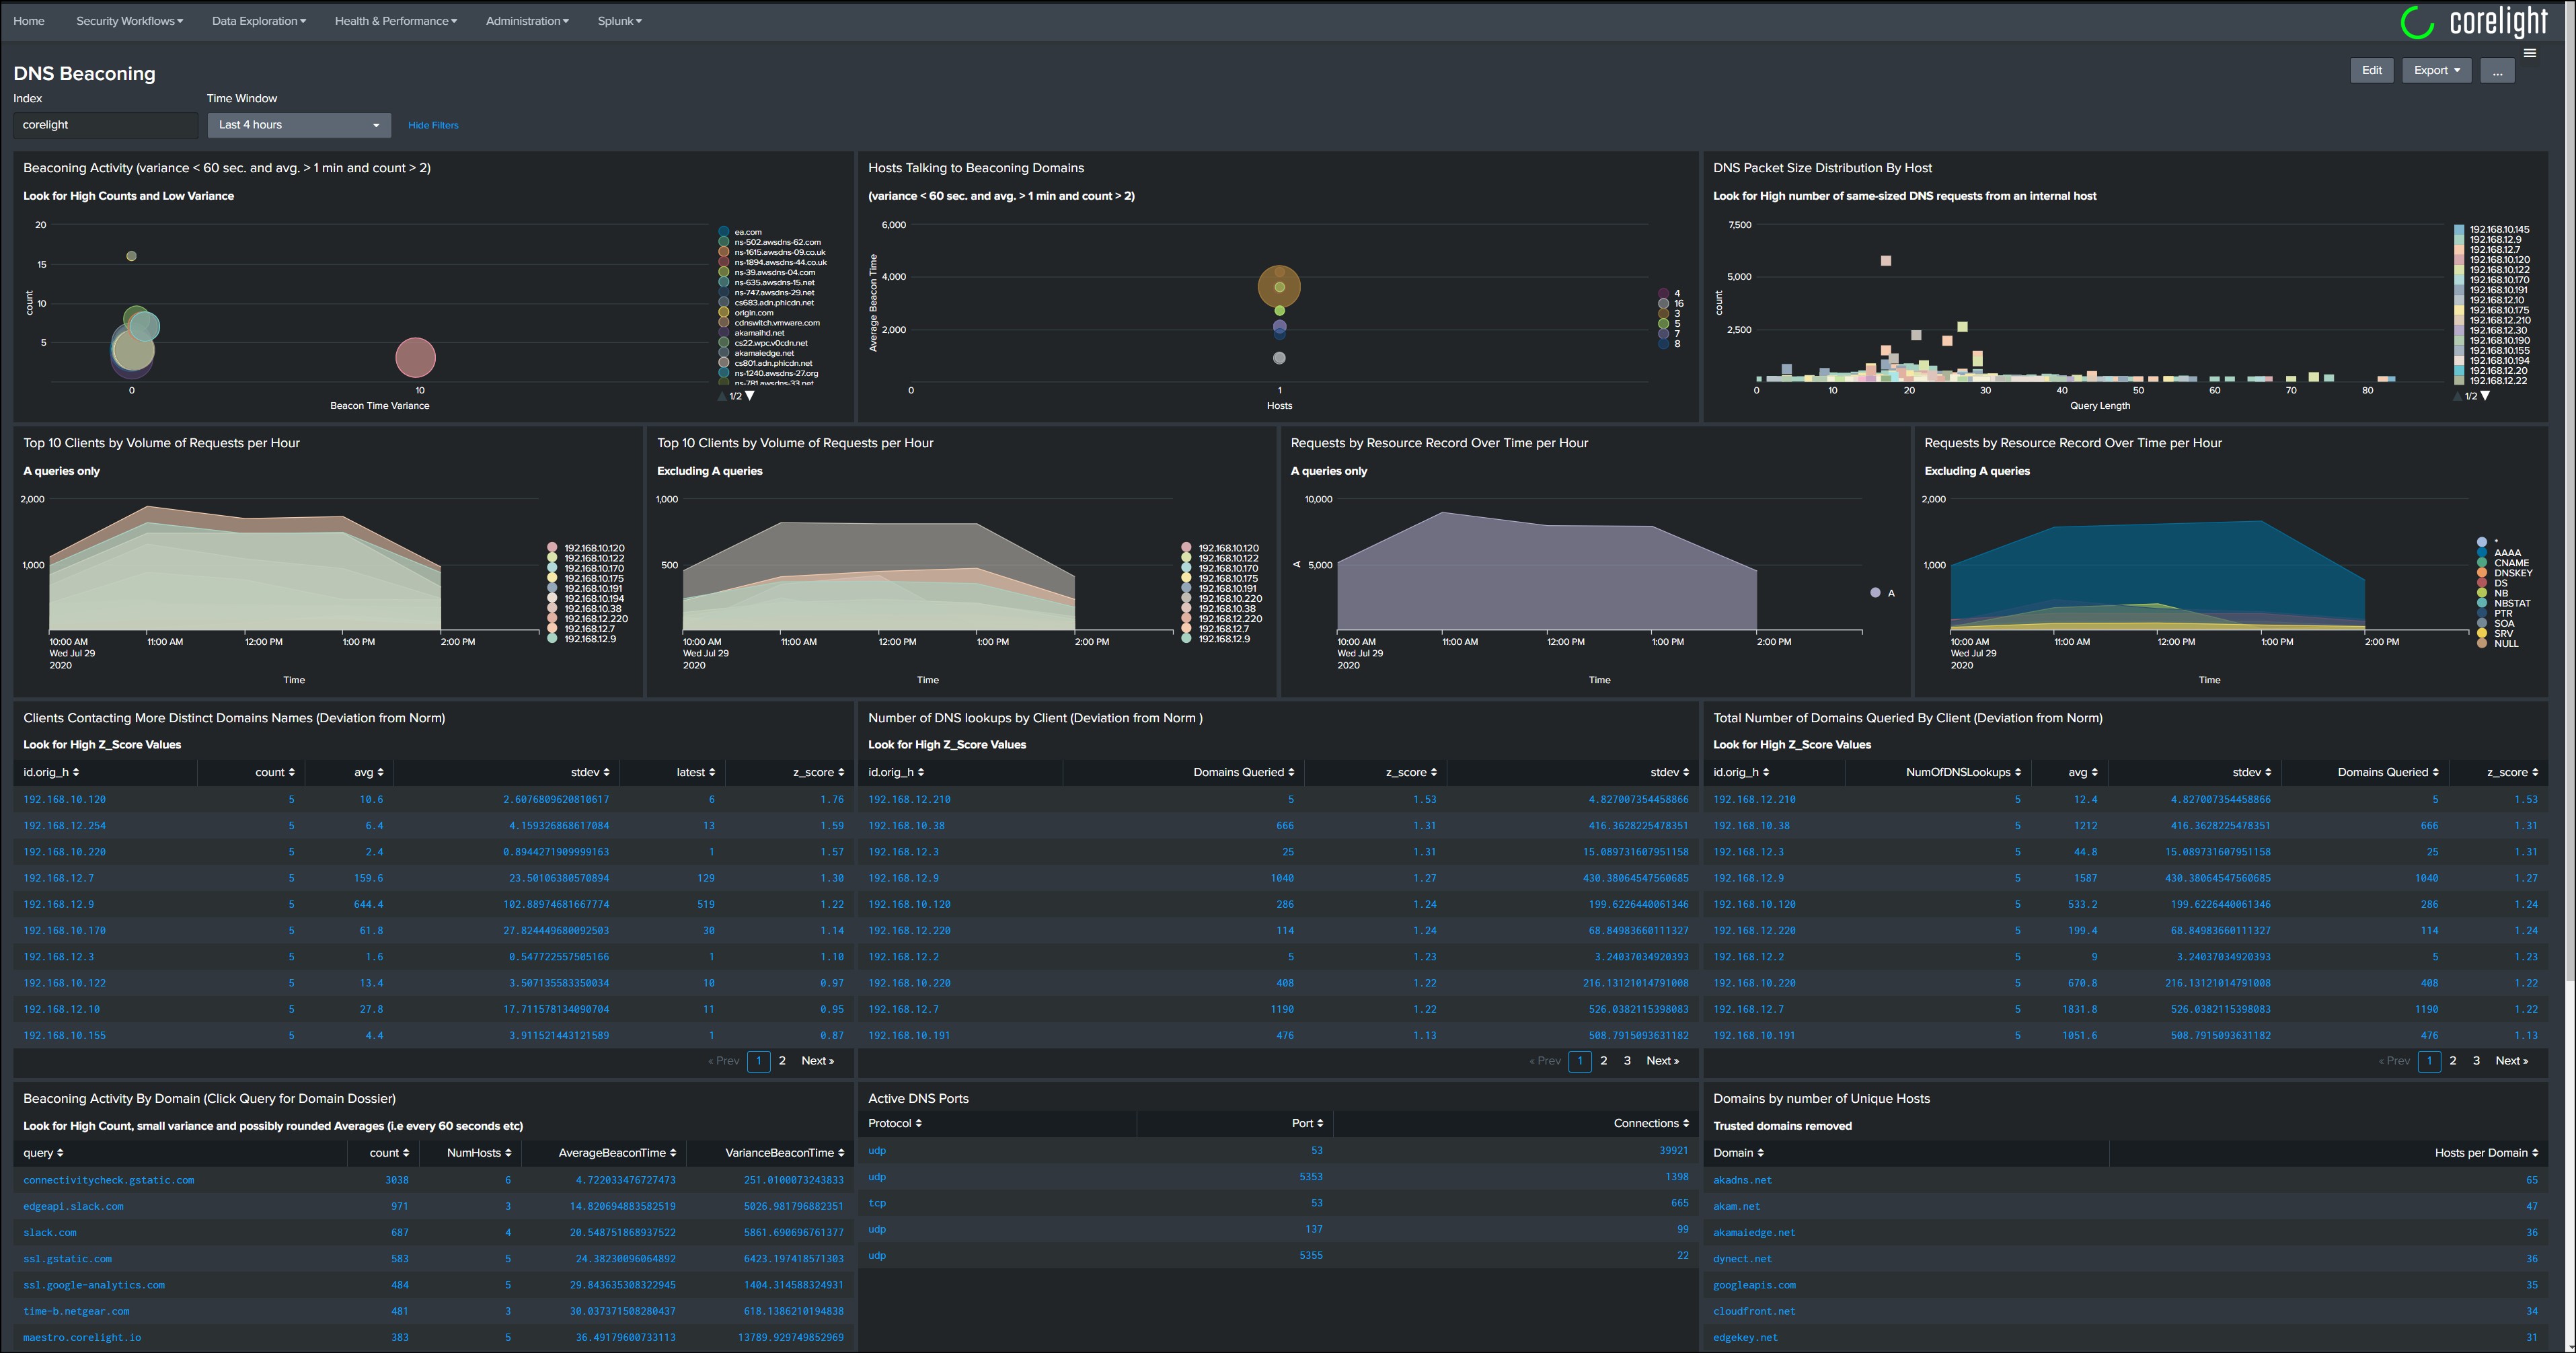 corelight/dashboards-splunk-dns-hunting-beaconing
DNS Dashboard لاصطياد وتحديد أنماط الـ Beaconing