

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Dashboards-Splunk-DNS-Hunting-Beaconing — DNS Dashboard لاصطياد وتحديد أنماط الـ Beaconing | Kitploit

أدوات/GitHubGitHub/corelight/dashboards-splunk-dns-hunting-beaconing
أمن الشبكاتاستخبارات التهديداتكشف التسللتحليل DNSكشف الشذوذ
GitHubcorelight/dashboards-splunk-dns-hunting-beaconing

Dashboards-Splunk-DNS-Hunting-Beaconing

DNS Dashboard لاصطياد وتحديد أنماط الـ Beaconing

عرض المستودع
مشاركة
17232منذ 6 سنواتلم تتم المراجعة بعد

DNS Hunting-Beaconing v19.2.0.0

لوحة معلومات DNS لاصطياد وتحديد البيكنج (beaconing)

لم تعد لوحة المعلومات هذه تستخدم أي وحدات خارجية أو جدول بحث في Splunk لتحديد "النطاقات الموثوقة". تم نقل كل هذا العمل إلى مستشعر Corelight/Zeek.

ومع ذلك، تستخدم لوحة المعلومات جدولي بحث في Splunk لتحديد خوادم DNS الداخلية والمصرح بها.

الملف 'internal_dns_servers.csv' هو قائمة بجميع خوادم DNS الداخلية المصرح لها بالتحدث إلى خوادم DNS الخارجية. الملف 'authorized_dns_servers.csv' هو قائمة بجميع خوادم DNS التي يُصرح للأجهزة الأخرى بالتحدث إليها مباشرة.

ملاحظة: بعد إضافة ملف جدول البحث إلى Splunk، تأكد من تعيين الأذونات المناسبة على ملف الجدول.

يتم ملء جوهر لوحة المعلومات هذه بالمعلومات المستمدة من تحليل استعلامات DNS. كما يتطلب برنامجًا نصيًا من Corelight/Zeek لتحليل استعلام DNS إلى المكونات المطلوبة وتحديد "النطاقات الموثوقة". قائمة النطاقات الموثوقة اختيارية، ومع ذلك يُنصح بها لتصفية الضوضاء من بعض اللوحات. ما عليك سوى تحديث قائمة النطاقات الموثوقة عبر Input Framework وستتم الإشارة إلى جميع إدخالات السجل الجديدة وفقًا لذلك.

يمكن العثور على البرنامج النصي هنا، https://github.com/corelight/icannTLD
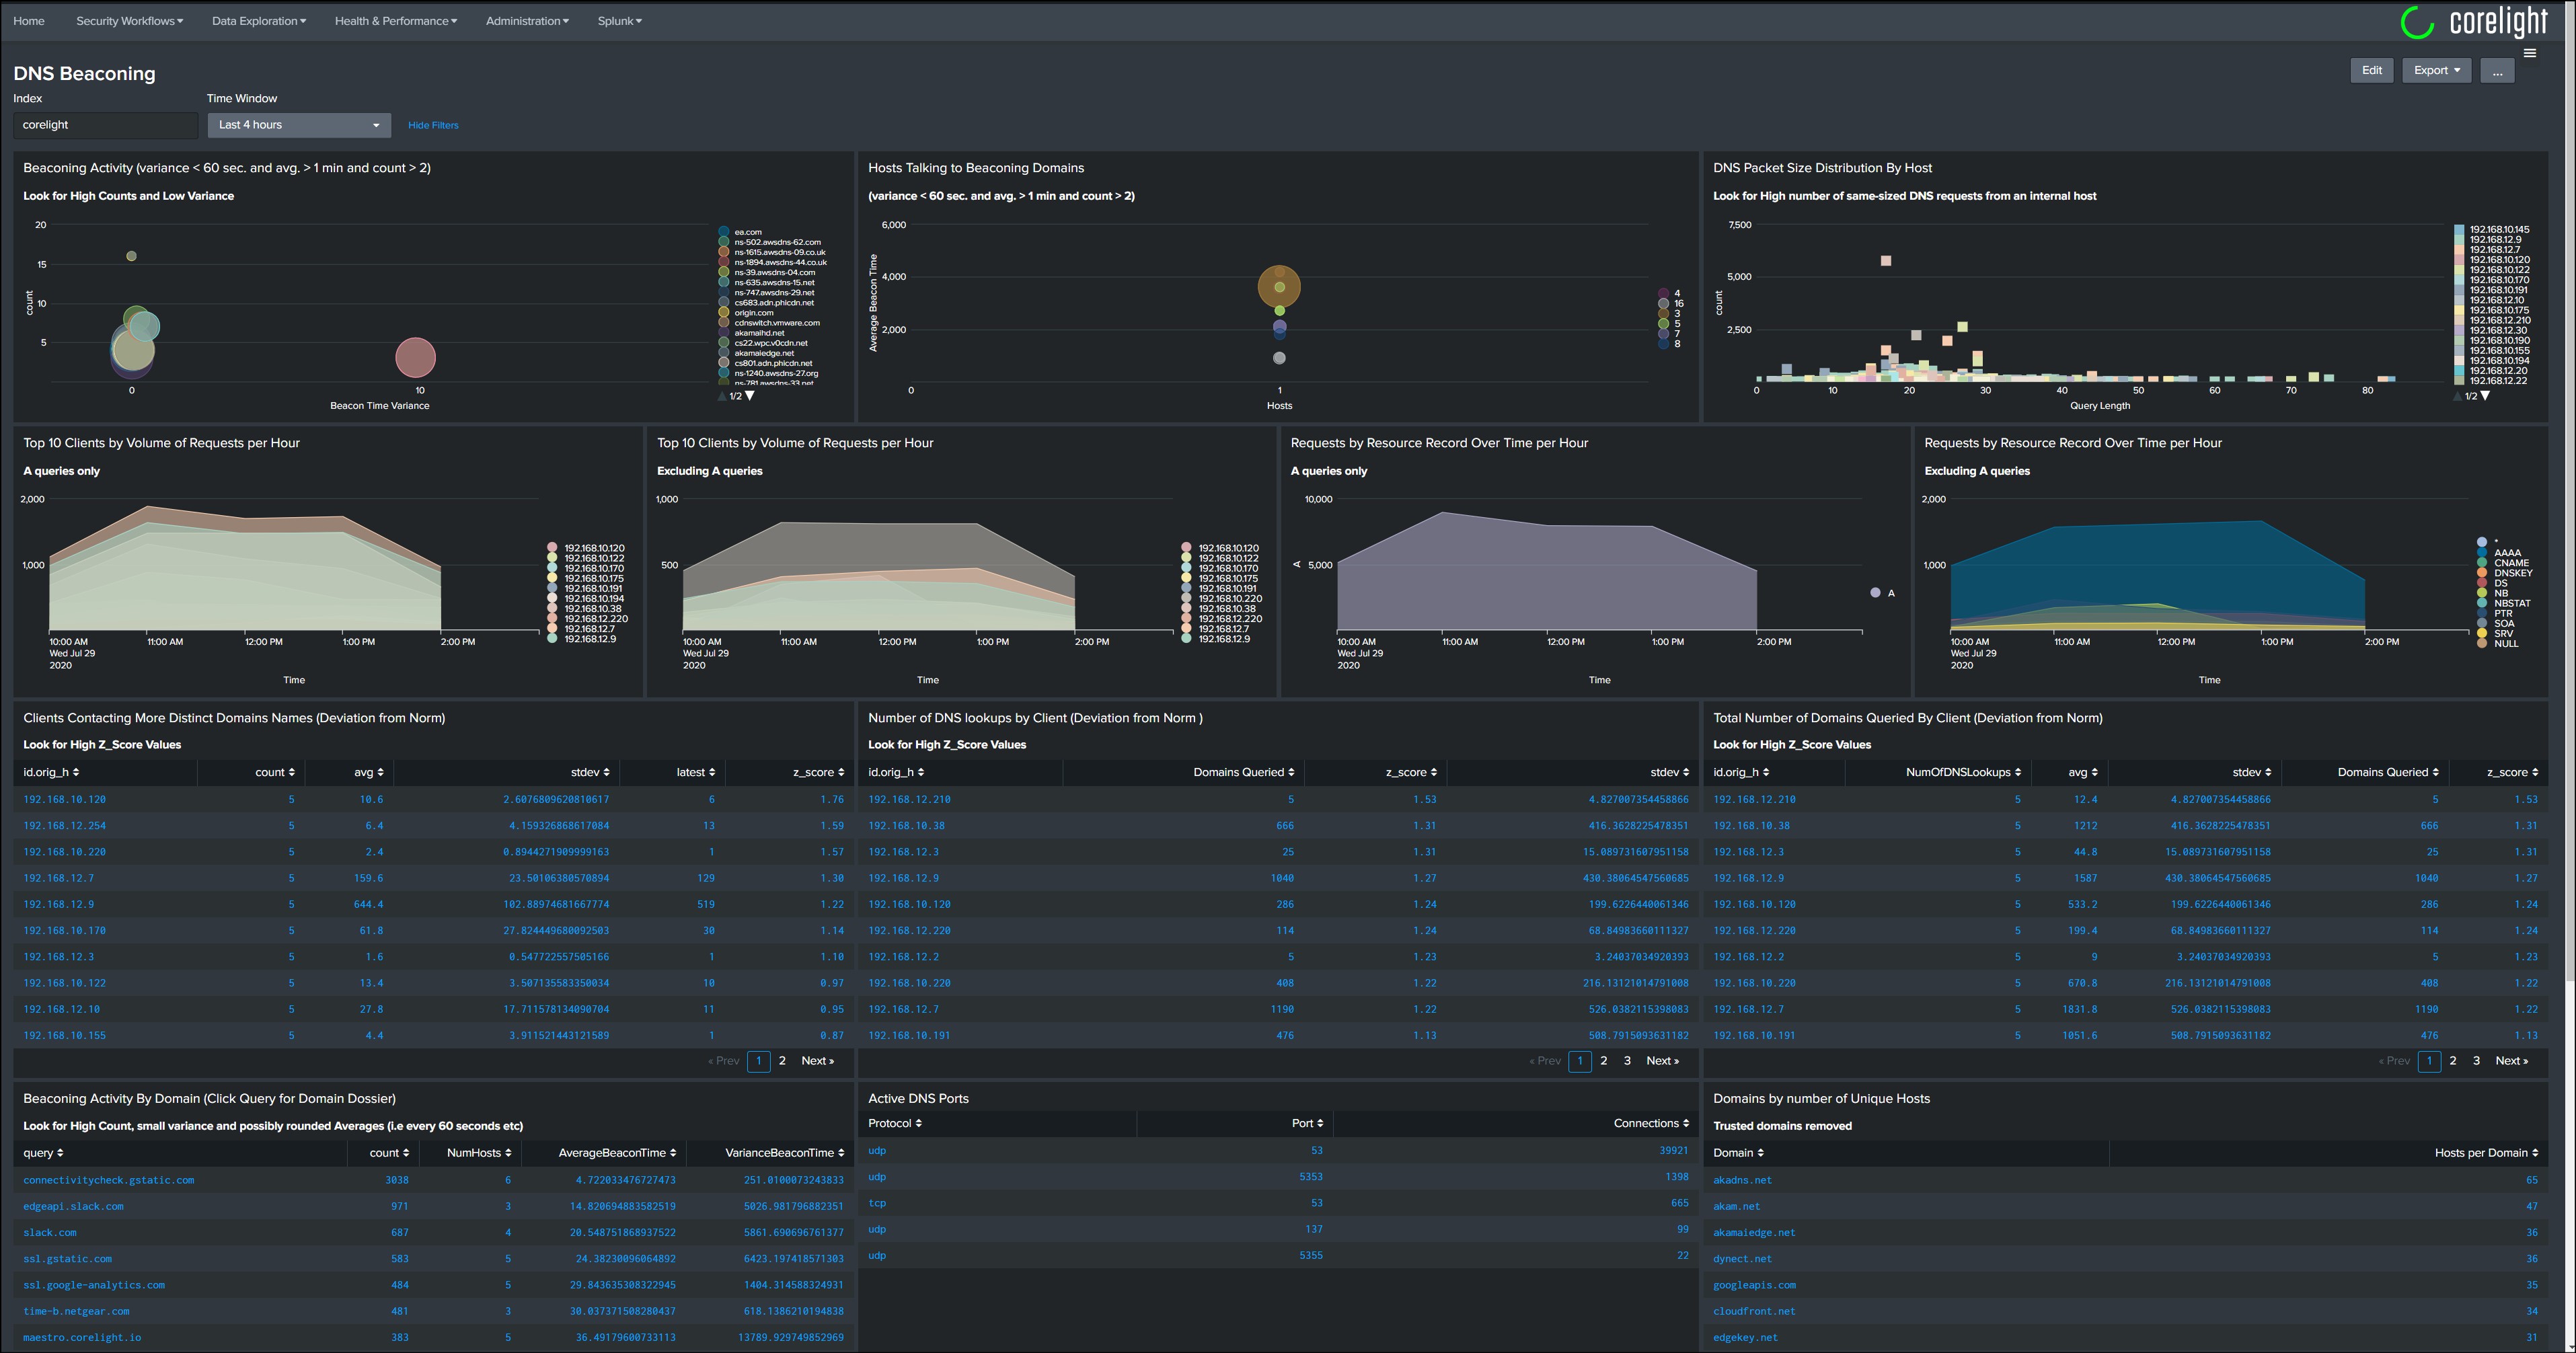
لقطة شاشة للوحة المعلومات

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






