
UnifiedThreatHunting
 sims718718/unifiedthreathunting
보안 팀을 위한 트리거, SMART 가설, 실행 가능성 게이트, 범위 설정, 헌트 계획, 결과 보고를 포괄하는 구조화되고 반복 가능한 위협 헌팅 방법론을 문서화합니다.
defensive-toolsforensicsthreat-intelligence+6
152
sims718718/unifiedthreathunting보안 팀을 위한 트리거, SMART 가설, 실행 가능성 게이트, 범위 설정, 헌트 계획, 결과 보고를 포괄하는 구조화되고 반복 가능한 위협 헌팅 방법론을 문서화합니다.
 g13net/lockjaw
Rust teamserver, Zig 임플란트, 간접 시스템 콜, AMSI 우회, reflective/PoolParty 인젝션, 인메모리 BOF 실행, HTTP/DNS 전송을 갖춘 모듈형 Windows C2 프레임워크.
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)에 대한 읽기 전용 검사기: 빌드, CVE 사전 조건 및 업그레이드 위험을 검증하고, 침해 여부에 대한 공개 IoC를 전수 조사합니다.
 piratesshield/apiharvester
원샷 API 공격 도구 - 주어진 루트에서 API URL을 찾아 자동화된 공격을 시뮬레이션합니다
 ivancabrera02/srhollow
기존 또는 새로 생성된 VSS 섀도 복사본을 통해 Windows 레지스트리 하이브에서 LSA 시크릿과 DPAPI 키를 추출하며, 인라인 regf 파서와 AES-256 복호화를 사용합니다.
 vqkro/higernes
사용자 이름, 이메일, 도메인, IP, 전화번호, 해시를 대상으로 하는 Python 및 C++ 기반 수동형 OSINT 툴킷. 키도, 로그인도 필요 없습니다.
 cyb3rmik3/prompt-injection-email-samples
이메일 보안 제어와 AI 메일함 비서가 공개, 유출, 도구 탐색 의도 전반에 걸쳐 간접 프롬프트 주입을 처리하는 방식을 평가하기 위한 .eml 테스트 세트를 공개합니다.
 kyle41111/ai-file
Mythic C2 프레임워크를 위한 리스너 프로필로, AI 벤더의 파일 API를 활용합니다
 ankhcorp/nuke.sh
Bash 기반 수동 정찰 + 공격 표면 매핑 스크립트로, 공용 API와 기본 Linux 도구(curl, dig, openssl, nmap, python3)만 사용합니다.
 radkawar/aws-firmware-dump
런치 가능한 AWS AMI의 EBS 디스크를 획득하여, EBS direct API를 통해 스냅샷을 sha256 매니페스트와 선택적 raw 이미지 언패킹과 함께 프라이빗 S3 버킷으로 스트리밍합니다.
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 diprajpatra/selenium-stealth
Selenium Chrome용 스텔스 레이어로, 브라우저 지문과 자동화 신호를 변경하여 봇 탐지를 우회하고 reCAPTCHA v3 점수를 유지합니다.
 mg1937/asc
컴파일된 DEX 아티팩트를 직접 조회하여 전처리 없이 밀리초 단위로 클래스와 상호 참조를 추출하는 빠른 Android APK 디컴파일러 프런트엔드입니다.
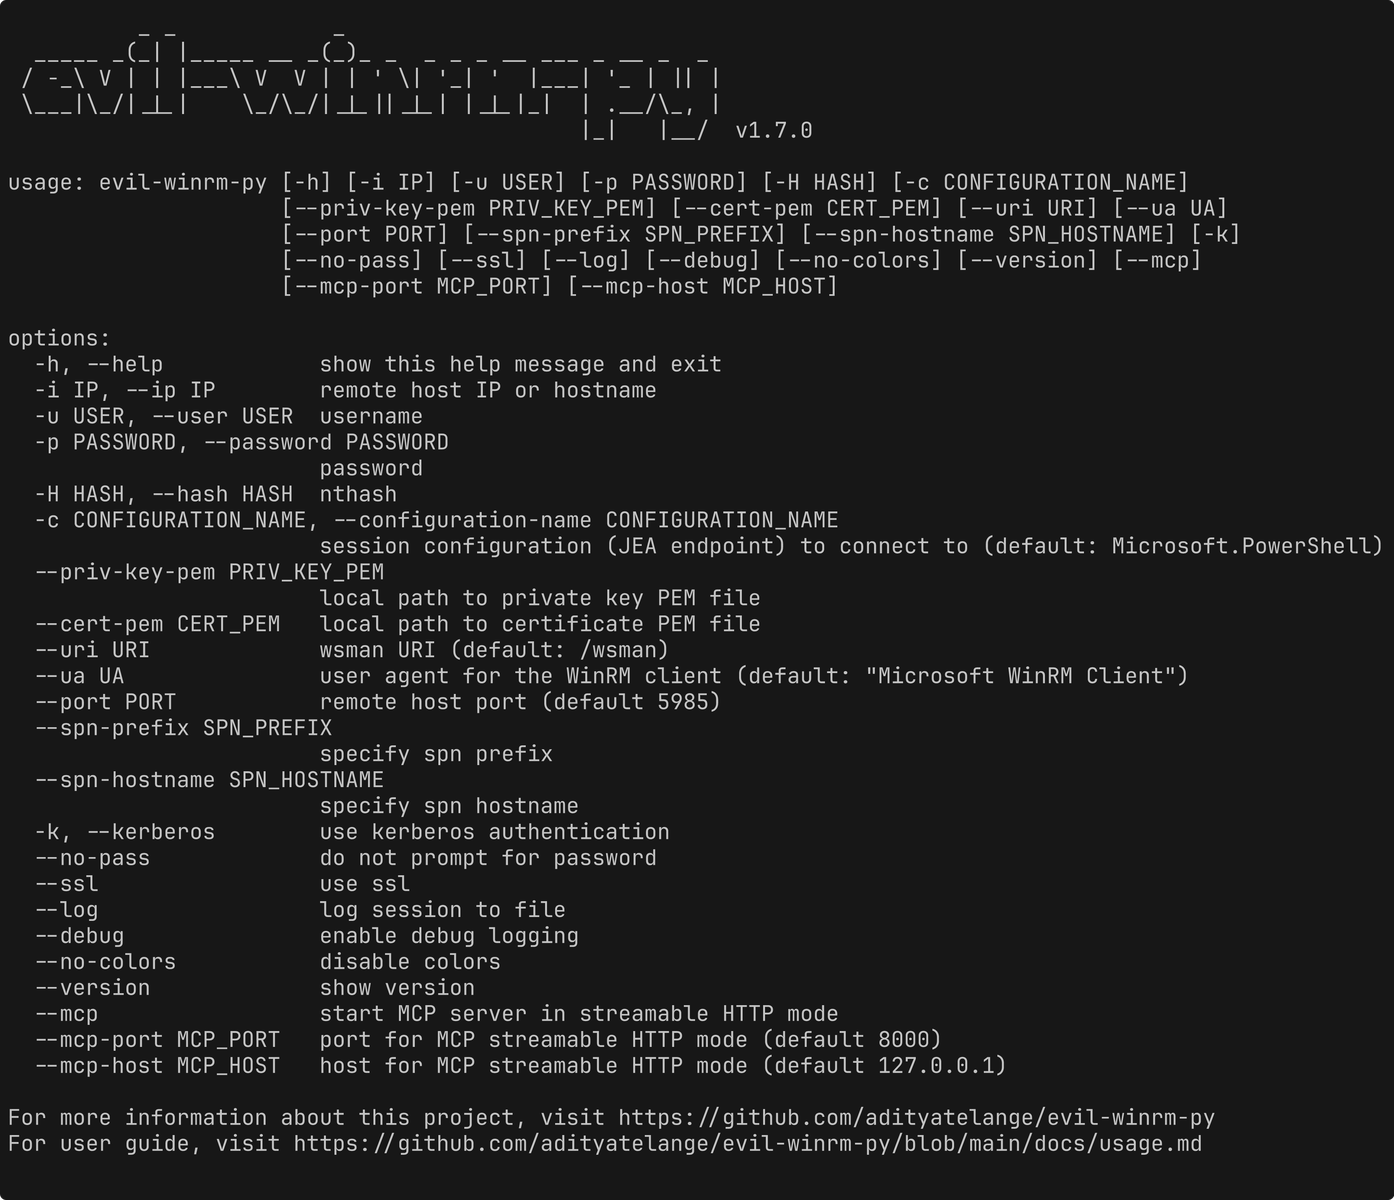 adityatelange/evil-winrm-py
WinRM 프로토콜을 사용하여 원격 Windows 머신에서 명령을 대화형으로 실행합니다 (단지 더 빠를 뿐입니다)
 monad-developers/ultrafuzz
엔드투엔드 에이전트 기반 스마트 컨트랙트 퍼징 및 위협 헌팅
 nu11secur1ty/cisco
Cisco 네트워크 장치를 위한 보안 감사 툴킷으로, 엔터프라이즈 네트워킹 인프라의 구성 검토, 취약점 탐지 및 침투 테스트에 중점을 둡니다.
 viralmaniar/vulnvault
애플리케이션 보안 취약점에 대한 개발자 중심 지식 베이스로, 안전하지 않은 코드와 안전한 코드 예제, 예방 지침, 그리고 다양한 언어와 프레임워크에 걸친 OWASP/CWE 매핑을 제공합니다.
 habanada/nativepe
Object Pascal (Delphi) 라이브러리로, 재배치, 임포트, TLS 및 원격 프로세스 메모리 읽기를 포함한 Windows PE 파일의 파싱, 매핑, 로딩 및 덤핑을 지원합니다.