

soc-home-lab
 szzxli/soc-home-lab
실습형 사이버보안 랩: AWS 기반 미니 SOC, CloudTrail IOC 분석기, 피싱 분석 랩, ELF 바이너리 트리아지, SOC 에이전트 역량
ioc-managementphishingmalware-analysis+8
22일 전
szzxli/soc-home-lab실습형 사이버보안 랩: AWS 기반 미니 SOC, CloudTrail IOC 분석기, 피싱 분석 랩, ELF 바이너리 트리아지, SOC 에이전트 역량
 vighnesh91/severitas
격리된 루프백 랩, 합성 대상 생성, 사전 승인 검사, 오프라인 HTML/Markdown/JSON/CSV 보고를 갖춘 승인된 사회공학 시뮬레이션 프레임워크.
 star-sg/random-scripts
악성 LNK 샘플을 파싱하고, MHTML에서 OLE 객체를 추출하며, 파비콘을 해싱하여 피싱 사이트를 추적하기 위한 DFIR 및 OSINT Python 스크립트 모음입니다.
 cyb3rmik3/prompt-injection-email-samples
이메일 보안 제어와 AI 메일함 비서가 공개, 유출, 도구 탐색 의도 전반에 걸쳐 간접 프롬프트 주입을 처리하는 방식을 평가하기 위한 .eml 테스트 세트를 공개합니다.
 hackinglz/ip-obfuscation
DWORD, 8진수, 16진수, IPv6 매핑, 가짜 도메인 @ 트릭을 사용하여 난독화된 IP 주소와 URL을 생성합니다. 침투 테스트, 피싱 인식 교육, URL 필터 테스트에 활용됩니다.
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
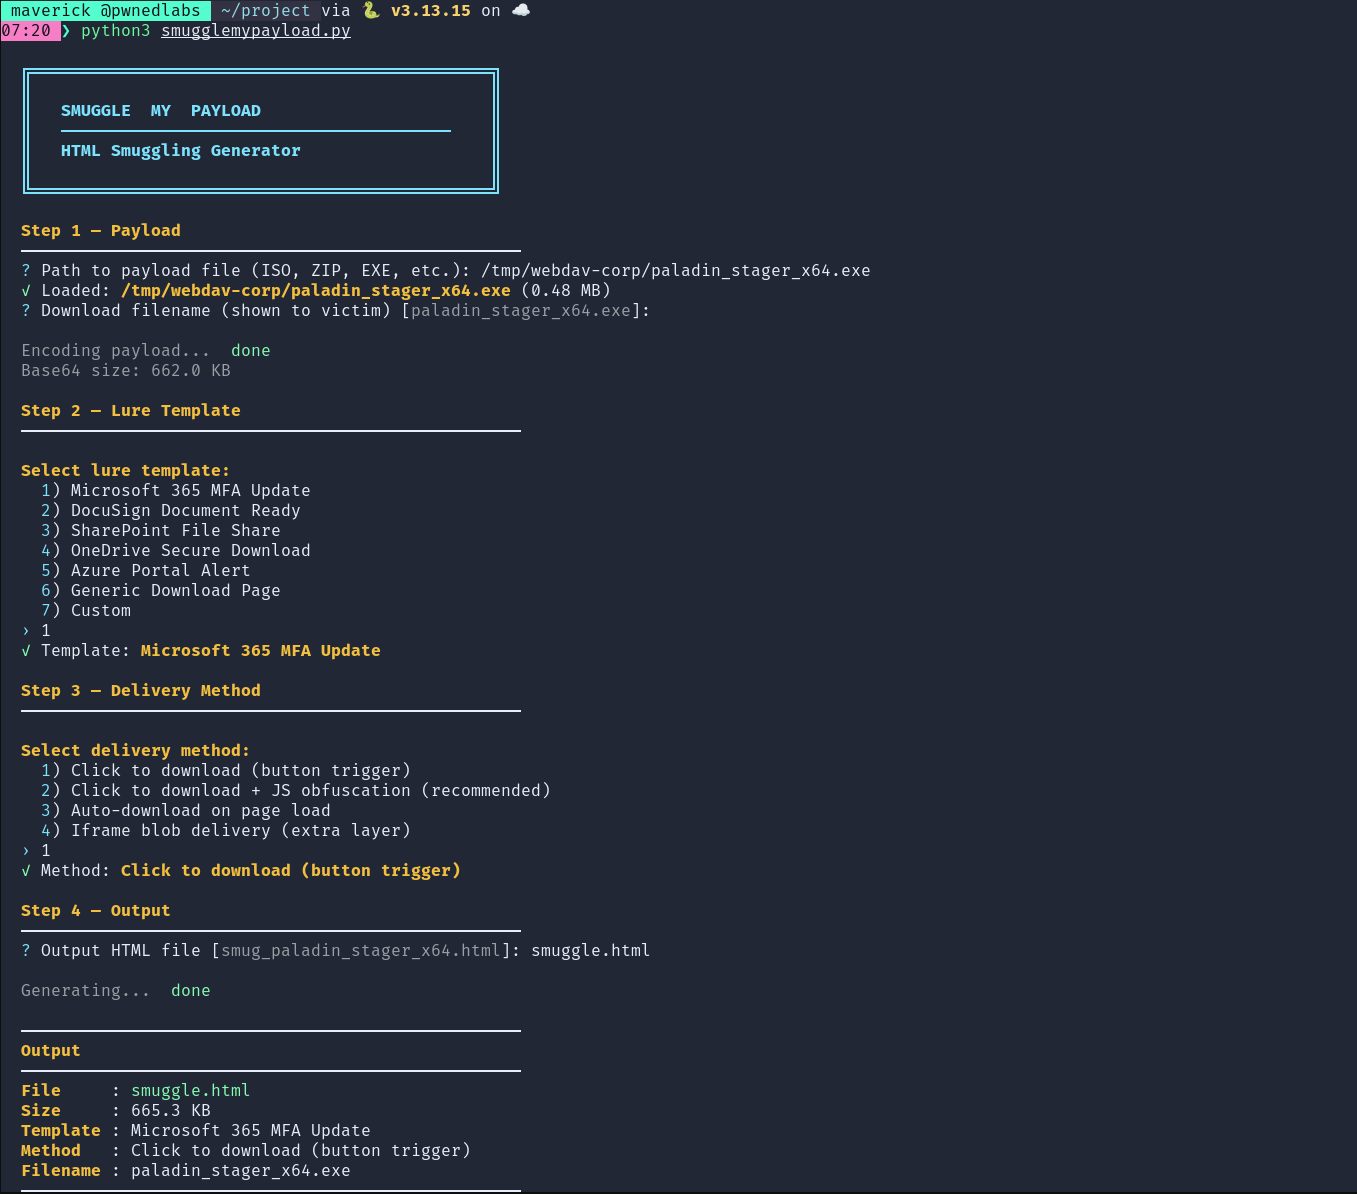 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
 hac01/azure-pentesting-suite
Azure 보안 평가를 위한 Go 툴킷: 구독 및 리소스를 열거하고, 잘못된 구성을 감사하며, 공용 Blob 스토리지를 익명으로 공격합니다.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 svdwi/bluebox
오픈소스 위협 인텔리전스 플랫폼으로, 악성코드 및 관찰 가능 항목(observable) 분석을 위한 도구입니다. IP, 도메인, URL, 해시를 외부 소스로 강화하고, 정적 파일 분석, YARA 탐지, ML 기반 피싱 탐지를 수행합니다.
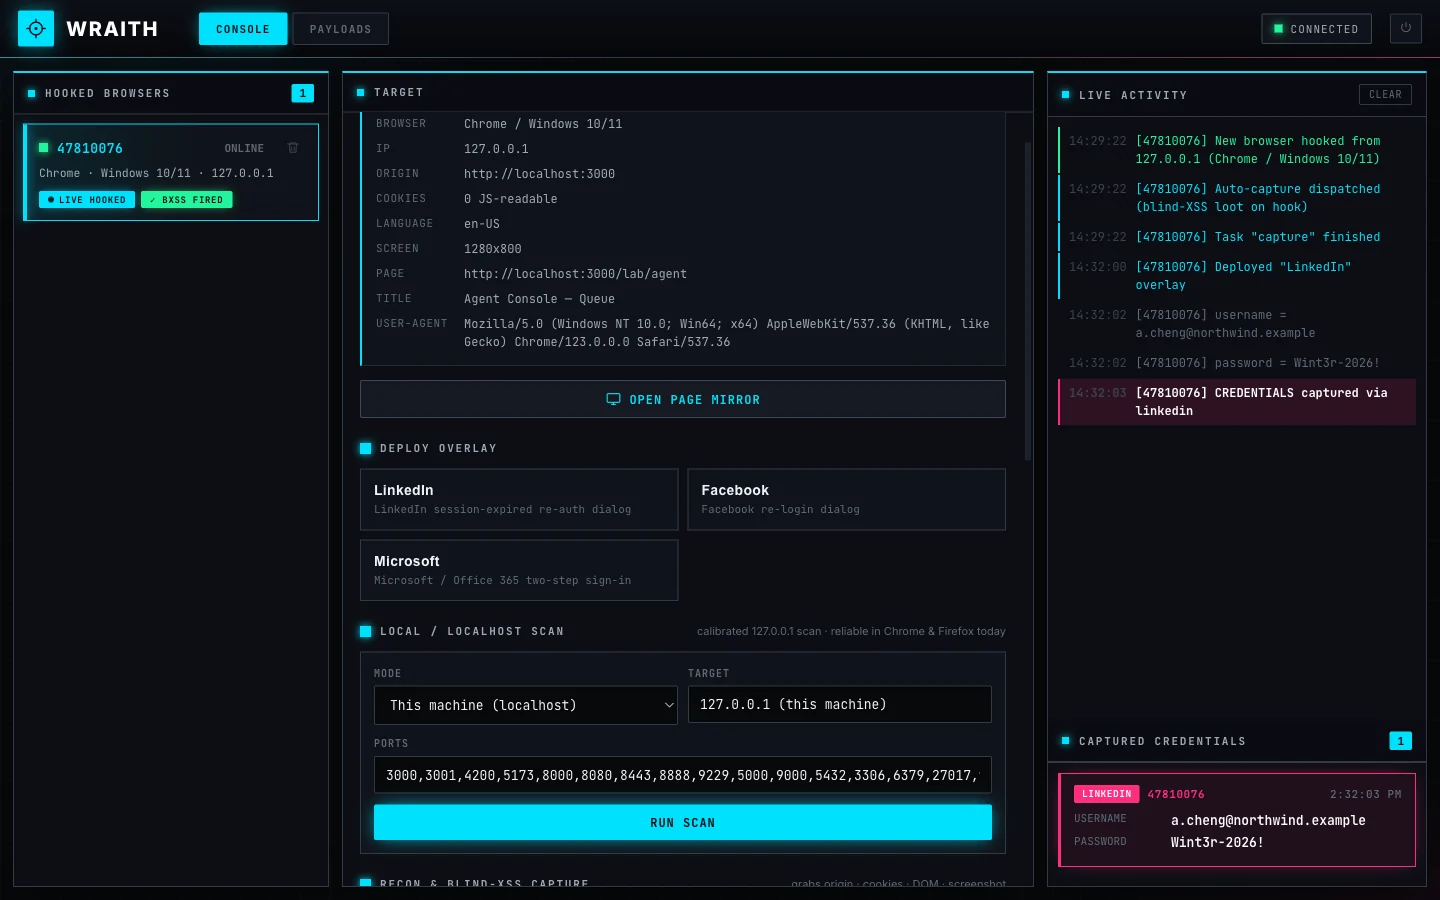 arcanum-sec/wraith
브라우저 후킹 프레임워크로, 공인된 레드 팀과 교육자를 위한 도구입니다. XSS를 통해 브라우저를 후킹하고, 대화형 사후 침투 제어, 블라인드 XSS 정보 수집, 사회공학 오버레이, 실습 랩을 제공합니다.
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
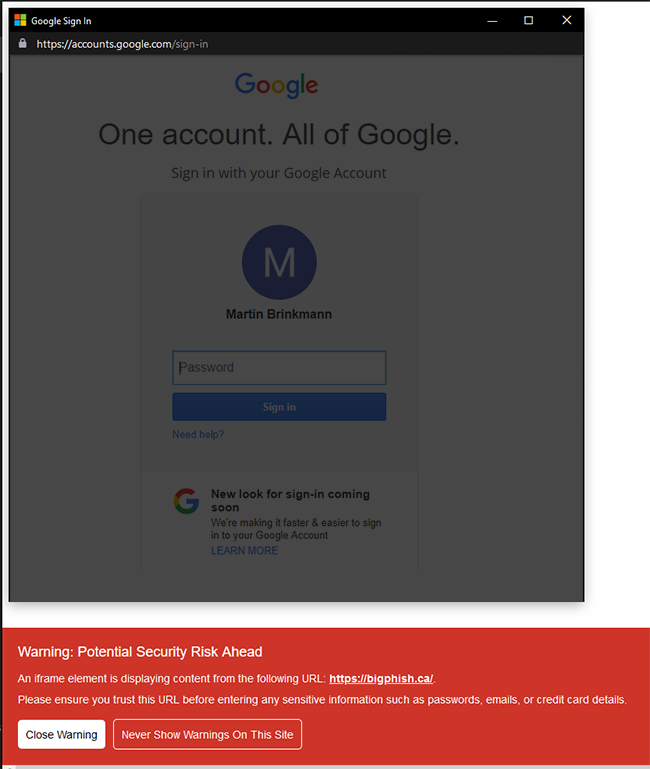 malwarecube/enhanced-iframe-protection
가벼운 확장 프로그램으로, 임베디드 iframe 요소를 자동으로 감지하고 상세 경고를 제공하여 BITB(Browser-In-The-Browser) 공격으로부터 보호합니다.
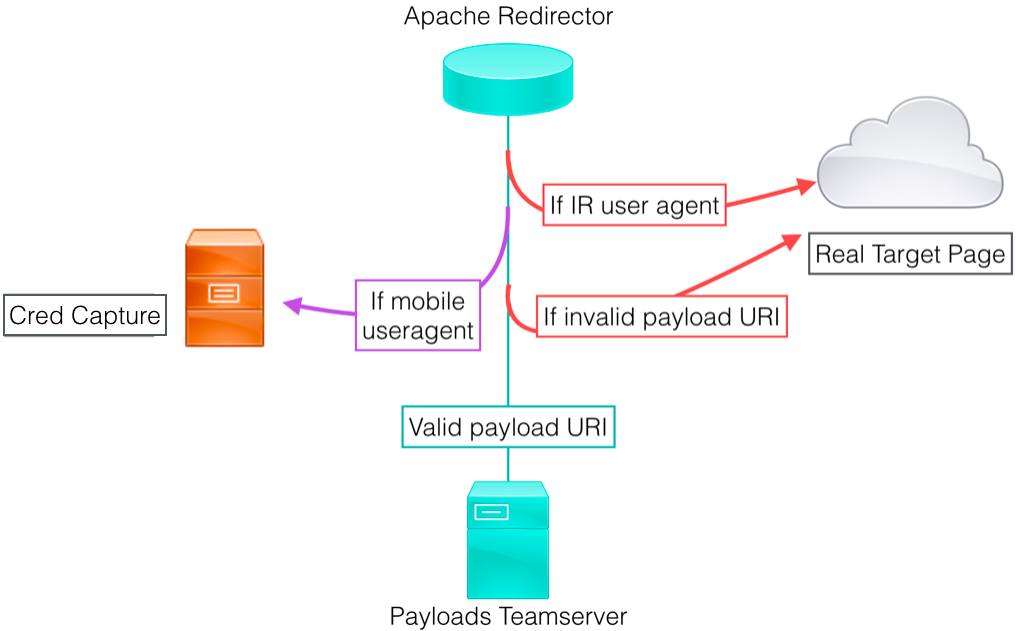 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 인프라 하드닝 리소스를 수집하는 Wiki
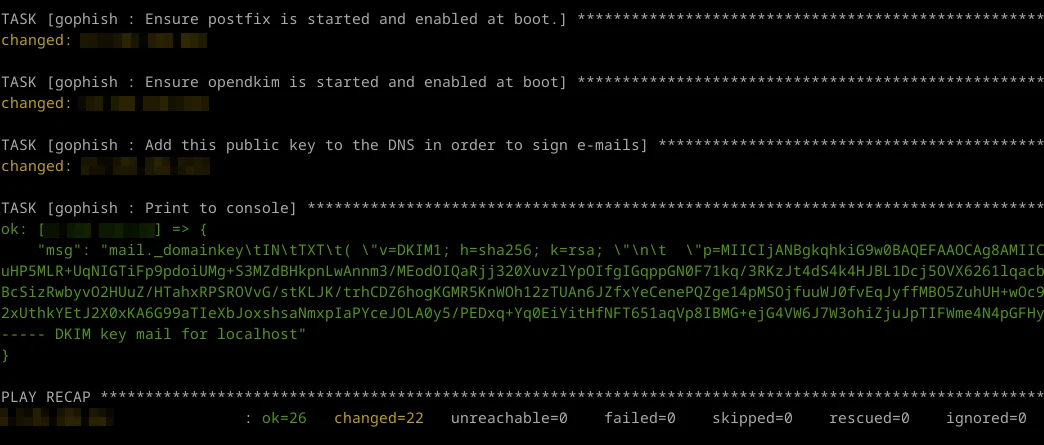 virtualsamuraii/flyphish
피싱 인프라를 즉시 배포하세요.
 toxy4ny/bl00dym4ry
사이버 보안 훈련을 위한 교육용 트로이 목마 시뮬레이터로서, 사회 공학을 이용한 피싱 공격, 시스템 정찰, 안티샌드박스 회피, 데이터 유출을 시뮬레이션하여 보안 인식을 제고합니다.
 mrbrutti/cartero
사이트 클로닝, 템플릿 기반 이메일 전송, 이메일·SMS·iMessage·LinkedIn을 통한 피싱 캠페인 실행을 위한 CLI 기반 모듈형 피싱 프레임워크
 muraenateam/muraena
대상 웹 앱을 동적으로 미러링하고 원본 서버와 상호작용하는 거의 투명한 리버스 프록시를 사용하여 피싱 및 피싱 후속 활동을 자동화합니다.