

ReArk
 lkimuk/reark
HarmonyOS(HAP/APP/ABC)와 Android(APK/AAB)를 현재 지원하는, 여러 대상 플랫폼을 위한 지능형 리버스 엔지니어링 분석 도구입니다.
android-securitystatic-analysisdynamic-analysis-sandboxing+6
315
 0xenesbayram/cve-2026-85706
CVE-2026-85706에 대한 근본 원인 분석, 취약한 Docker 랩, 그리고 PoC 스크립트로, 파서 차이를 통해 GitLab에서 발생하는 인증되지 않은 임의 파일 읽기 취약점입니다.
 muhammedhussein17/keycloak
Keycloak SAML ECP의 faultstring 오라클을 통한 인증되지 않은 클라이언트 ID 열거 취약점인 CVE-2026-9794를 공개하는 보안 연구로, 26.6.3에서 수정되었습니다.
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
HackTheBox "Nexus" 권한 상승에 대한 PoC 및 해설: 위조된 Git 객체를 통한 경로 탐색에 취약한 root 권한으로 실행되는 Gitea 템플릿 동기화 서비스. 교육 목적으로만 사용하세요.
 34zy/cve-2026-72898
CVE-2026-72898에 대한 Python 익스플로잇으로, Metabase의 비밀번호 재설정 엔드포인트에서 발생하는 인증되지 않은 SQL 인젝션을 이용해 관리자 계정을 생성하고 데이터베이스 자격 증명을 추출합니다.
 e5dfdd568a75282b712b6d93a7a18e12/cve-2025-32432
CVE-2025-32432에 대한 Python 익스플로잇으로, Yii2 __class 주입을 통한 Craft CMS의 인증되지 않은 RCE이며, 명령 실행 및 리버스 셸을 지원합니다.
 newazbenalam/root-my-galaxy-payloads
삼성 Galaxy 모델용 기기별 CVE-2026-43499 루트 페이로드 및 KernelSU 아티팩트로, 펌웨어 프로필, 익스플로잇 소스, 지원 피드를 포함합니다.
 genksome/ghost-hoock
GhostLock은 하나의 프리미티브로 축소되었습니다: futex PI UAF(CVE-2026-43499)를 통한 Galaxy A17(BZA5)의 SELinux 비활성화. root 없음, cred 패치 없음, rwforge 없음.
 rh-rahulshetty/log4shell-cve-2021-44228
Log4Shell(CVE-2021-44228) 탐지, 코드 영향 분류, ShieldOps의 완화 지침 테스트를 위한 의도적으로 취약하게 만든 Java/Maven 픽스처입니다.
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 & DirtyCOW 익스플로잇 자동화 + 루팅 후 디블로트 + Sony BRAVIA KDL-43W800C용 Magisk 모듈
 vudangducminh/cve-2016-5195
CVE-2016-5195(Dirty COW)에 대한 개념 증명 익스플로잇으로, root 권한으로의 로컬 권한 상승을 가능하게 하는 Linux 커널 경쟁 조건입니다.
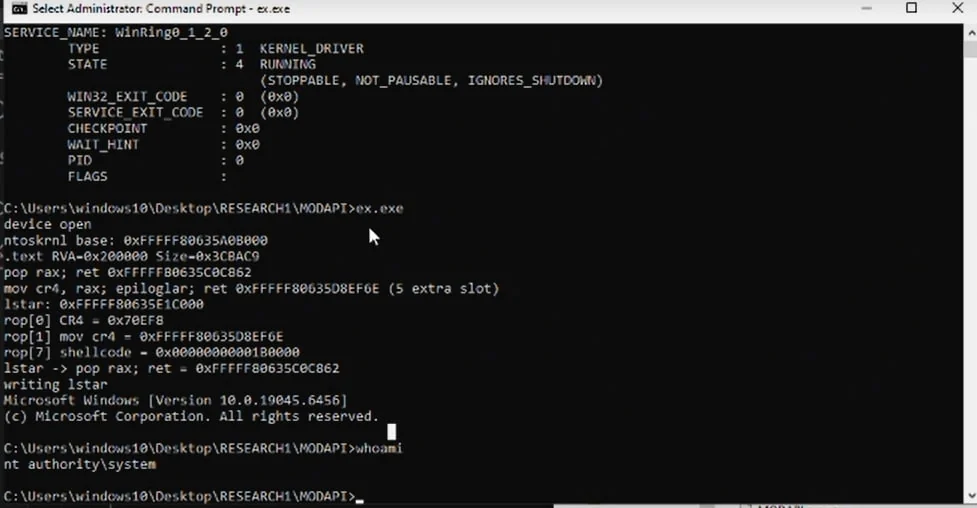 mein-0/lolmodapi
MSI Dragon Center의 MODAPI.sys 드라이버에 대한 로컬 권한 상승 익스플로잇으로, 인증되지 않은 MSR 쓰기를 악용하여 SMEP를 우회하고 SYSTEM 권한을 획득합니다.
 threatexpert/gonc
자동 NAT 트래버설, 보안 P2P, 그리고 셸 접근, 파일 전송, 네트워크 프록시를 위한 고급 기능을 갖춘 Netcat.
 runzeroinc/sshamble
SSH 서비스를 스캔하여 인증 우회, 타이밍 누출, 취약한 키, 세션 후 노출을 탐지하는 연구 도구로, JSON 출력과 분석 기능을 제공합니다.
 gavmor/x86-cpp-reversing-skill
32비트 리틀 엔디언 x86 C++ 바이너리(가상 함수 테이블, RTTI, 상속 복원)를 리버스 엔지니어링하기 위한 Claude Code 스킬
 falconforceteam/falcondash
Azure 통합 문서 대시보드로, 탐지 성능 지표를 시각화하고 탐색하여 보안 팀이 탐지 규칙을 측정하고 사전에 유지 관리할 수 있도록 지원합니다.
 diegoarias008/cve-2026-20079-checker
CVE-2026-20079 Cisco FMC 인증 우회 동작을 인증되지 않은 세션과 csm_processes 세션 응답을 비교하여 검증하는 읽기 전용 Python 검사기입니다.
 freire007-byte/sentric-core
자체 암호화폐 신원을 가진 자율 AI 에이전트 — CVE를 추적하고, 익스플로잇 랩을 구축하며, 취약점을 검증하고(CVE-2026-86283의 최초 공개 PoC), 스스로를 지원하기 위해 24/7 암호화폐를 거래한다. Sentric Research.