

summit
 pennacle-security/summit
오픈소스 웹 보안 테스트 플랫폼: 프록시, 스캐너, 퍼저를 하나의 CLI로 제공. Pennacle Security 제작.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
 brutelogic/unkover
Bash 403/401 접근 우회 테스터로, 헤더 스푸핑, 메서드 변조, 경로 정규화, 인코딩 기법으로 URL을 프로브하고 성공 시 curl PoC를 반환합니다.
 vighnesh91/-logicsentry-ai
소스 코드를 파싱하고 HAR 트래픽을 재생하여 비즈니스 로직 결함, BOLA, 경쟁 조건, 권한 문제를 로컬 LLM 트리아지로 탐지하는 오프라인 SAST/DAST 트리아지 엔진.
 dragonjar/burpia
Burp Suite 확장 기능으로, 인공지능을 통한 수동적 취약점 탐지를 통합합니다.
 albinowax/activescanplusplus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 표현식 언어 인젝션, shellshock 및 기타 웹 취약점에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
 portswigger/active-scan-plus-plus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 코드 인젝션, 그리고 Shellshock 및 Log4Shell과 같은 알려진 CVE에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
 d0ge/xsw
XML Signature Wrapping Burp Suite 확장 기능
 d0ge/websocketturbointruder
WebSocket 메시지를 사용자 정의 Python 코드로 퍼징하기 위한 Burp Suite 확장으로, 여러 엔진, HTTP 미들웨어 라우팅, 응답 분석을 지원합니다.
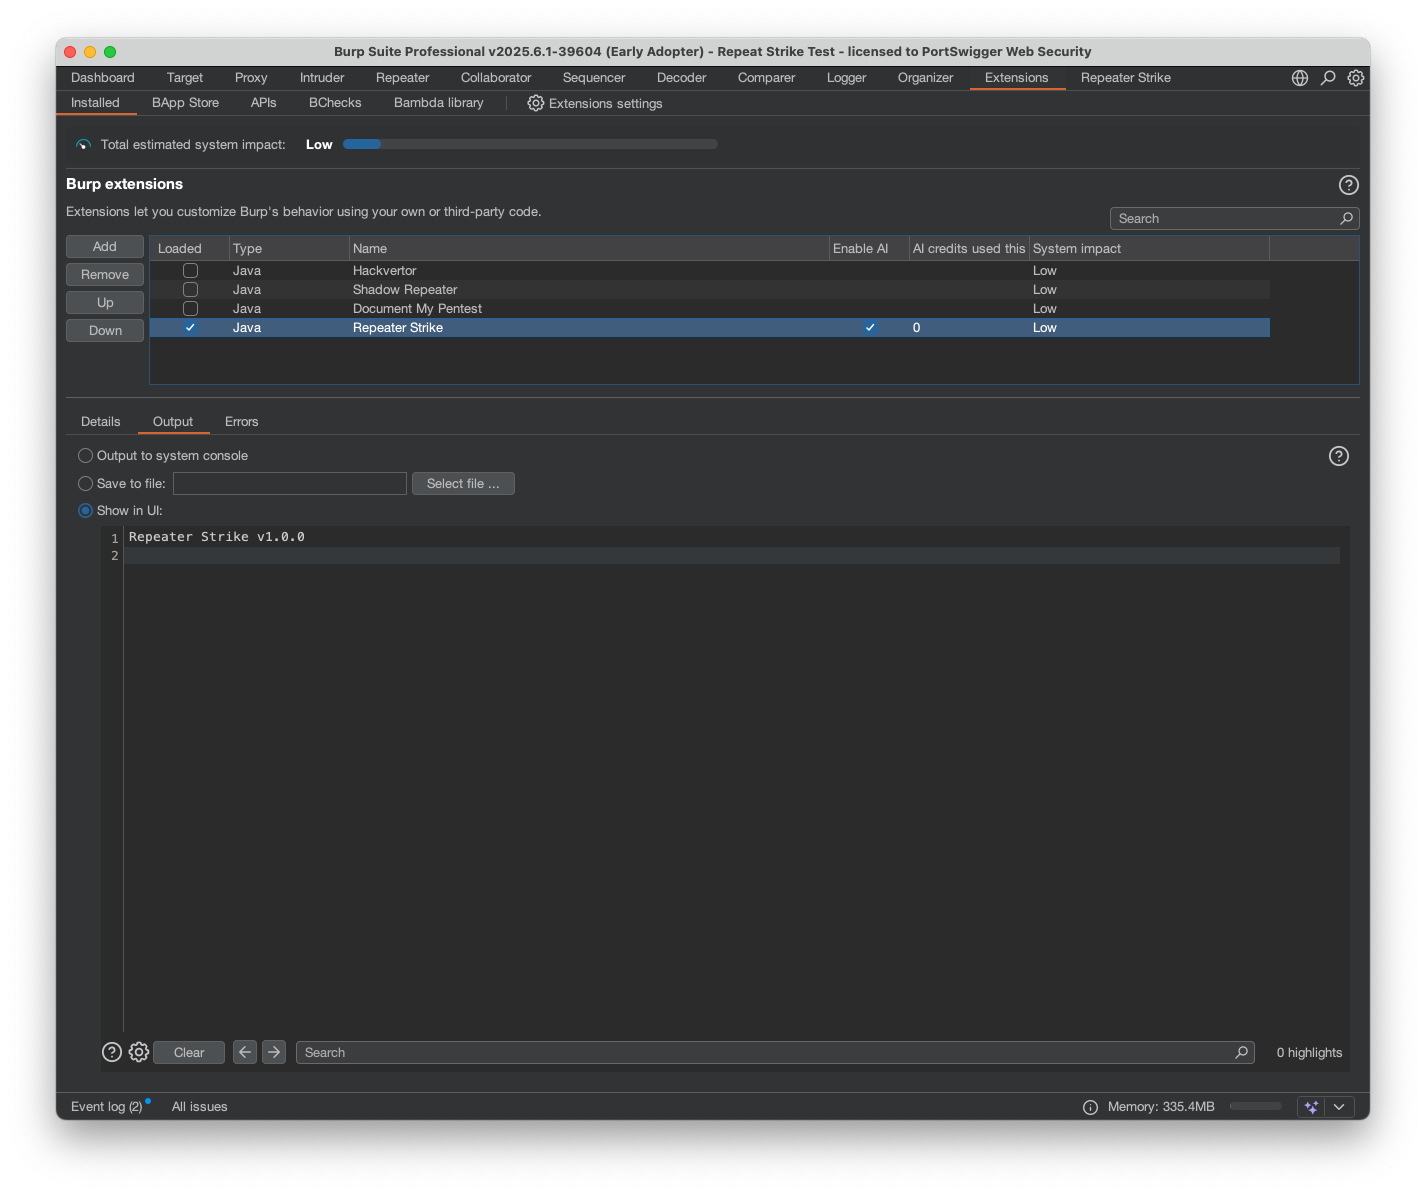 hackvertor/repeat-strike
Burp Suite 확장 기능으로, AI가 생성한 정규식 strike 규칙을 사용해 IDOR 및 접근 제어 결함을 탐지한 뒤 프록시 기록을 스캔하여 유사한 문제를 대규모로 찾아냅니다.
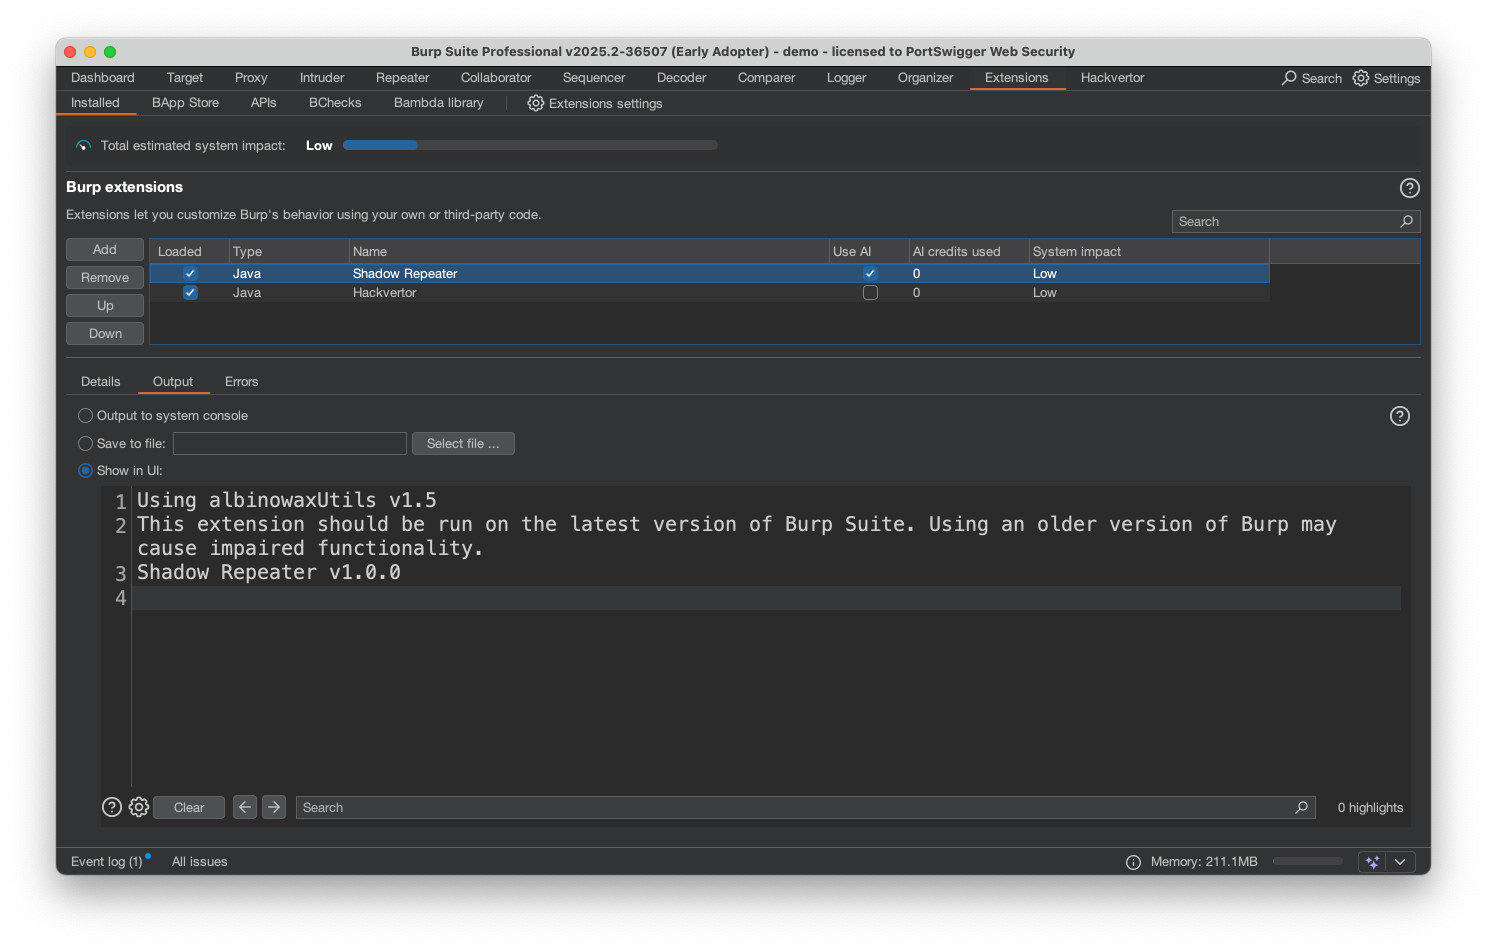 hackvertor/shadow-repeater
Burp Suite Repeater 확장으로, 페이로드를 자동으로 변형하고 응답을 분석하여 경로 순회, SQL 인젝션, XSS 및 기타 웹 취약점을 발견합니다.
 portswigger/burp-extensions-montoya-api-examples
Burp Suite 확장 기능 샘플로, HTTP 및 프록시 핸들러, 사용자 정의 스캔 검사, Intruder 페이로드, WebSocket 처리, Collaborator 통합을 다루는 Montoya API를 보여줍니다.
 usebruno/bruno
오픈소스 API 탐색 및 테스트용 IDE (Postman/Insomnia의 경량 대안)
 piratesshield/apiharvester
원샷 API 공격 도구 - 주어진 루트에서 API URL을 찾아 자동화된 공격을 시뮬레이션합니다
 vighnesh91/securiscan
웹 앱, API, LLM, 모바일 패키지를 수동 헤더 검사, 능동 카나리 프로빙, 오프라인 정적 진단을 통해 스캔하는 표준 라이브러리 기반 Python 보안 트리아지 엔진.
 devcop95/bugbounty-lab101
HackerOne 연구자를 위한 완전한 버그 바운티 워크스페이스. 범위 적용, 자동화된 정찰/취약점 파이프라인(400개 이상의 도구), 보고서 템플릿, CVE/CWE 워치리스트, 로컬 VM 실습 랩을 포함합니다. 규율 있고 윤리적인 헌팅을 위해 구축되었습니다.
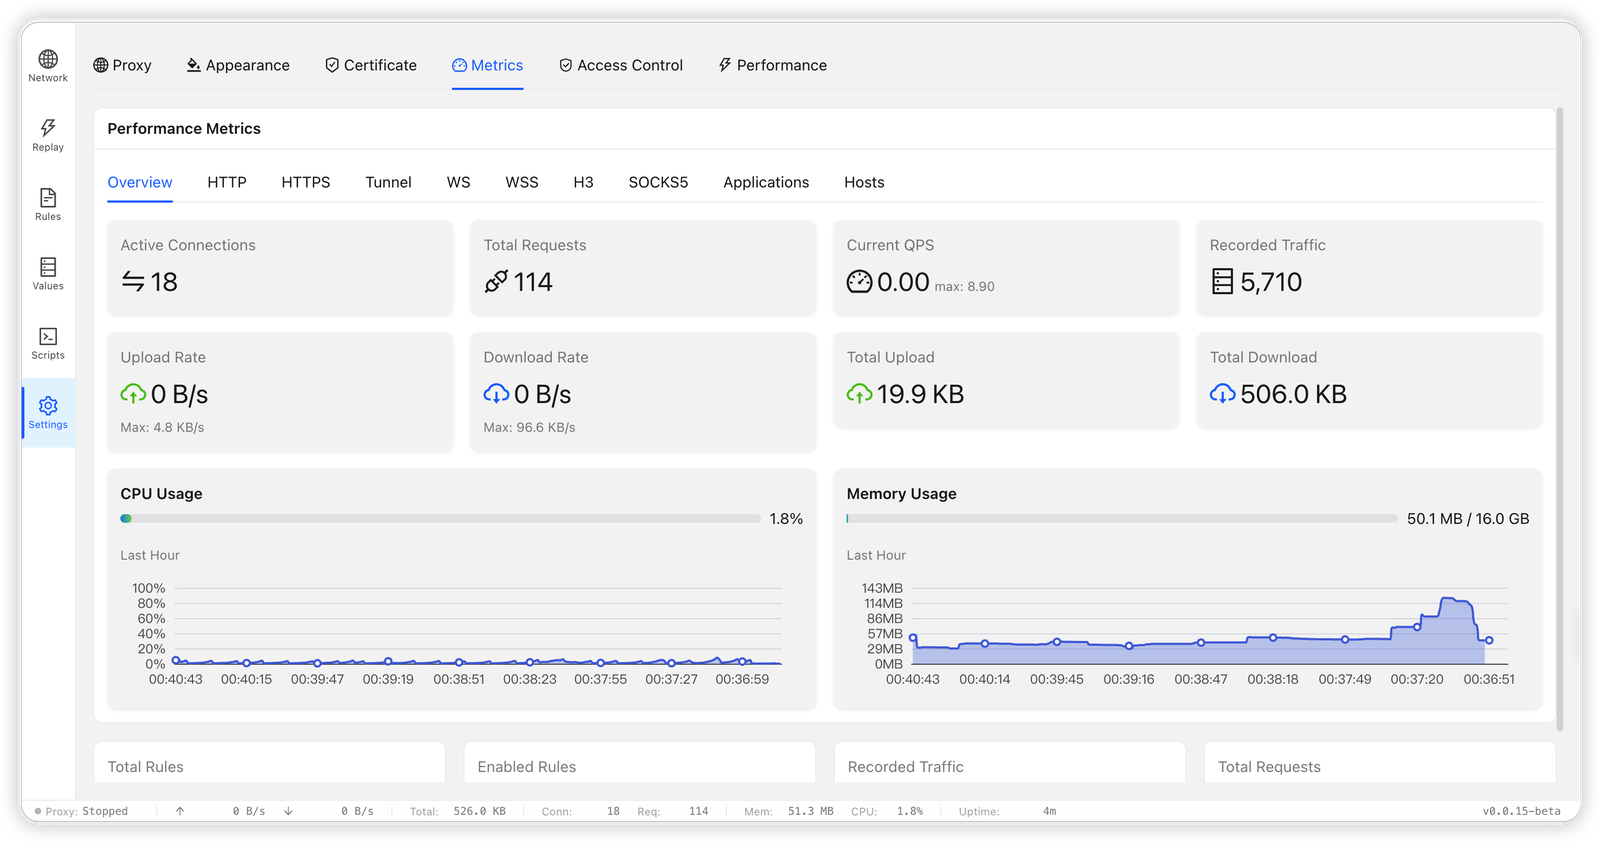 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 theqmaks/resolver
이 확장 프로그램은 인기 있는 CAPTCHA 해결 서비스를 BurpSuite에 통합하여 수동 개입 없이 다양한 유형의 CAPTCHA를 처리합니다.