PocketPentester
 tegal1337/pocketpentester
오프라인 우선 Android 공격 보안 툴킷으로, 정찰, 포트 스캐닝, 서브도메인 열거, SQLi/XSS/JWT 익스플로잇, 페이로드 생성, 해시 분석을 위한 21개 모듈을 제공합니다.
reconnaissancevulnerability-scannerspassword-attacks+9
8
tegal1337/pocketpentester오프라인 우선 Android 공격 보안 툴킷으로, 정찰, 포트 스캐닝, 서브도메인 열거, SQLi/XSS/JWT 익스플로잇, 페이로드 생성, 해시 분석을 위한 21개 모듈을 제공합니다.
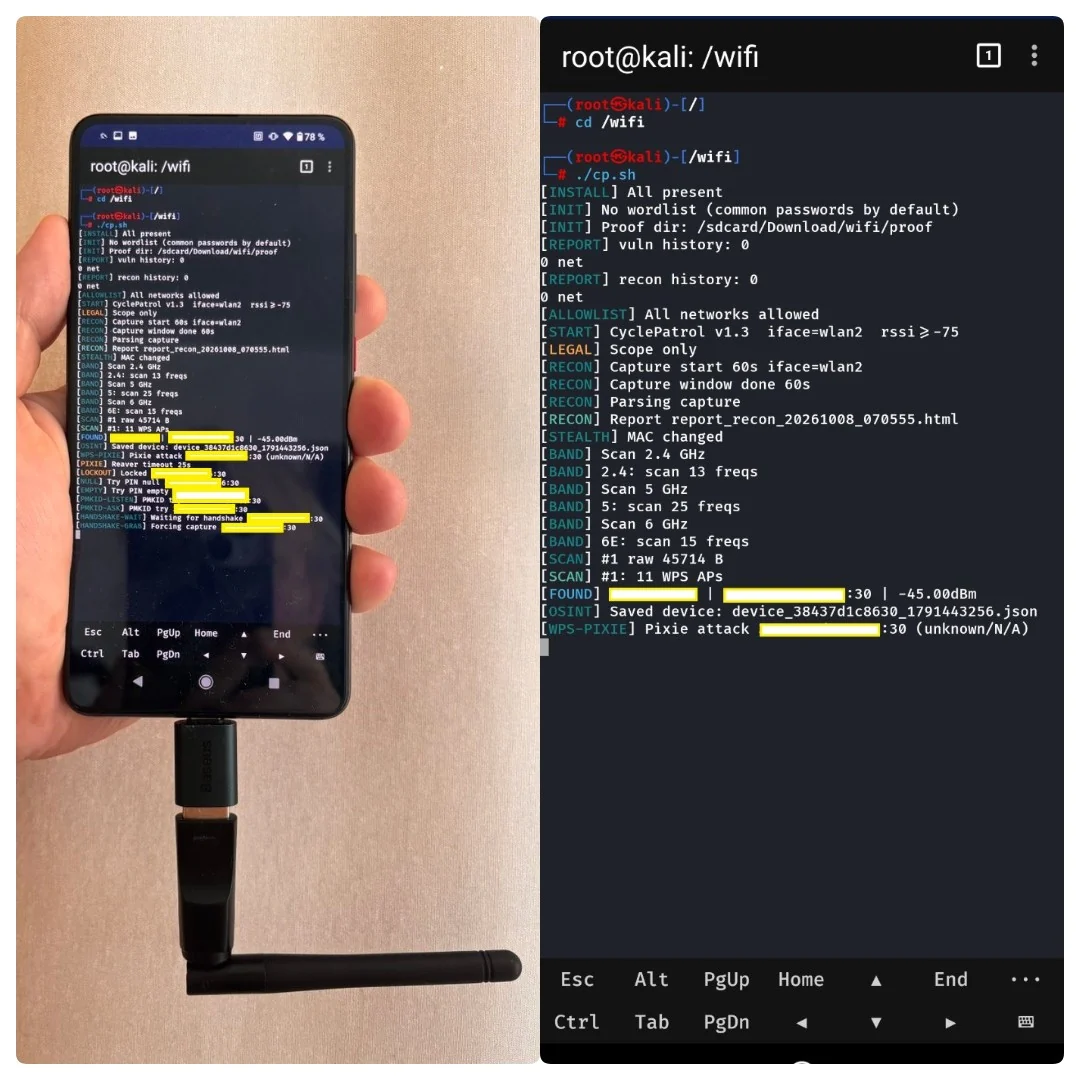 buybitart/cyclepatrol
루프에서 도보 Wi-Fi 보안 점검을 수행하고 증거 보고서를 생성하는 Bash 도구입니다.
 elnerd/get-netntlm
현재 사용자의 NetNTLMv2 해시를 가져오는 Powershell 모듈
 abraxas/gatex
FortinetHunter (@YogSoth0) 바이너리 크래킹 애플리케이션. FortinetHunter를 위한 CTF의 일부. ELF door: 스트립된 Nuitka onefile, XOR로 스크램블된 Argon2id 검증기, AES-GCM 무결성.
 golem445/corporate_masks
3.2백만 개의 NTLM 해시를 펜테스팅 중 크랙한 분석을 기반으로 한 8-14자 Hashcat 마스크
 star-sg/random-scripts
악성 LNK 샘플을 파싱하고, MHTML에서 OLE 객체를 추출하며, 파비콘을 해싱하여 피싱 사이트를 추적하기 위한 DFIR 및 OSINT Python 스크립트 모음입니다.
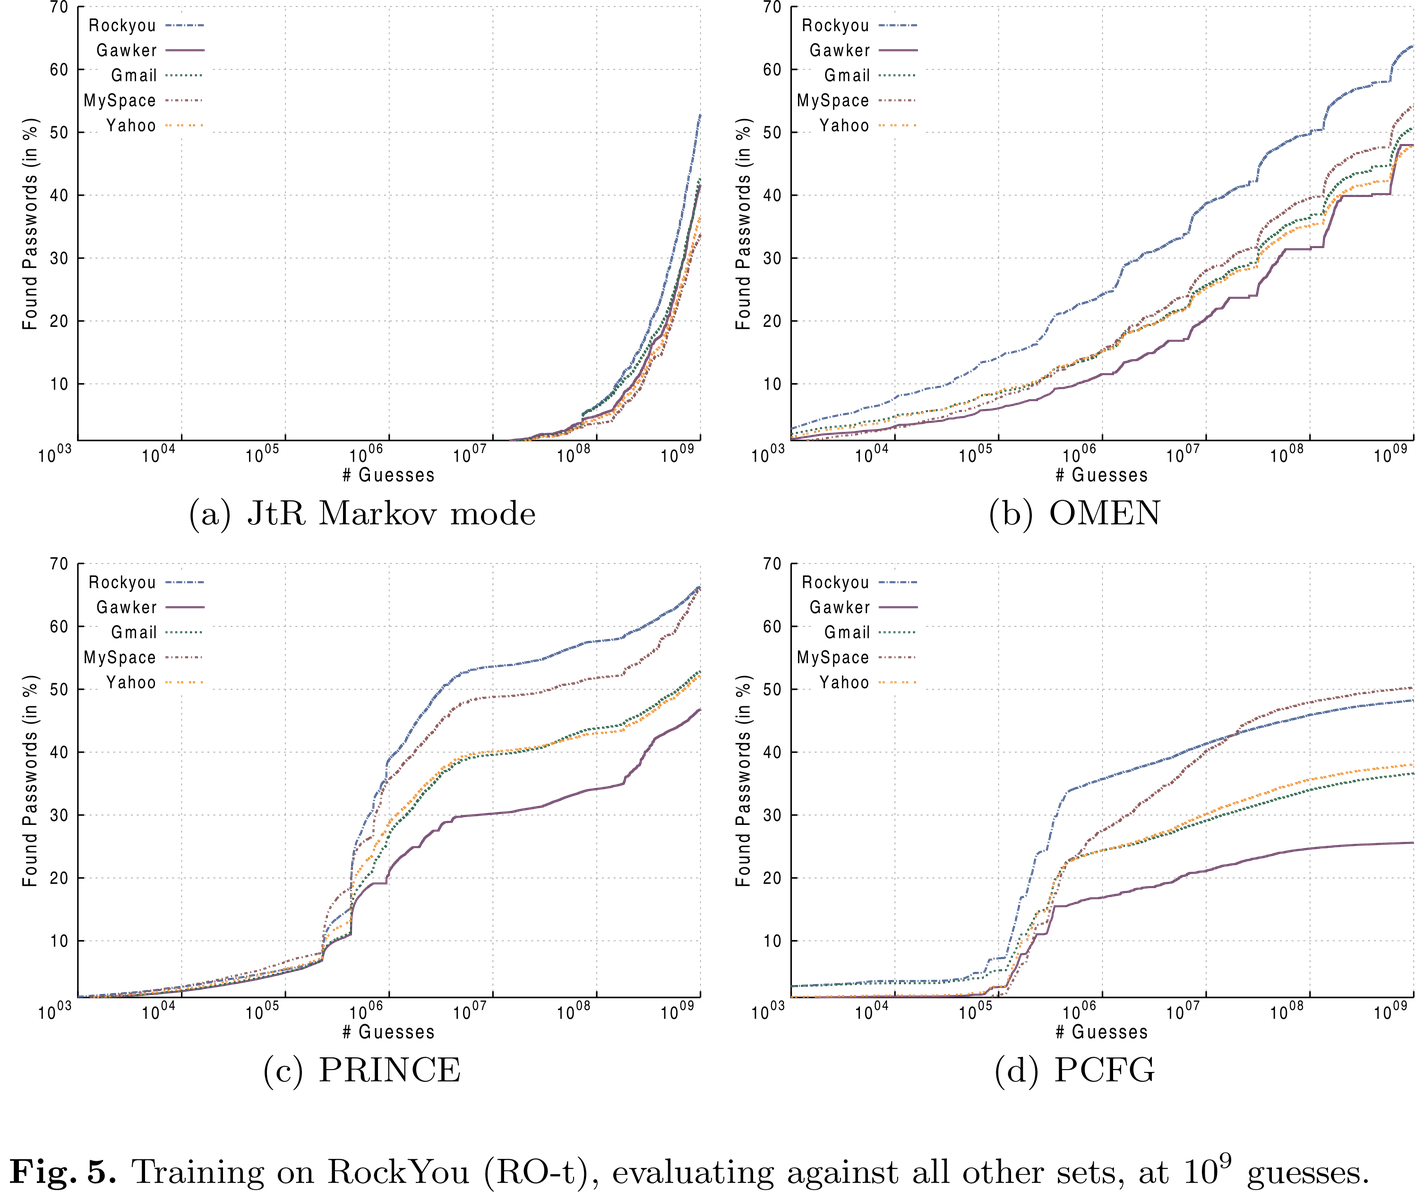 rub-syssec/omen
C로 작성된 Markov 모델 기반 비밀번호 추측기로, 확률에 따라 후보를 열거하여 Hashcat 또는 John을 통한 해시 크래킹을 위해 가장 가능성 높은 비밀번호를 먼저 생성합니다.
 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 bandrel/hashcatrosetta
Hashcat 규칙 분석기 및 인터프리터 - hashcat 규칙 구문을 해독하기 위한 로제타석
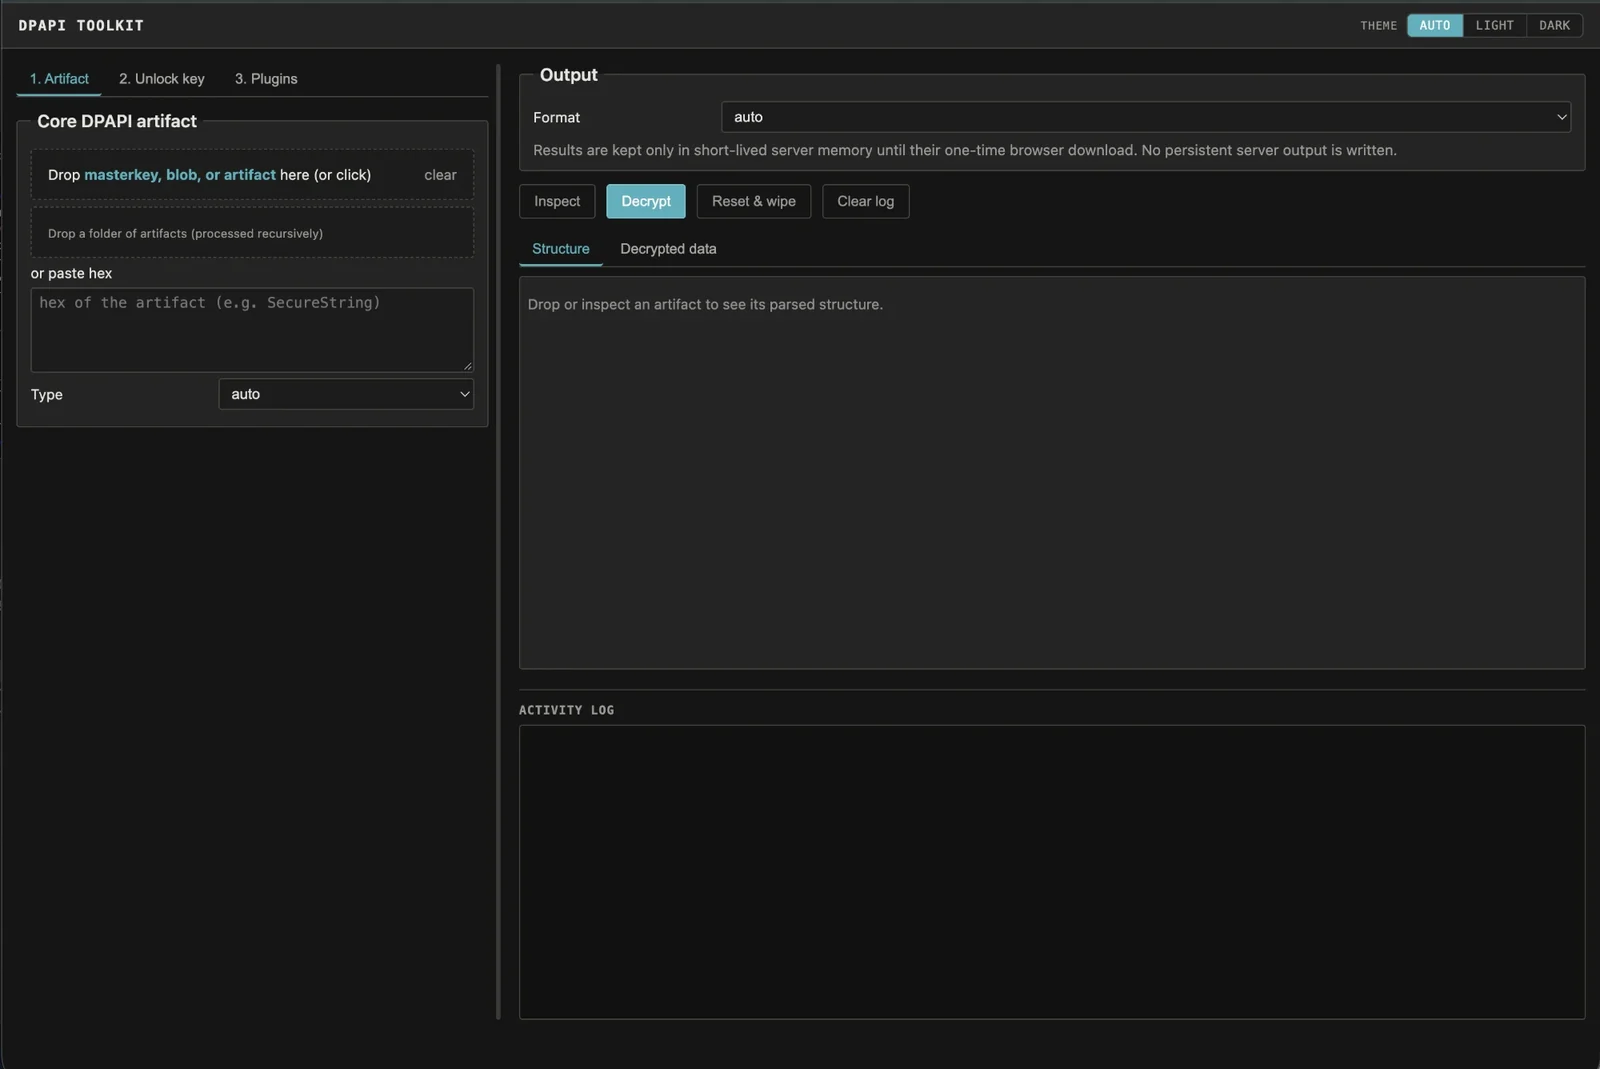 crypt0p3g/dpapi-toolkit
Windows DPAPI 아티팩트를 넣으면 형식과 필요한 정확한 마스터 키를 식별하고, 키를 제공하면 복호화합니다. 오프라인, CLI + 웹 UI.
 paulmillr/noble-curves
감사된 & 최소한의 타원 곡선 암호화 JS 구현.
 t-beckett/h-osint
터미널을 위한 로컬 우선, 키보드 기반 OSINT 워크벤치로, 사용자 이름, 도메인, IP, 이메일, 유출, 지리위치 조회를 다루는 28개 모듈과 SQLite 사례 저장 기능을 제공합니다.
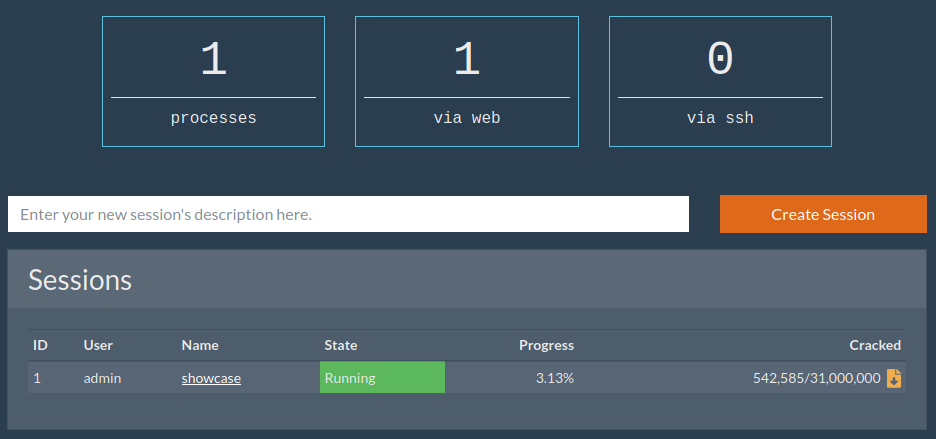 sadreck/crackerjack
웹 기반 GUI로, 세션 관리, 마스크 생성, 워드리스트 지원, 다중 사용자 접근을 통해 Hashcat을 간편하게 사용할 수 있게 해주는 도구입니다.
 brannondorsey/naive-hashcat
사전 구성된 사전(dictionary), 규칙 기반(rule-based), 결합(combinator), 마스크(mask) 공격을 통해 비밀번호 해시를 크랙하고, 수십 가지 해시 유형을 지원하며, 복구한 자격 증명을 pot 파일에 기록하는 플러그 앤 플레이…
 frizb/hashcat-cheatsheet
OSCP/침투 테스트를 위한 Hashcat 참조: 해시 식별, Linux, Windows, 아카이브, 데이터베이스, Kerberos 티켓 및 규칙 기반 공격을 위한 크래킹 구문.
 legrandin/pycryptodome
A self-contained cryptographic library for Python