

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Memory Forensics — 도구 | Kitploit

도구

전체Android SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
최신관련성인기최근 업데이트
327 결과
miniDumpReader preview

miniDumpReader

GitHubgmh5225/minidumpreader

Kaitai Struct로 Windows MiniDump(MDMP) 파일을 파싱하여 메모리 문자열을 추출하고, 이를 YARA 규칙과 대조하여 스캔함으로써 포렌식 및 악성코드 분류를 수행합니다.

memory-forensicsforensicsmalware-analysis+3
3년 전
MemTools preview

MemTools

GitHubgmh5225/memtools

Windows Linux DMA, Dump, Direct, inject 메모리 읽기, 쓰기 도구

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
52년 전
mapped-dumper preview

mapped-dumper

GitHubgmh5225/mapped-dumper

원격으로 수동 매핑된 모듈을 덤프하기 위해 C++로 작성된 프로그램입니다.

defensive-toolsdynamic-analysis-sandboxingmemory-forensics+4
25년 전
exoproc preview

exoproc

GitHubwoldann/exoproc

Windows x64용 크로스 프로세스 계측을 TypeScript로 구현 — DLL 인젝션과 CreateRemoteThread 없이 다른 프로세스의 함수를 후킹하고, 스레드를 리디렉션하며, 메모리를 읽고 쓸 수 있습니다.

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+8
46일 전
lithium-kernel preview

lithium-kernel

GitHubgmh5225/lithium-kernel

사용자 모드 클라이언트가 있는 Windows 커널 모드 드라이버로, 게임 치팅을 위한 IOCTL 기반 물리 및 가상 메모리 읽기/쓰기, 페이지 테이블 워킹, 패턴 스캐닝, 입력 에뮬레이션을 제공합니다.

memory-forensicsreverse-engineeringanti-bot+1
2개월 전
jshookmcp preview

jshookmcp

GitHubvmoranv/jshookmcp

AI 에이전트를 위한 검색 우선, 프로필 인식 리버스 엔지니어링 워크스페이스 — 하나의 MCP 서버에서 36개 도메인에 걸친 735개 도구.

dynamic-analysis-sandboxingmemory-forensicsweb-proxies-interception+9
2.1k8일 전
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

루트킷 동작을 덤프하고 악성코드 분석 및 리버스 엔지니어링을 위해 커널 수준 활동을 검사하기 위한 커널 하드웨어 디버거 모듈.
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
4년 전
kernelmode-driver preview

kernelmode-driver

GitHubgmh5225/kernelmode-driver

x64 Windows 시스템용 커널 드라이버로, Win32k 후킹을 통해 가상/물리 메모리를 읽고 쓸 수 있습니다
memory-forensicsreverse-engineeringdebuggers+4
43년 전
frida-gum preview

frida-gum

GitHubfrida/frida-gum

C로 작성된 크로스 플랫폼 계측 및 자기 분석 라이브러리
dynamic-analysis-sandboxingmemory-forensicscode-analysis+6
1.0k6일 전
fsop-finder preview

fsop-finder

GitHubxf1les/fsop-finder

Binary Ninja 플러그인으로, 제어 흐름과 스택 포인터를 하이재킹할 수 있는 FSOP 코드 경로를 찾기 위해 glibc libio를 스캔하여 힙 익스플로잇 연구를 지원합니다.

static-analysismemory-forensicsvulnerability-analysis+5
124년 전
N0xis preview

N0xis

GitHubstructio-labs/n0xis

AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
24일 전
NativePe preview

NativePe

GitHubhabanada/nativepe

Object Pascal (Delphi) 라이브러리로, 재배치, 임포트, TLS 및 원격 프로세스 메모리 읽기를 포함한 Windows PE 파일의 파싱, 매핑, 로딩 및 덤핑을 지원합니다.
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1817일 전
cortex preview

cortex

GitHubpdb333/cortex

메모리 스캐닝, 디버깅, 자동화, AI 친화적 API를 결합한 Windows 런타임 분석 툴킷.

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
304일 전
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Windows 커널 수준 디버거로, OllyDbg/IDA 스타일 UI, 소프트웨어 및 하드웨어 중단점, PDB 심볼, 디컴파일러, 그리고 VM에서의 리버스 엔지니어링 및 악성코드 분석을 위한 17개의 플러그인을 제공합니다.

static-analysisdynamic-analysis-sandboxingmemory-forensics+9
484개월 전
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

오프셋 독립 자격 증명 추출 도구

password-crackingmemory-forensicshash-analysis+7
701년 전
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR forensics companion server + capture extension
defensive-toolsioc-managementmemory-forensics+9
297일 전
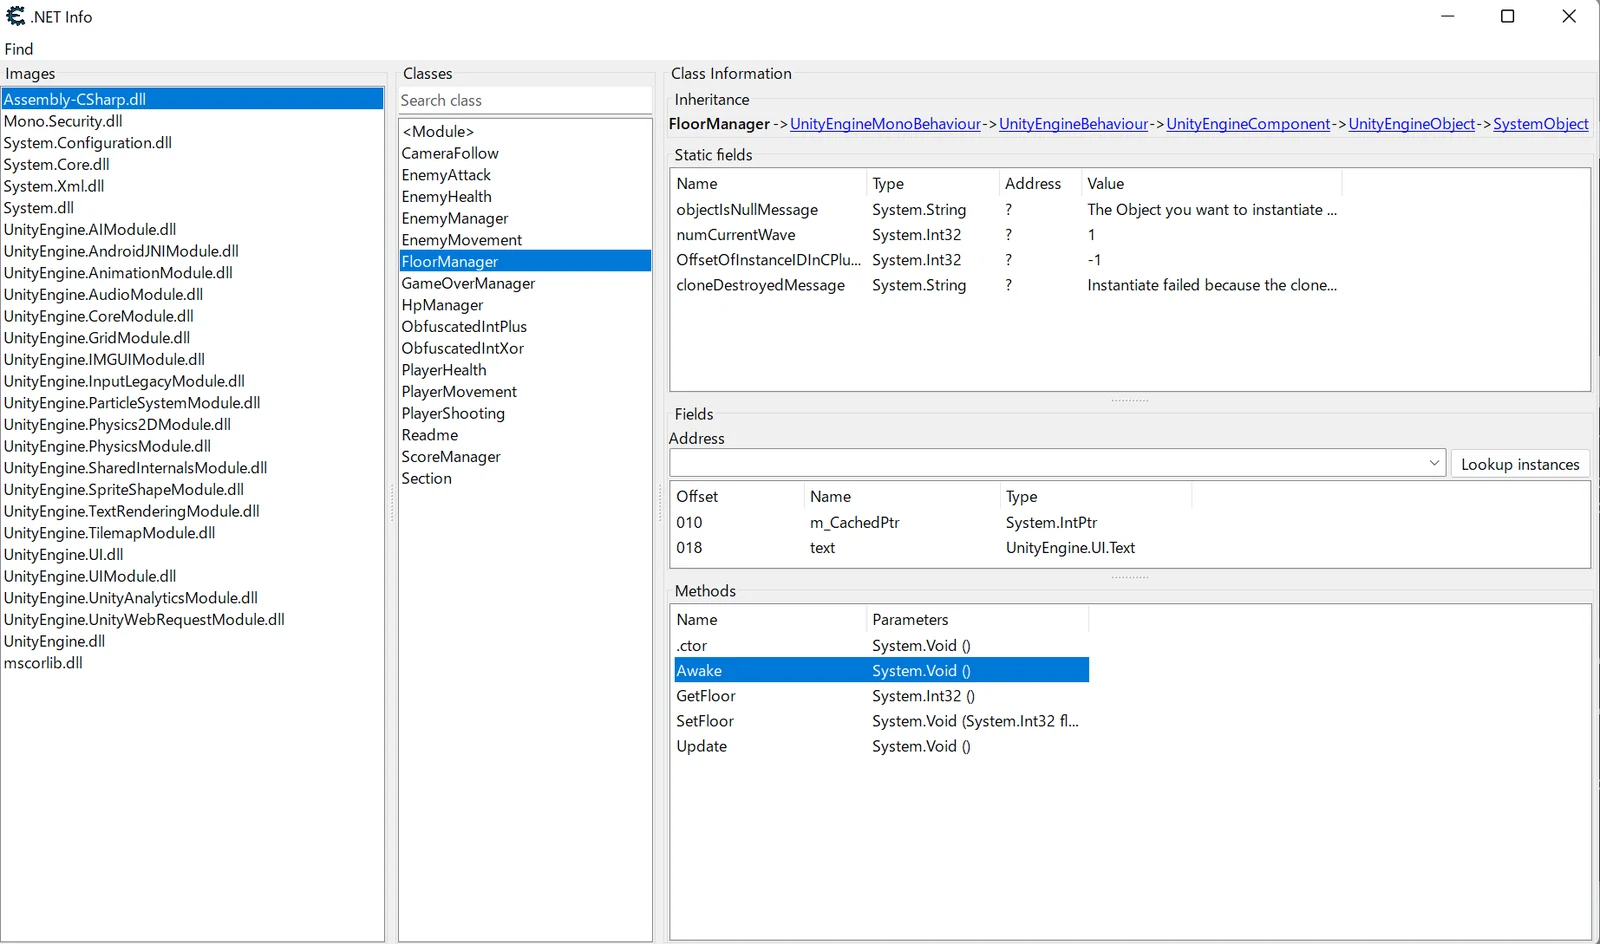
frida-il2cpp-datacollector preview

frida-il2cpp-datacollector

GitHubgmh5225/frida-il2cpp-datacollector

Frida 기반 도구로, Cheat Engine의 MonoDataCollector를 Android와 iOS로 이식하여 모바일 앱의 런타임 Mono/IL2CPP 데이터 수집 및 메모리 검사를 가능하게 합니다.
android-securitydynamic-analysis-sandboxingios-security+5
134년 전
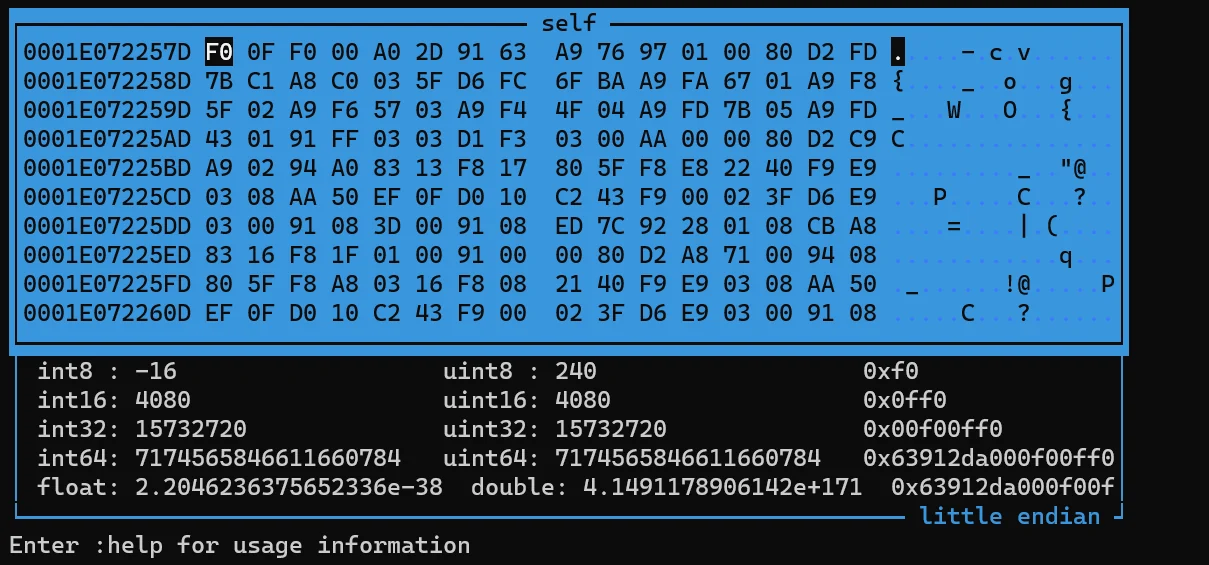
frida-medit preview

frida-medit

GitHubgmh5225/frida-medit

Frida 기반의 크로스 플랫폼 CUI 프로세스 메모리 스캐너로, 리버스 엔지니어링 및 분석 중 실시간 프로세스 메모리를 검색, 필터링, 패치, 덤프하는 데 사용됩니다.

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
3년 전
이전12…19다음