
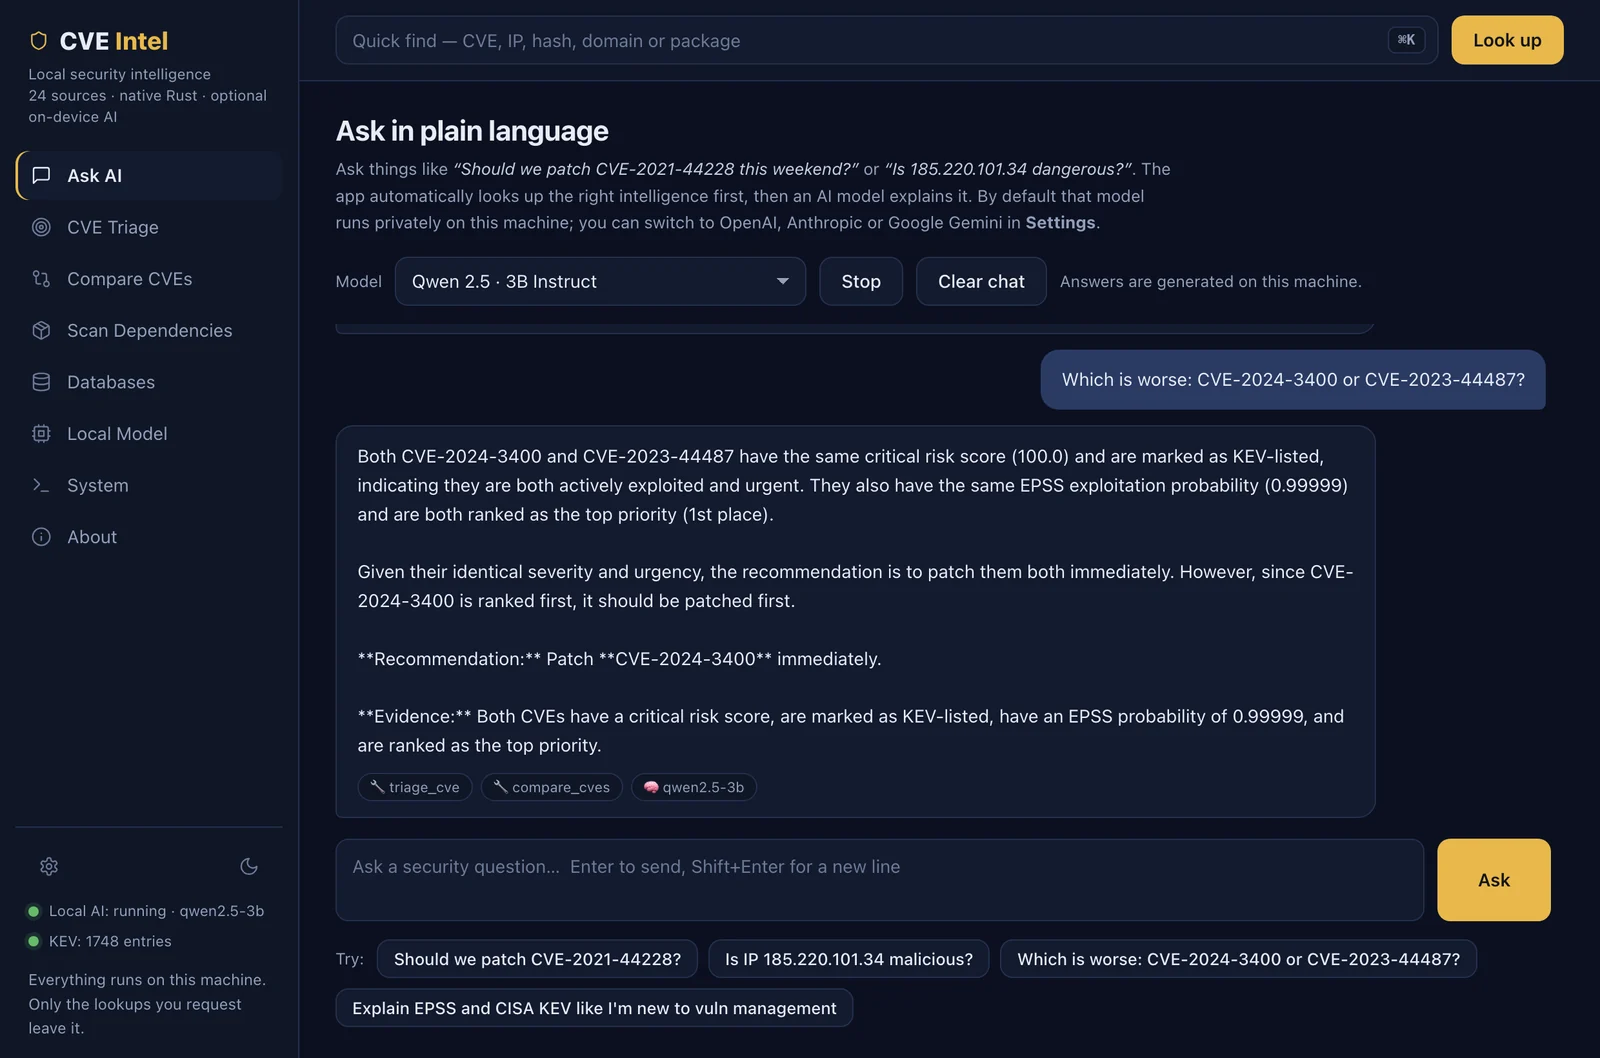
cve-intel
 fazmin/cve-intel
CVE 트리아지를 위한 로컬 보안 인텔리전스 — 31개 도구, 25개 소스, 위험 점수, 그리고 AI 에이전트용 MCP 서버까지, 모두 네이티브 Rust로 구현. 기본적으로 프라이빗.
ioc-managementosintvulnerability-scanners+8
516시간 45분 전
 blackvectorops/semantic_firewall
Generate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
 legit-labs/gh-legitify
GitHub CLI 확장 기능으로 "legitify"를 실행하기 위한 것
 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
 gmh5225/llm-guard-service
프롬프트 인젝션, 탈옥 공격, 유해 콘텐츠로부터 AI 서비스와 상호작용할 때 보호 기능을 제공하는 서비스입니다.
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
소스 코드를 파싱하고 HAR 트래픽을 재생하여 비즈니스 로직 결함, BOLA, 경쟁 조건, 권한 문제를 로컬 LLM 트리아지로 탐지하는 오프라인 SAST/DAST 트리아지 엔진.
 vighnesh91/cloudgarrison
오프라인 브라우저 기반 멀티클라우드 보안 태세 워크벤치로, WebAssembly를 통해 로컬에서 공격 경로를 시뮬레이션하고, IaC 규정 준수를 감사하며, ID 그래프를 분석하고, 감사 로그를 매핑합니다.
 anthropics/oss-scanner
등록된 오픈소스 저장소를 격리된 오프라인 VM에서 빌드하고 보안 취약점을 스캔하여 재현기와 제안된 패치와 함께 결과를 이메일로 전송하는 서비스입니다.
 luftwaffe66/gobfuscator
AES-256 문자열 암호화와 런타임 복호화, 식별자 이름 변경, 주석 제거를 통해 Go 소스 코드를 난독화하여 런타임 동작은 유지하면서 리버스 엔지니어링을 방해합니다.
 githubsecuritylab/seclab-taskflows
웹, Android, iOS 프로젝트 전반에서 소스 코드 감사, 이슈 트리아지, 취약점 탐지를 위한 예시 AI 에이전트 작업 흐름 및 MCP 서버.
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 nealbridges/vulnhunter
소스 코드를 공격자처럼 추론하고, 실행 가능한 PoC로 악용 가능한 결함을 확인하며, hunt, fix, verify 스킬을 통해 테스트 우선 수정을 이끄는 에이전트형 AI 보안 스캐너입니다.
 g0dse11/detecttrace
보안 탐지를 처음부터 끝까지 추적하고 최초로 실패한 단계를 식별하는 오픈소스 탐지 엔지니어링 도구입니다.
 safedep/gryph
AI 코딩 에이전트를 위한 보안 계층. Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent 등과 함께 작동합니다.
 praetorian-inc/capability-sdk
보안 스캐너를 위한 표준 기능 인터페이스를 정의하는 공유 Go SDK로, 다중 형식 탐지 결과 출력(터미널, JSON, NDJSON, Markdown, SARIF)과 CLI 문서 드리프트 검사를 제공합니다.
 usebruno/bruno
오픈소스 API 탐색 및 테스트용 IDE (Postman/Insomnia의 경량 대안)