

zentinel
 zentinelproxy/zentinel
무료 웹을 보호하기 위해 구축된 보안 우선 리버스 프록시.
authentication-authorizationdefensive-toolscontainer-security+6
1166일 전
 cyrusimap/cyrus-sasl
RFC 4422에 따라 플러그형 SASL 메커니즘을 통해 클라이언트 및 서버 측 인증과 권한 부여 서비스를 제공하는 Cyrus SASL API 구현체입니다.
 zhengxr930/apex_official
LLM 에이전트 보안을 위한 Defender 프레임워크로, 작업 계약을 컴파일하고, 기능 매니페스트를 검증하며, 벤치마크 공격 사례에 대해 PLANT/WRAP 증명 검사를 통해 효과를 확인합니다.
 facebookincubator/bpfjailer
eBPF LSM based Mandatory Access Control and jailer
 saml-toolkits/ruby-saml
SAML SSO의 서비스 제공자 측을 구현한 Ruby 라이브러리로, 인증 요청, 응답 검증, XML 서명 검사, IdP 메타데이터 파싱을 처리합니다.
 andresriancho/enumerate-iam
AWS 자격 증명 세트와 연결된 권한을 열거합니다
 gmh5225/jataayu
LLM 기반 AI 에이전트 보안 — 인바운드 주입 탐지 + 아웃바운드 프라이버시 보호
 tuskira/ai-agent-gateway
MCP 도구 호출과 LLM 트래픽을 보안, 거버넌스, 관찰하는 오픈소스 게이트웨이로, API 키 인증과 모니터링용 관리자 콘솔을 제공합니다.
 haidang-infosec/phantom-grid
eBPF 기반 능동 방어 시스템으로, Linux 서버를 기만형 허니팟으로 전환합니다. 투명 트래픽 리다이렉션, OS 핑거프린트 스푸핑, 커널 수준 DLP, Zero Trust SSH 접근(SPA)을 제공합니다.
 philippeabraxas-jpg/tbp-network
TBP 프로토콜의 이론과 구현을 통해 소규모에서 개방형 웹 네트워크에 이르는 네트워크화된 AI를 보호합니다
 gmh5225/gatekeeper
OIDC/LDAP 인증, RBAC, MFA, 세션 녹화, 감사 내보내기, 저장 데이터 암호화, IP 규칙, 정책 적용을 갖춘 Go 기반 자체 호스팅 SSH 접속 게이트웨이입니다.
 les-k/wp-secure-mcp
REST API를 통해 MCP 서버를 노출하는 WordPress 플러그인으로, 보안 모델이 핵심입니다. 해당 공격 표면을 아예 존재하지 않게 함으로써 CVE-2026-15015 OAuth 우회 형태를 차단합니다.
 philippeabraxas-jpg/responsible-alliance-protocol
Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 htrxuan/hdwebmobile-booking-appointments
WooCommerce를 통해 예약 가능한 서비스와 약속을 판매하세요. 구조적으로 CVE-2026-2931을 차단합니다.
 pigeonlabshq/pigeon
AI 에이전트에 대해 서명되고 범위가 지정된 자격 증명으로 최소 권한 위임을 적용합니다. 하위 에이전트에 좁은 기능과 리소스를 부여하고, 실행 전에 작업을 검증하며, 권한 상승을 방지합니다.
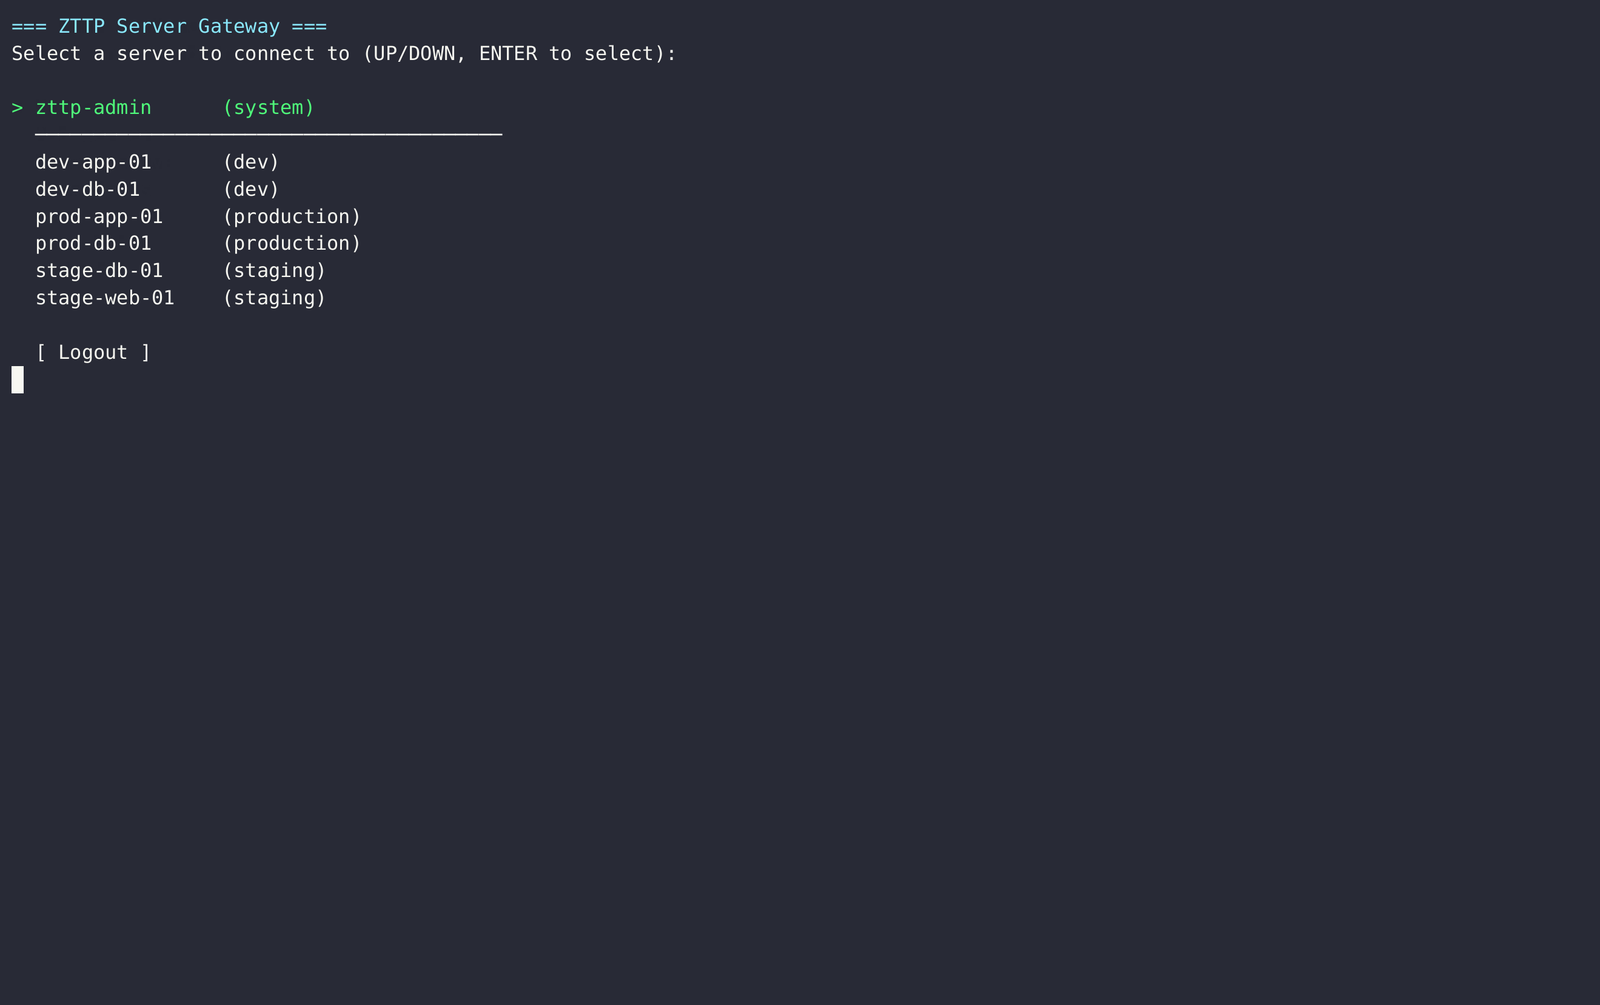
 nihal799/zttp
Zero-trust SSH bastion proxy with Vault-backed key management, RBAC policy enforcement, full session recording, and admin TUI for auditable access to…