
 monad-developers/ultrafuzz
엔드투엔드 에이전트 기반 스마트 컨트랙트 퍼징 및 위협 헌팅

Ultrafuzz는 스마트 컨트랙트 퍼징 및 위협 헌팅을 위한 에이전트 기반 오케스트레이터입니다
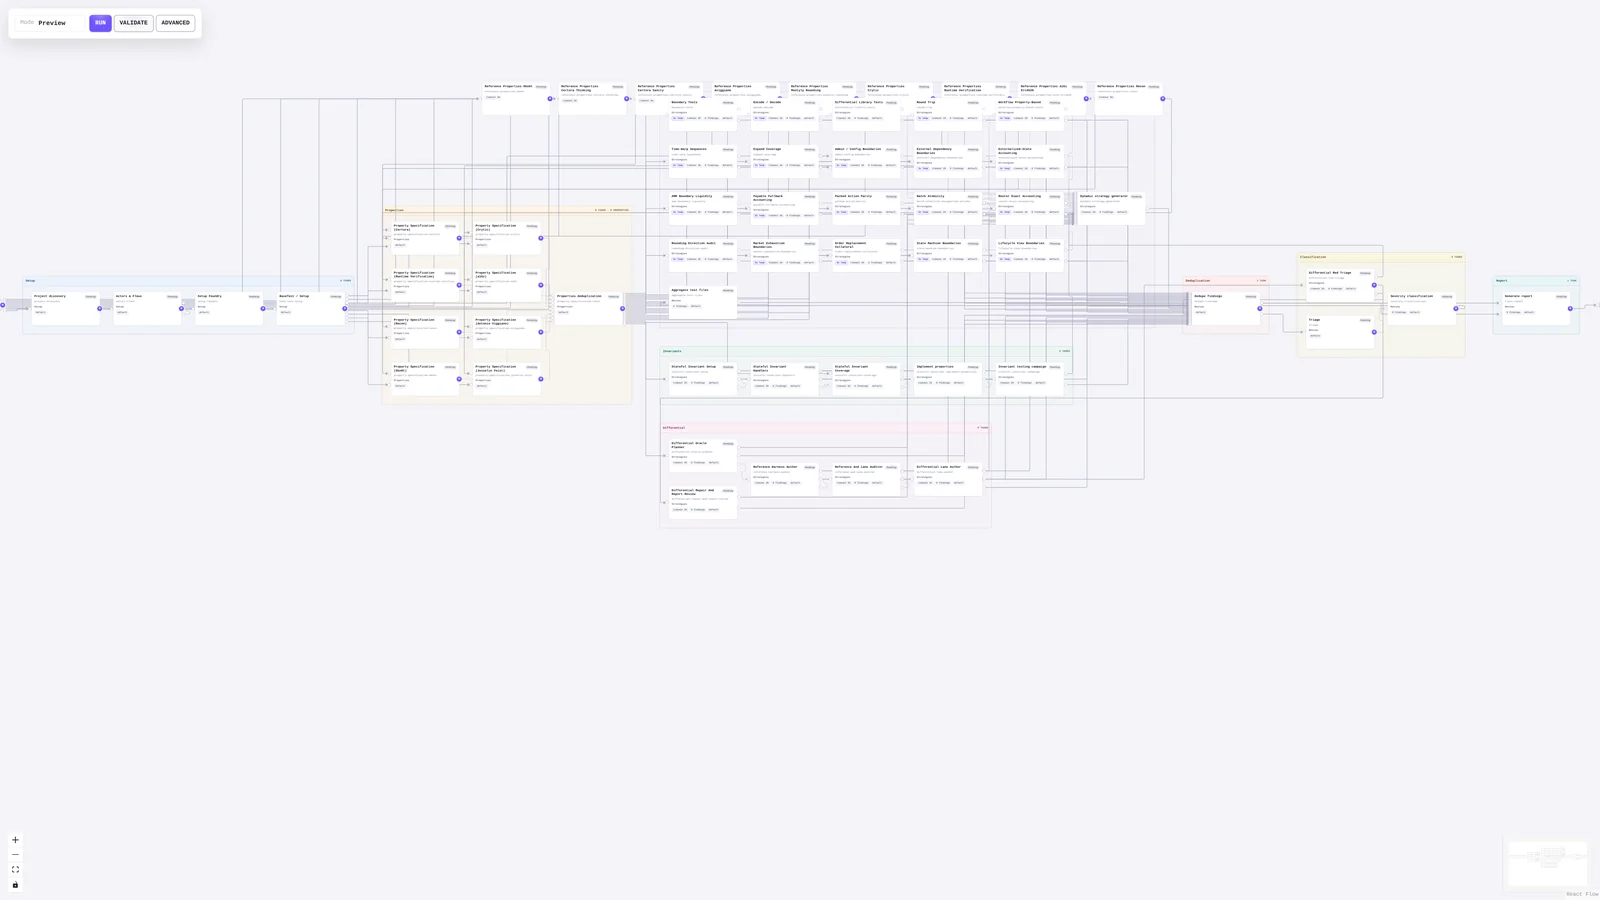
이 도구는 편집 가능한 프롬프트와 토폴로지로 프로토콜 저장소를 초기화하고, 특수화된 에이전트를 실행하며, 생성된 퍼즈 테스트와 발견 사항을 수집하고, 검토를 위한 로컬 대시보드와 최종 보고서를 제공합니다.
보안 참고 사항
Ultrafuzz는 사용 후 안전하게 폐기할 수 있는 일회성 격리 가상 머신에서만 실행할 것을 강력히 권장합니다. 에이전트는 권한을 건너뛰는 무제한 워크플로에서 실행되므로, 의도치 않게 위험한 도구를 설치하거나 민감한 자격 증명에 접근할 수 있습니다. 프롬프트, 모델 선택, 대상 동작은 에이전트가 호스트에서 수행하는 작업에 영향을 미칠 수 있으며, 의도치 않거나 파괴적인 결과를 초래할 수 있습니다. 개발자 워크스테이션, 영구 환경, 또는 귀중한 데이터나 자격 증명이 있는 머신에서 Ultrafuzz를 실행하지 마십시오. Ultrafuzz는 여전히 활발히 개발 중이며 완전한 보안 감사를 거쳤다고 보장할 수 없습니다. 그 구현에는 알려지지 않았거나 발견되지 않은 취약점이 포함되어 있을 수 있습니다.
캠페인의 경우,
unstable브랜치 대신 일정 기간(예: 최소 7일) 동안 제공된 공개 릴리스를 사용할 것을 권장합니다. 릴리스 태그를 체크아웃하고, 의존성을 설치하거나 Ultrafuzz를 실행하기 전에 해당 소스와 프롬프트를 검토하십시오.캠페인을 시작하기 전에 저장소에 포함된
.ultrafuzz/prompts/를 검토하십시오. 전체 보안 방침은 보안을 참조하십시오.
에이전트에게 다음과 같이 지시하십시오:
Your task is to launch an Ultrafuzz campaign on this project and make sure it
succeeds from start to finish.
Use a published Ultrafuzz release that has been available for some time, for
example at least seven days, rather than the unstable branch. Check out its tag
and tell me which release you selected.
Show me the available audit profiles and explain the tradeoffs. Recommend the
best fit for this target.
Before installing any dependencies, ask for my confirmation.
After the campaign starts, use the CLI to monitor its progress. Keep monitoring
until it finishes. If a node fails, inspect its diagnostics and explain the
cause and the selected release's documented retry or reset options before
proceeding. An ordinary resume does not retry failed nodes.
Ultrafuzz는 MIT 라이선스에 따라 라이선스가 부여됩니다. Copyright (c) 2026 Monad Foundation.
