
 mg1937/asc
컴파일된 DEX 아티팩트를 직접 조회하여 전처리 없이 밀리초 단위로 클래스와 상호 참조를 추출하는 빠른 Android APK 디컴파일러 프런트엔드입니다.

Rust 버전: 이 프로젝트는 rust_ASC로 Rust에서 1:1로 재작성되었습니다. Rust 버전은 10배 더 빠르며 전체 APK 디컴파일을 지원합니다. 16개의 스레드를 사용하면 383MB APK를 단 4초 만에 디컴파일합니다.
워크플로가 Python으로 작성된 경우 이 프로젝트와 계속 통합할 수 있습니다. 이 프로젝트는 여전히 사용 가능한 가장 빠른 Python Android 디컴파일러입니다. 바이너리만 필요한 경우 rust_ASC를 사용하십시오.
ASC와 rust_ASC는 병렬로 유지 관리되므로 사용자는 워크플로에 가장 적합한 통합 방식을 선택할 수 있습니다.
대규모 Android APK를 디컴파일할 때 표준 절차는 기다리는 것입니다. 우리는 도구가 기가바이트 단위의 RAM을 소비하고, 아티팩트를 완전히 팽창시키며, 무거운 전역 인덱스와 상호 참조를 구축하는 데 수십 분을 소비할 때까지 기다립니다... 이 모든 것은 나중에 빠른 코드 검색을 보장하기 위한 것이지만, 여기에 모순이 있습니다. 컴파일된 아티팩트는 이미 고도로 구조화되어 있지만, 현대 디컴파일러는 이를 활용하지 않으며, 이미 구조화된 데이터 위에 비대한 코드 관계 데이터베이스를 재구성하는 데 막대한 시간과 메모리를 낭비합니다. 이러한 엔지니어링 접근 방식은 상식을 거스릅니다. APK에서 밀리초 단위로 모든 코드 관계를 직접 추출할 수 있다면, 이러한 전처리가 여전히 가치가 있을까요?
디컴파일러를 무거운 전처리로 몰아넣는 대신, 우리는 컴파일된 아티팩트를 데이터베이스로 직접 쿼리하기로 선택합니다. 우리는 밀리초 단위로 코드를 요청 시 추출하고 검색하는 상태 비저장, 제로 오버헤드 엔진을 구축했습니다. 이 브리핑에서는 전통적인 병목 현상을 우회하는 데 필요한 근본적인 엔지니어링을 탐구합니다. 우리는 Deflate 비트스트림 내에서 직접 탐색하여 전체 팽창을 포기하고, 관련 없는 데이터 블록을 건드리지 않고 핵심 메타데이터를 추출하기 위해 조밀한 허프만 조회 테이블을 구축하는 방법을 시연합니다. 또한 R8 컴파일러의 최적화 세부 사항, 특히 결정적 상수 재배치와 명령어 중복 제거가 어떻게 고도로 집중된 물리적 레이아웃을 남기는지 설명하고, 이 컴파일러 동작을 무기화하여 번개처럼 빠른 교차 DEX 코드 검색을 실행합니다. 이러한 원시 바이트코드 오프셋을 메서드에 다시 매핑하기 위해 우리는 O(1) 명령어 위치 지정 기본 요소를 엔지니어링하여 무거운 매핑 테이블을 구축하지 않고도 상수 시간 메서드 해석을 달성했습니다. 마지막으로, 목표에 도달하면 Droid ASC는 특정 바이트코드와 그 종속성만 추출하여 즉각적인 디컴파일을 위해 메모리 내에서 최소하고 자체 일관된 DEX를 동적으로 재구성합니다.
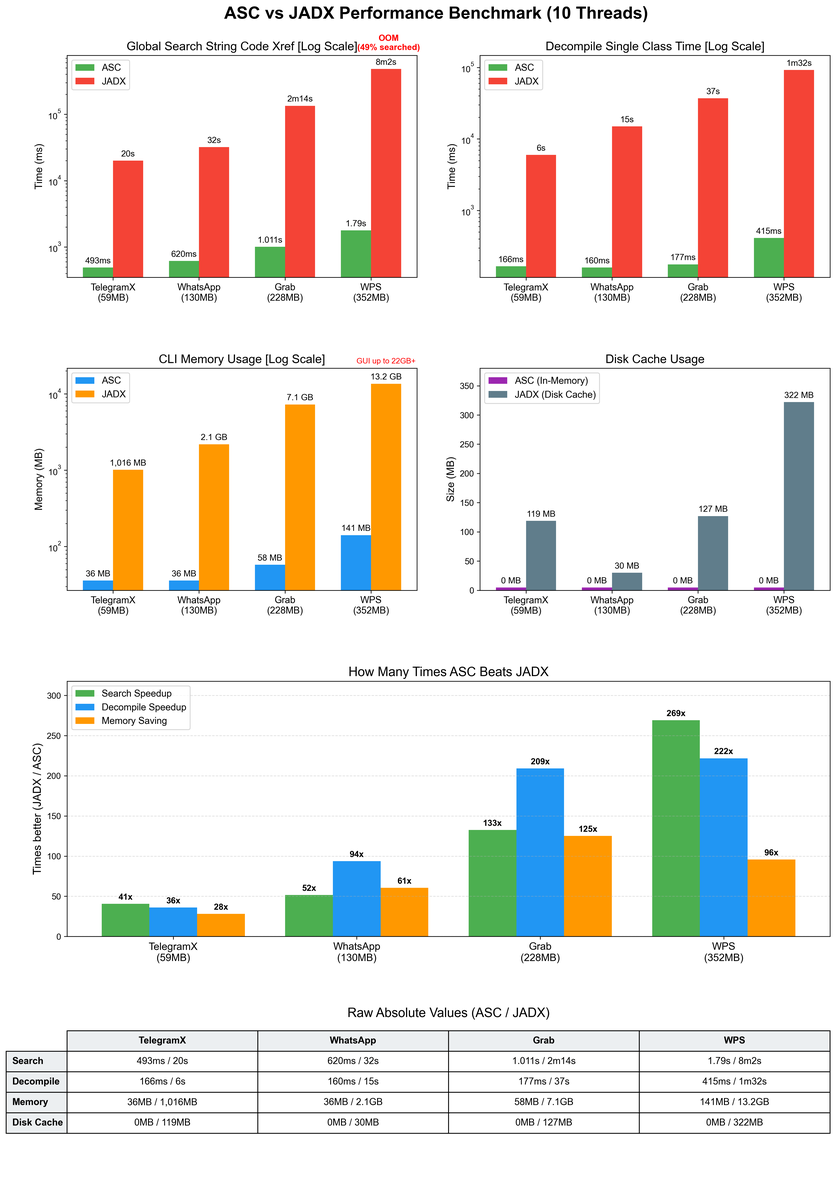
우리는 352MB 상용 APK에 대해 이 아키텍처를 라이브로 시연할 것입니다. Droid ASC는 1.79초 만에 전역 상호 참조 검색을 실행하고 단 141MB의 RAM을 사용하여 177밀리초 만에 대상 클래스를 디컴파일합니다. 아티팩트를 읽기 전용 데이터베이스로 취급하고 제로 전처리로 작동함으로써, 우리는 디컴파일러를 핵심 본질로 되돌립니다. 그것은 더 이상 비대한 인덱싱 도구가 아니라, 컴파일된 코드를 분석하는 방식을 근본적으로 재정의하는 번개처럼 빠른 요청 시 디컴파일 엔진입니다.
https://github.com/user-attachments/assets/4c4a6813-8561-490c-a573-ef113da861b6
크기가 증가하는 네 개의 APK 대상에 걸쳐 10개의 스레드로 측정한 원시 절대값:
전역 문자열 xref 검색
| 도구 | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 322ms | 418ms | 806ms | 1.597s |
| JADX | 20s | 32s | 2m14s | 8m2s |
ASC는 전역 문자열 xref 검색에서 JADX보다 62배에서 302배 빠릅니다.
단일 클래스 디컴파일
| 도구 | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 157ms | 141ms | 165ms | 303ms |
| JADX | 6s | 15s | 37s | 1m32s |
ASC는 단일 클래스 디컴파일에서 JADX보다 38배에서 304배 빠릅니다.
CLI 메모리 사용량
| 도구 | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 36MB | 36MB | 58MB | 141MB |
| JADX | 1,016MB | 2.1GB | 7.1GB | 13.2GB |
ASC는 CLI 작동 시 JADX보다 28배에서 125배 적은 메모리를 사용합니다.
디스크 캐시 사용량
| 도구 | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 0MB | 0MB | 0MB | 0MB |
| JADX | 119MB | 30MB | 127MB | 322MB |
ASC는 디스크 캐시 없이 완전히 메모리에 상주하는 반면, JADX는 최대 322MB를 기록합니다.
참고: JADX는 가장 큰 대상(Lark)에서 전역 검색 중(~49% 검색됨) 메모리 부족이 발생하지만, ASC는 모든 대상을 완료합니다.
벤치마크에서 볼 수 있듯이 ASC는 ~50MB APK에서 JADX보다 62배 빠르고, ~300MB APK에서는 302배 빠르며 메모리 사용량은 매우 적습니다. 에이전트는 ASC와 결합하여 성능이 낮은 머신에서도 수십 또는 수백 개의 APK를 한 번에 분석할 수 있습니다. JADX MCP는 이 부분에서 더 어려움을 겪습니다. JADX만으로도 사전 로드에 수 GB를 사용하므로 수백 개의 APK 사이를 전환하는 것이 비현실적입니다.
# from PyPI
pip install droidasc

# or from source
pip install .
설치 후 droidasc CLI 명령을 전역에서 사용할 수 있습니다:
usage: droidasc [-h] {getclass,disassemble,listclass,getmanifest,findrefs} ...

ASC tooling entry (v0.1.2.post1).

positional arguments:
  {getclass,disassemble,listclass,getmanifest,findrefs}
    getclass            Locate the target class in APK, extract one DEX in
                        memory, then decompile.
    disassemble         Extract a class, rebuild a small DEX, then disassemble
                        it with dadguard.
    listclass           List classes across all DEX entries; use --prefix to
                        filter by package/class prefix.
    getmanifest         Decode AndroidManifest.xml from APK and print it as
                        XML.
    findrefs            Find code references for string/type/method/field
                        across all DEX entries in APK.

options:
  -h, --help            show this help message and exit

examples:
  droidasc app.apk --gui
  droidasc getclass app.apk Lcom/poc/Main; -o Main.java
  droidasc getclass app.apk com.poc.Main --threads 16
  droidasc disassemble app.apk Lcom/poc/Main; -o Main.smali
  droidasc disassemble app.apk com.poc.Main --debug
  droidasc disassemble app.apk com.poc.Main --debuginfo
  droidasc disassemble app.apk com.poc.Main --method 'run(I)V'
  droidasc listclass app.apk
  droidasc listclass app.apk -o classes.txt
  droidasc listclass app.apk --prefix com.poc
  droidasc getmanifest app.apk
  droidasc getmanifest app.apk -o AndroidManifest.xml
  droidasc findrefs app.apk string token -o string_refs.txt
  droidasc findrefs app.apk type com.poc.Main
  droidasc findrefs app.apk method onCreate --class com.poc.Main
  droidasc findrefs app.apk method notify --class MainActivity --fuzzy-class -o method_refs.txt
  droidasc findrefs app.apk field apiKey -o field_refs.txt
  droidasc findrefs app.apk extends java.lang.Object
  droidasc findrefs app.apk extends android.app.Activity -o subclasses.txt
  droidasc findrefs app.apk impl android.os.IInterface -o impls.txt
-V/--version는 설치된 패키지 버전을 출력합니다.
findrefs는 모든 DEX 항목에서 코드 참조(문자열/타입/메서드/필드)를 검색합니다. -o는 결과를 stdout 대신 지정한 파일에 기록하며, --threads N은 워커 풀을 제어합니다. extends/impl은 각각 대상 클래스를 상속하는 클래스 또는 대상 인터페이스를 구현하는 클래스를 찾습니다.
listclass는 Dalvik 클래스 디스크립터를 APK/DEX 정의 순서대로 한 줄에 하나씩 출력합니다. -o를 사용하면 출력이 stdout 대신 지정한 파일에 기록됩니다. --prefix com.poc는 Lcom/poc 기준으로 필터링하며, 이미 정규화된 접두사(예: Lcom/poc)는 변경 없이 유지됩니다.
disassemble은 getclass와 동일한 점 표기법 또는 Dalvik 클래스 형식을 허용합니다. APK에서 대상 클래스를 추출하고, 메모리에서 작은 DEX를 재구성한 뒤, 재구성된 DEX를 dadguard로 디스어셈블합니다. --debug는 타이밍 출력과 명령어 오프셋 주석을 활성화하고, --debuginfo는 DEX .line 및 지역 변수 지시자를 활성화합니다. --method 'run(I)V'는 출력을 하나의 정확한 메서드 시그니처로 제한하며, 메서드 이름만 지정하면 거부됩니다. -o를 지원하는 모든 명령은 -o를 생략하면 stdout에 기록합니다.
이전과 마찬가지로 python main.py를 사용할 수도 있습니다. 이는 동일한 진입점으로 위임됩니다.
| 스폰서 | 금액 |
|---|---|
| HTTChina | 5000¥ |
| c01ns | 11.9¥ |
| gguowang AND cococount | 2¥ |
| Ylarod | 50.11¥ |
지원해 주신 모든 스폰서분들께 감사드립니다!
ASC는 지루한 부분을 빠르게 처리하는 것부터 불가능해 보이는 일을 일상적인 일처럼 느끼게 하는 것까지, 모두가 리버스 엔지니어링 워크플로를 개선하는 데 실질적으로 도움이 되기를 바라는 마음으로 만들어졌습니다.
Droid ASC가 사용하는 Android 리버스 엔지니어링 및 DEX 분석 기반을 제공해 주신 Androguard 프로젝트에 감사드립니다.






