

bba
 openbba0/bba
Android 앱 복제 샌드박스로, Frida 스타일 CLI를 통해 복제된 앱을 실행하거나 여기에 연결하고 Gum Interceptor와 Stalker 훅을 사용하여 QuickJS 스크립트를 주입합니다.
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+7
28
 xv4l3x/hermit
React Native 앱의 Hermes 바이트코드(HBC)를 검사, 디컴파일하고 구조적으로 패치하며, GDB 스타일 REPL, CFG, 디컴파일러 및 재직렬화 패처를 제공합니다.
 oscarsantanaarias/ida-ghidra-bridge
IDA Pro와 Ghidra용 TCP JSON 브리지 서버로, 디컴파일, 상호 참조, 심볼, 가상 함수 테이블(vtable), RTTI 및 메모리 패칭을 외부 스크립트와 자동화 파이프라인에 노출합니다.
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 dragonjar/burpia
Burp Suite 확장 기능으로, 인공지능을 통한 수동적 취약점 탐지를 통합합니다.
 lifting-bits/sleigh
Ghidra의 SLEIGH 프로세서 명세 라이브러리를 CMake로 빌드한 것으로, 리버스 엔지니어링 도구를 위한 독립 실행형 디스어셈블리 및 p-code 리프팅 엔진을 제공합니다.
 lolcaken/javascript-deobfuscator
javascript-obfuscator 5.x 출력(문자열 배열, 제어 흐름 평탄화, 자기 방어, RC4/base64)을 위한 디오브푸스케이터
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 gmh5225/ida-claude-code-plugins
Claude Code를 IDA Pro와 통합하여 AI 기반 디스어셈블리 및 코드 이해를 통해 리버스 엔지니어링과 바이너리 분석 워크플로를 지원하는 플러그인입니다.
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 sunghoojung/reverse-engineering-browser
로컬 우선 macOS 리서치 브라우저로, 웹 앱 리버스 엔지니어링을 위해 네트워크 트래픽, 핑거프린트, 스크립트, 런타임 증거를 캡처하는 커스텀 Brave 빌드 기반입니다.
 fkie-cad/sandroid_dexray-intercept
암호화, 파일 시스템, 데이터베이스, 네트워크 통신 및 프로세스 작업 전반에 걸쳐 애플리케이션 동작에 후킹하여 포괄적인 런타임 프로필을 생성하는 Android 멀웨어 분석 도구입니다.
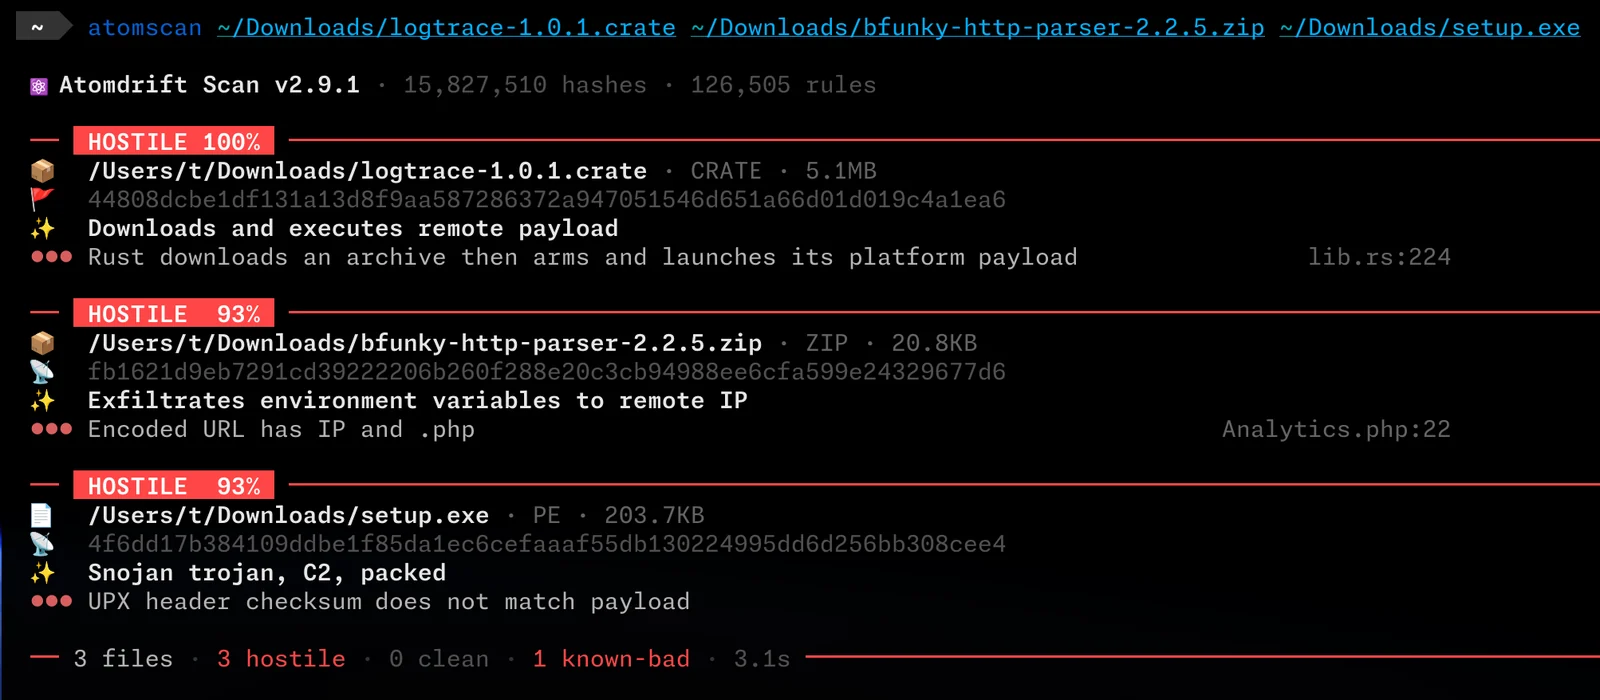 atomdrift-project/scan
바이너리, 소스 및 스크립트를 위한 0-day 악성코드 탐지 (별로 안 별로인 것)
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 bishopfox/mauidll
MAUI Android 어셈블리 스토어에서 관리되는(.NET) 어셈블리를 추출합니다.
 gmh5225/frida-stalker-ntstrace
frida-stalker 기반 Windows(x64) 시스템 콜 트레이서.
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.