

soc-home-lab
 szzxli/soc-home-lab
실습형 사이버보안 랩: AWS 기반 미니 SOC, CloudTrail IOC 분석기, 피싱 분석 랩, ELF 바이너리 트리아지, SOC 에이전트 역량
ioc-managementphishingmalware-analysis+8
22일 전
szzxli/soc-home-lab실습형 사이버보안 랩: AWS 기반 미니 SOC, CloudTrail IOC 분석기, 피싱 분석 랩, ELF 바이너리 트리아지, SOC 에이전트 역량
 mceeomoba/apex-kev-change-desk
오프라인 CISA KEV 스냅샷 비교를 통한 필드 수준 변경 검토. 무료 프로토타입이며 보안 평가가 아님. AI 지원 개발.
 rorywag/hayabusa-bulk-runner
KAPE 컬렉션 폴더 전체에 걸쳐 호스트당 한 번씩 Hayabusa를 대량 실행하고, 호스트별 보고서와 호스트 간 트리아지 대시보드를 생성합니다
 perplexityai/numbat
엔드포인트에서의 AI 에이전트 활동에 대한 가시성, 온디바이스 탐지, 선택적 사전 차단, 포렌식 재구성을 제공합니다.
 cognis-digital/c2detect
C2 서버 핑거프린터 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 cisagov/kev-data
CISA의 알려진 악용 취약점(KEV) 카탈로그를 JSON 스키마와 함께 CSV 및 JSON으로 미러링하여 KEV 업데이트에 대한 프로그래밍 방식 접근과 커밋 기록 추적을 가능하게 합니다.
 trustedsec/artillery
Linux 및 Windows 시스템을 여러 호스트 및 네트워크 방어·탐지 기법으로 보호하는 오픈소스 블루팀 도구입니다.
 vulncheck-oss/cli
VulnCheck's official command line tool
 cisagov/vulnrichment
취약점 강화를 수행하는 저장소입니다.
 opencti-platform/connectors
MISP 및 MITRE ATT&CK과 같은 외부 소스에서 위협 인텔리전스, IOC 및 CTI 데이터를 수집하여 플랫폼으로 동기화하는 OpenCTI 커넥터 모음입니다.
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 st0rn/siglens
AV 탐지를 PE 오프셋, 섹션, RVA/VA 및 문자열에 매핑하고 YARA, AMSI, capa 및 다중 엔진 스캔과 JSON/HTML 보고서를 제공하는 Windows 아티팩트 분석 툴킷입니다.
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 cybershujin/prompt-injection-in-the-wild
공개적으로 보고된 프롬프트 인젝션 기법을 전달 방식, 인코딩, 전파 동작별로 분류하고, 확인된 모델, 출처, MITRE ATLAS 태그와 함께 정리한 추적기입니다.
 itskill-jp/wordpress-upgrade-check
서버에 있는 모든 WordPress 코어 버전에 대한 읽기 전용 점검. CVE-2026-87902(7.1.2 및 백포트에서 수정됨), 자동 업데이트 비활성화, 공개된 공격 지표를 표시합니다.
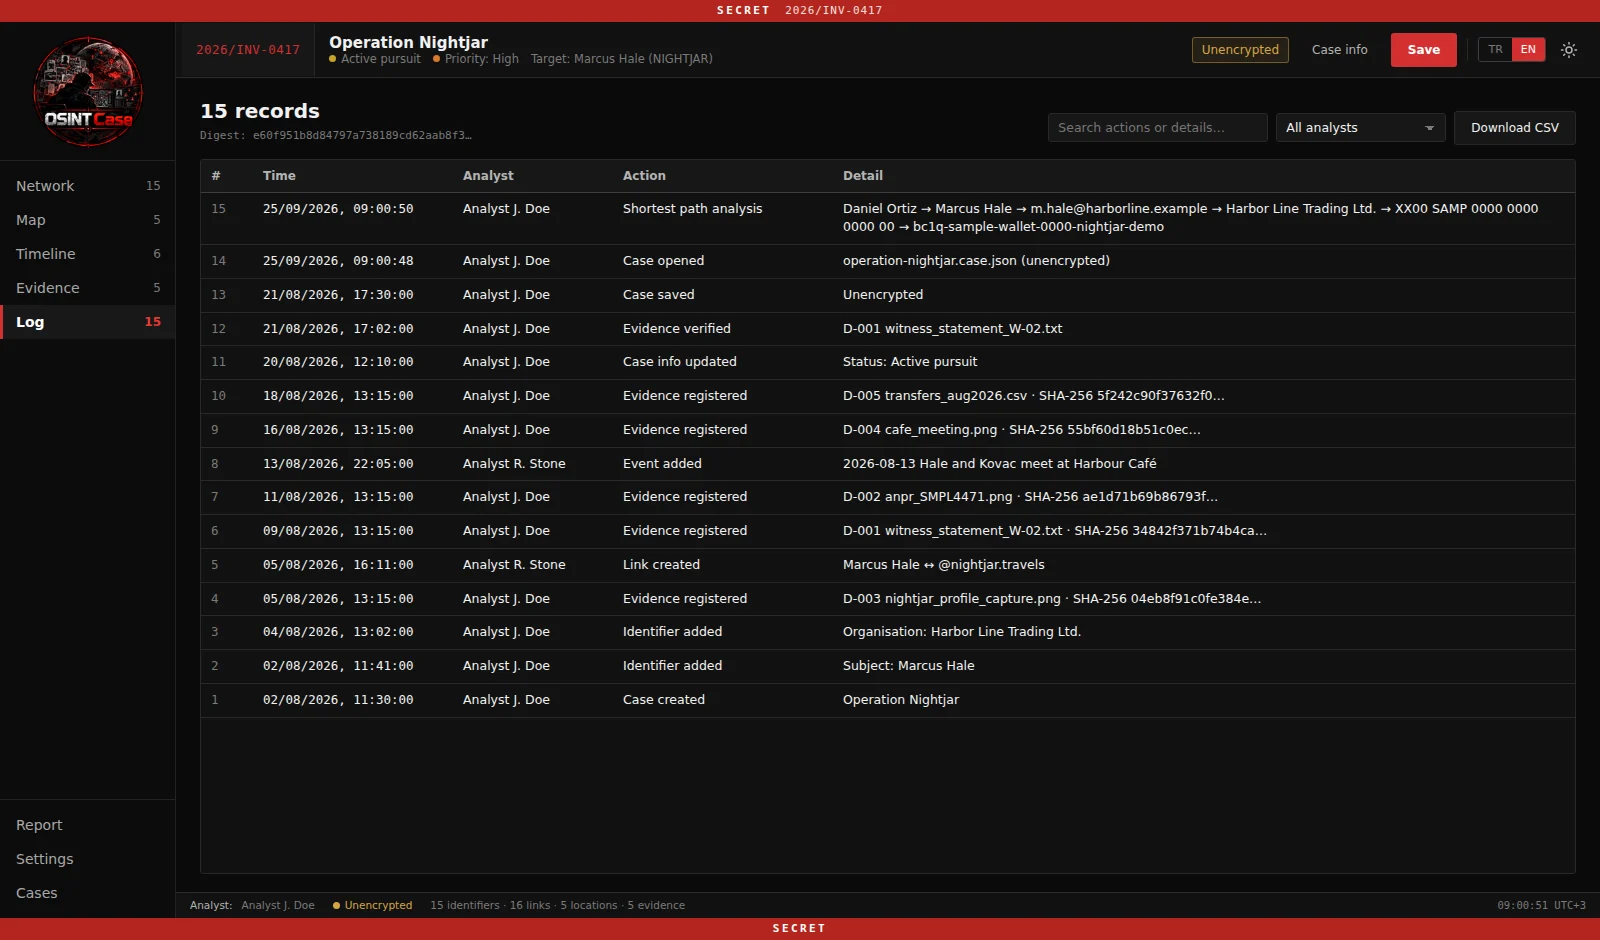 emrekybs/osintcase
An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
 asmitdesai/ubuntils
Python CLI/TUI for forensic triage of Ubuntu systems — detects and remediates persistence mechanisms with artifact collection, timeline correlation,…