

summit
 pennacle-security/summit
오픈소스 웹 보안 테스트 플랫폼: 프록시, 스캐너, 퍼저를 하나의 CLI로 제공. Pennacle Security 제작.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
 capture0x/confirmesc
Linux 권한 상승 열거 도구로, 익스플로잇 가능성을 확인하고 정확한 root 셸 명령을 제공합니다 - GTFOBins를 검색할 필요가 없습니다. MCP 서버 + AI 에이전트 스킬 포함.
 owasp/secretsifter
OWASP 인큐베이터 프로젝트: 브라우저로 전달되는 콘텐츠(JavaScript, 구성 응답, 실시간 트래픽)에 노출된 자격 증명을 탐지합니다.
 1n3/sn1per-mcp
AI 어시스턴트가 자체 호스팅 Sn1per 설치를 구동하여 범위가 지정되고 감사된 스캔을 실행하고, 발견 사항, 포트, 서브도메인 및 기술을 구조화된 데이터로 반환할 수 있게 해주는 MCP 서버입니다.
 affolter-engineering/xssearch
Rust 기반 XSS 스캐너로, 컨텍스트 인식 페이로드 선택, WAF 탐지 및 우회, 크롤링, 블라인드 XSS 콜백, 정적 DOM 싱크 분석 기능을 제공합니다.
 gach0ng/agentstalker
LLM 에이전트를 위한 엔드투엔드 보안 감사 프레임워크: 정적 AST 및 테인트 모델링, 공격 합성, Docker 샌드박스 재현, MCP 감사를 포함한 결정론적 판정 보고.
 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
 tegal1337/pocketpentester
오프라인 우선 Android 공격 보안 툴킷으로, 정찰, 포트 스캐닝, 서브도메인 열거, SQLi/XSS/JWT 익스플로잇, 페이로드 생성, 해시 분석을 위한 21개 모듈을 제공합니다.
 yslxotwod/wifisting
GTK4 무선 보안 툴킷으로, Wi-Fi, Bluetooth, RF, Zigbee, NFC 및 라우터 측 공격을 위한 57개의 독립 실행형 셸 모듈과 MITM, 정찰, 캡처 분석 및 킬체인 자동화를 제공합니다.
 gmh5225/llm-guard-service
프롬프트 인젝션, 탈옥 공격, 유해 콘텐츠로부터 AI 서비스와 상호작용할 때 보호 기능을 제공하는 서비스입니다.
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
소스 코드를 파싱하고 HAR 트래픽을 재생하여 비즈니스 로직 결함, BOLA, 경쟁 조건, 권한 문제를 로컬 LLM 트리아지로 탐지하는 오프라인 SAST/DAST 트리아지 엔진.
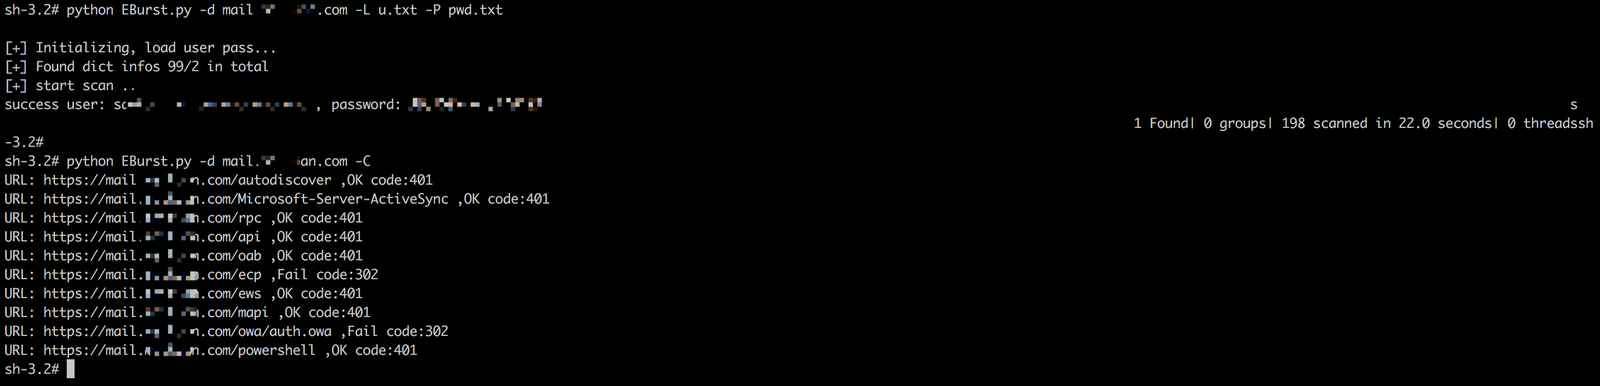 grayddq/eburst
이 스크립트는 주로 Exchange 메일 서버의 계정 브루트포스 기능을 제공하며, 기존 주류 인터페이스의 브루트포스 방식을 통합하고 있습니다.
 anthropics/oss-scanner
등록된 오픈소스 저장소를 격리된 오프라인 VM에서 빌드하고 보안 취약점을 스캔하여 재현기와 제안된 패치와 함께 결과를 이메일로 전송하는 서비스입니다.
 cisagov/kev-data
CISA의 알려진 악용 취약점(KEV) 카탈로그를 JSON 스키마와 함께 CSV 및 JSON으로 미러링하여 KEV 업데이트에 대한 프로그래밍 방식 접근과 커밋 기록 추적을 가능하게 합니다.
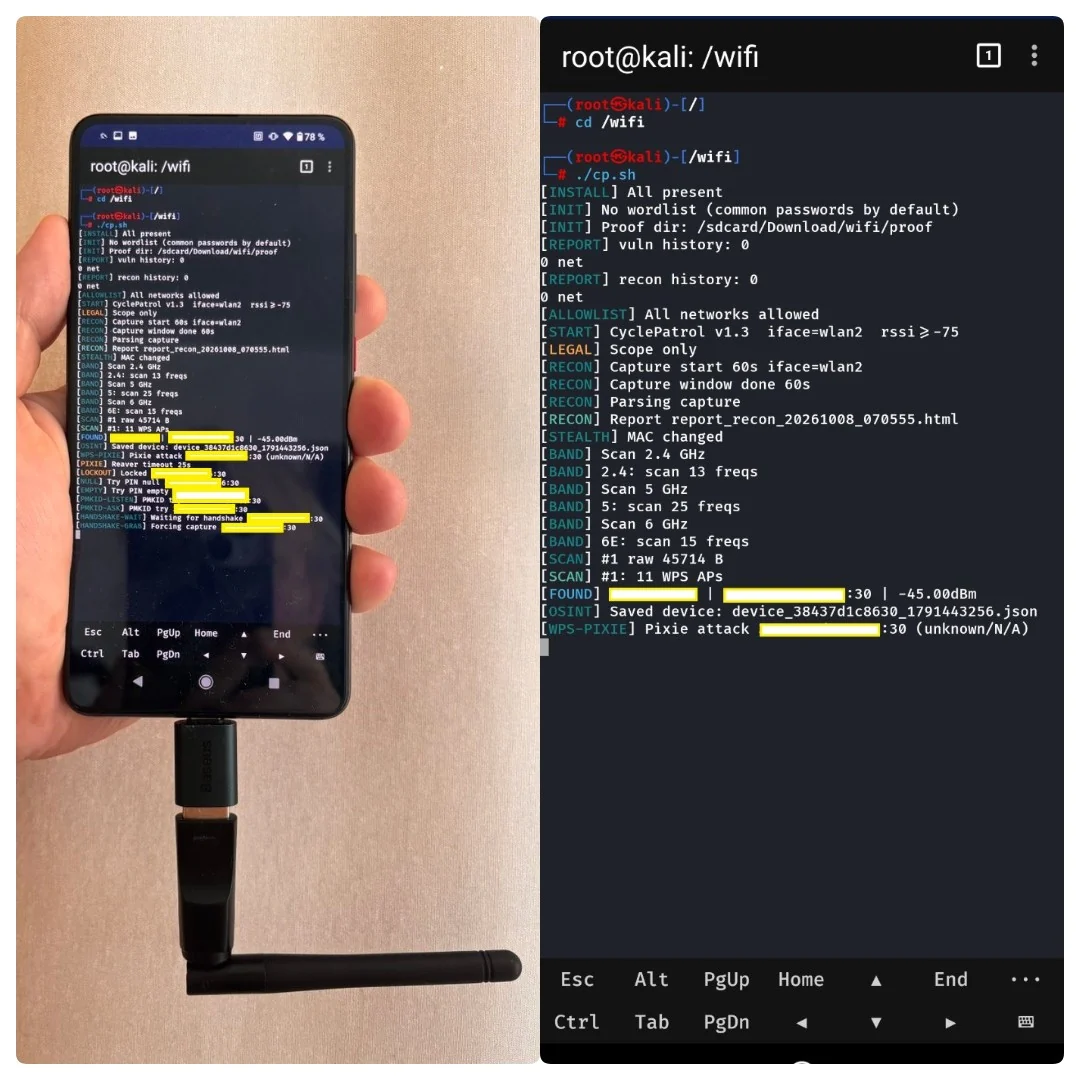 buybitart/cyclepatrol
루프에서 도보 Wi-Fi 보안 점검을 수행하고 증거 보고서를 생성하는 Bash 도구입니다.
 githubsecuritylab/seclab-taskflow-agent
CodeQL 통합과 함께 AI 지원 코드 감사, 취약점 분류 및 보안 연구에 사용되는 선언적 YAML 기반 에이전트 워크플로를 위한 MCP 지원 멀티 에이전트 프레임워크입니다.