

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
 nawaralseelawi/pvbrf-id
비밀 공유, Merkle 감사 및 Pedersen 커밋을 사용하는 사설·검증 가능·비잔틴 견고 연합 침입 탐지 프로토콜을 위한 시뮬레이션 코드 및 결과.
 rdelasierra-uy/portfolio
전문 포트폴리오: Hack The Box writeups, 보고서, GRC 사례 연구(ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), 하드닝 스크립트 및 로드맵 eJPT -> ISO 27001 Lead Auditor ->…
 jihoonjang98/hqc-x86-simd
AVX2 및 AVX-512 with GFNI를 위한 최적화된 HQC 포스트 양자 KEM 구현과 x86 IoT 게이트웨이를 위한 통합 벤치마킹 및 NIST KAT 스위트.
 cyrusimap/cyrus-sasl
RFC 4422에 따라 플러그형 SASL 메커니즘을 통해 클라이언트 및 서버 측 인증과 권한 부여 서비스를 제공하는 Cyrus SASL API 구현체입니다.
 luftwaffe66/gobfuscator
AES-256 문자열 암호화와 런타임 복호화, 식별자 이름 변경, 주석 제거를 통해 Go 소스 코드를 난독화하여 런타임 동작은 유지하면서 리버스 엔지니어링을 방해합니다.
 wolfssl/wolfssh
Small, portable embeddable SSHv2 client and server library in C with SCP, SFTP, port forwarding, and post-quantum key exchange for embedded and IoT…
 animeshshaw/pqc-cost-of-delay
Cost-of-delay prioritisation for post-quantum migration: classical and harvest-now-decrypt-later risk in one unit (USD per year). Code, proofs, case…
 slowmist/knowledge-base
스마트 컨트랙트, 암호학, AI 보안 주제를 다루는 블록체인 보안 연구, 감사 보고서, 가이드 및 번역의 선별된 지식 베이스.
 linnemanlabs/glimmer
보안 연구를 위한 적대자 에뮬레이션 및 C2 프레임워크
 abraxas/gatex
FortinetHunter (@YogSoth0) 바이너리 크래킹 애플리케이션. FortinetHunter를 위한 CTF의 일부. ELF door: 스트립된 Nuitka onefile, XOR로 스크램블된 Argon2id 검증기, AES-GCM 무결성.
 pingpongplus/safeguard
Go로 작성된 학습 목적의 CLI 암호화 도구
 gmh5225/kli-ex
정적 분석에서 커널 함수 사용을 숨기기 위해 암호화되고 캐시된 임포트 이름으로 런타임에 API를 해석하는 Windows 드라이버용 확장 커널 지연 임포터입니다.
 saml-toolkits/ruby-saml
SAML SSO의 서비스 제공자 측을 구현한 Ruby 라이브러리로, 인증 요청, 응답 검증, XML 서명 검사, IdP 메타데이터 파싱을 처리합니다.
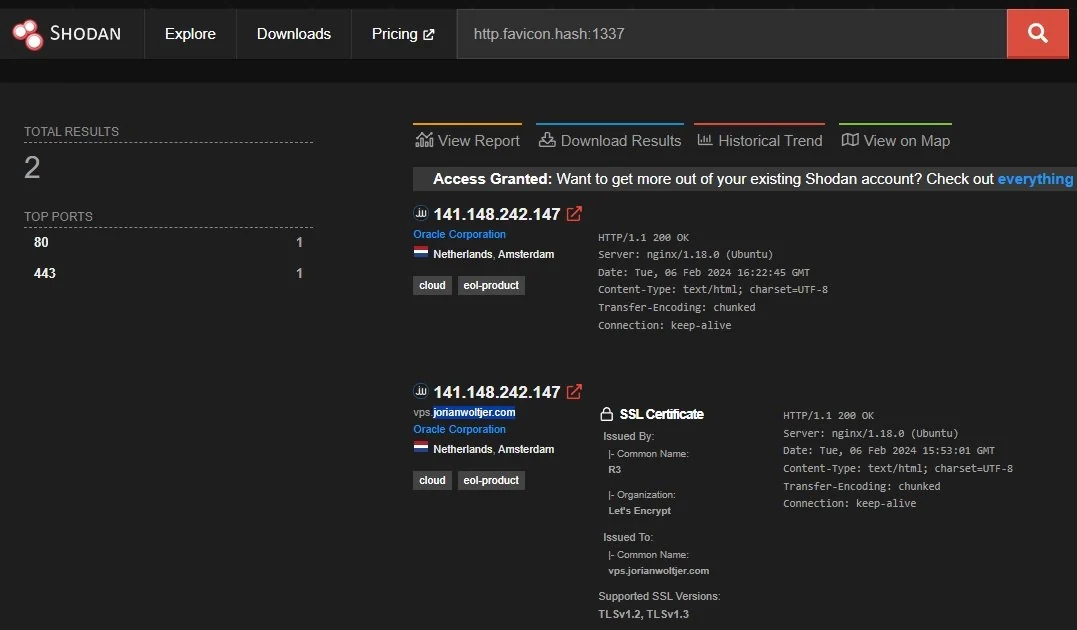 jorianwoltjer/shodan-favicon-preimage
Shodan에서 원하는 대상 해시를 생성하는 파비콘 생성
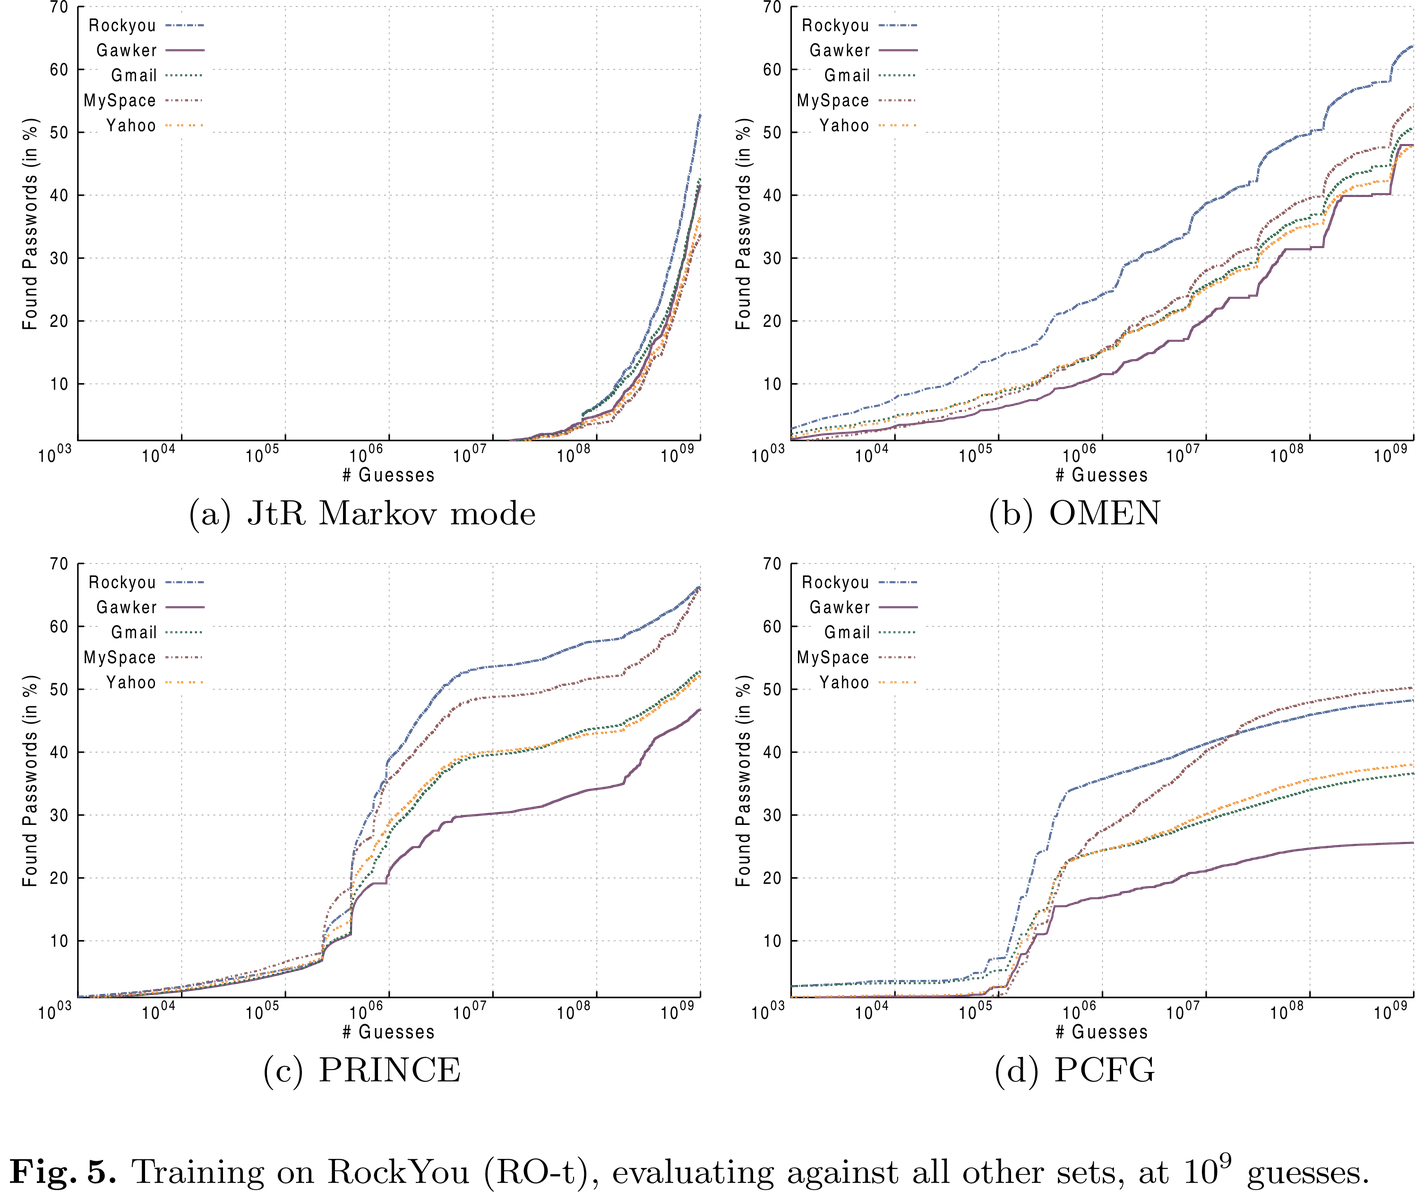 rub-syssec/omen
C로 작성된 Markov 모델 기반 비밀번호 추측기로, 확률에 따라 후보를 열거하여 Hashcat 또는 John을 통한 해시 크래킹을 위해 가장 가능성 높은 비밀번호를 먼저 생성합니다.
 karaaslanlabs/kl-security-key
Experimental RP2040 FIDO2/WebAuthn authenticator with packed attestation and documented Windows/Entra interoperability
 soufianecyber/quantum-safe-migration
Enterprise-grade toolkit to audit and migrate legacy infrastructure to hybrid post-quantum cryptography (PQC).