

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
 capture0x/adstrike
AI 기반 모듈형 Active Directory 레드팀 프레임워크로, 승인된 침투 테스트, AD 열거, 공격 경로 분석, Kerberos/ADCS 워크플로, 보고, 운영자 자동화, MCP 서버 통합을 지원합니다.
 karmanya03/overthrone
LDAP/SMB/Kerberos 열거, 공격 그래프 경로 탐색, Kerberoasting, NTLM 릴레이, 티켓 위조, DCSync, 보고를 하나의 정적 바이너리로 제공하는 올-Rust Active Directory 익스플로잇 프레임워크.
 mrexodia/titanhide
Windows 커널 드라이버로, Nt* SSDT 함수를 후킹하여 안티 디버그 검사로부터 디버거와 프로세스를 숨기며, 스텔스 분석을 위한 x64dbg 플러그인을 제공합니다.
 linnemanlabs/glimmer
보안 연구를 위한 적대자 에뮬레이션 및 C2 프레임워크
 darthton/hyperbone
Windows x64용 미니멀리즘 VT-x 하이퍼바이저로, syscall, MSR, IDT, 커널 인라인 후크와 EPT 기반 페이지 대체 및 TLB 분할을 제공합니다.
 thesecretclub/sandboxbootkit
Windows Sandbox용 Bootkit으로 DSE/PatchGuard를 비활성화합니다.
 rapid7/metasploit-payloads
다양한 Metasploit Framework 페이로드를 위한 통합 저장소
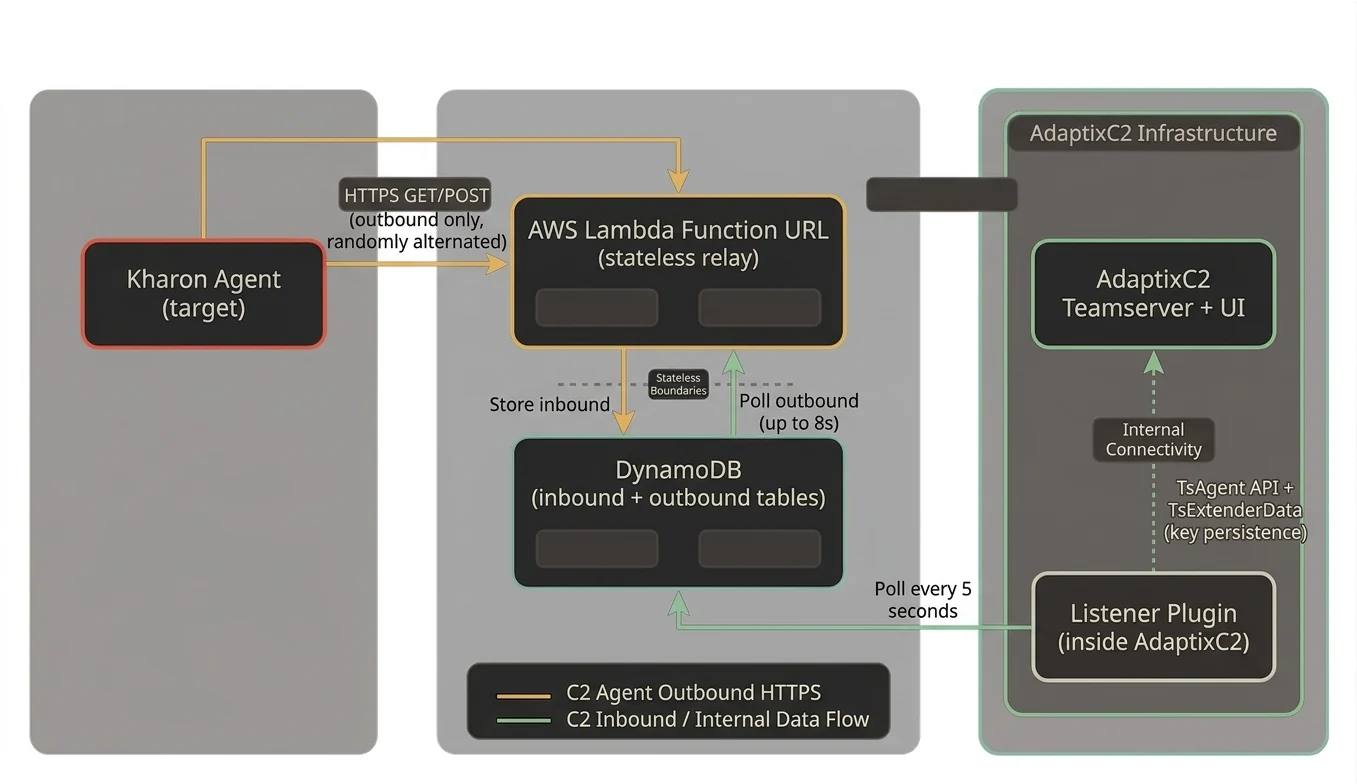 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2용 서버리스 C2 전송 플러그인으로, AWS Lambda + DynamoDB를 릴레이 인프라로 사용합니다.
 hfiref0x/kdu
Windows 커널 드라이버 유틸리티로, 취약한 서명된 드라이버(BYOVD)를 악용하여 DSE를 우회하고, 서명되지 않은 드라이버를 로드하며, 보호된 프로세스를 하이재킹하고, 프로세스 메모리를 덤프합니다.
 gmh5225/kli-ex
정적 분석에서 커널 함수 사용을 숨기기 위해 암호화되고 캐시된 임포트 이름으로 런타임에 API를 해석하는 Windows 드라이버용 확장 커널 지연 임포터입니다.
 gmh5225/kprocterminator
특정 프로세스를 시스템에서 종료하도록 설계된 Windows 커널 드라이버
 g13net/lockjaw
Rust teamserver, Zig 임플란트, 간접 시스템 콜, AMSI 우회, reflective/PoolParty 인젝션, 인메모리 BOF 실행, HTTP/DNS 전송을 갖춘 모듈형 Windows C2 프레임워크.
 kyle41111/ai-file
Mythic C2 프레임워크를 위한 리스너 프로필로, AI 벤더의 파일 API를 활용합니다
 mythicagents/xenon
C로 작성된 Windows용 Mythic 에이전트
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.
 x3r0day/fud-c2-framework
파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
 kaill-jlq/mmskillrisk
멀티모달 스킬 이미지에 숨겨진 악성 지시에 LLM 에이전트가 저항하는지 테스트하는 벤치마크 및 평가 하네스로, 5개 위험 범주에 걸친 108개 사례와 ASR/TSR 점수를 제공합니다.