

scripts
 clausing/scripts
디지털 포렌식, 사고 대응, 네트워크 분석을 위한 Python 및 Perl 스크립트 모음으로, 해시 시그니처 도구와 패킷 grep 유틸리티를 포함합니다.
packet-sniffing-analysisnetwork-forensicsscripting-automation+5
86
 opposum0112/decretum
보안 연구자를 위한 Contract LinkML 컴파일러
 microlaser/dns_watchdog_windows2
Windows DNS 트래픽을 pktmon을 통해 모니터링하여 포이즈닝, 스푸핑, 악성 리졸버 응답, 게이트웨이 MAC 변경을 탐지하고 경고를 기록하는 PowerShell 스크립트입니다.
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 capesandbox/capesolo
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 google/gopacket
Go용 패킷 처리 기능을 제공합니다
 google/timesketch
이벤트 로그를 수집, 검색, 주석 처리하여 침해 대응 및 DFIR 조사를 지원하는 협업형 포렌식 타임라인 분석 플랫폼입니다.
 securityronin/memory-forensic
어떤 메모리 덤프든 살펴보세요. 숨겨진 것을 찾아내세요. 단일 정적 Rust 바이너리로 Linux + Windows 커널 포렌식 — Python이 필요 없습니다.
 wireshark/wireshark
심층 패킷 검사, 수백 가지 프로토콜에 걸친 프로토콜 디코딩 및 캡처 파일 지원을 통해 네트워크 트래픽을 캡처하고 분석하여 문제 해결, 포렌식, 보안 조사에 활용할 수 있습니다.
 security-onion-solutions/securityonion
통합 SIEM과 전체 패킷 캡처를 갖춘, 위협 헌팅, 침입 탐지, 로그 관리, 사고 대응, 엔드포인트 가시성을 위한 오픈소스 보안 모니터링 플랫폼입니다.
 0x0allenace/windows-malware-behavioral-analysis
FLARE-VM 및 REMnux를 사용한 시뮬레이션된 다단계 Windows 악성코드 샘플의 행위 기반 악성코드 분석. IOC 추출, MITRE ATT&CK 매핑 및 탐지 엔지니어링을 포함한 증거 기반 DFIR 조사.
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIR 챌린지에 대한 네트워크 포렌식 분석 글 + 도구: PCAP 트래픽에서 hex→Base64→XOR 방식의 외부 유출(exfiltration) 체인을 역분석한 다음, CVE-2023-32784를 통해 프로세스 메모리 덤프에서 KeePass…
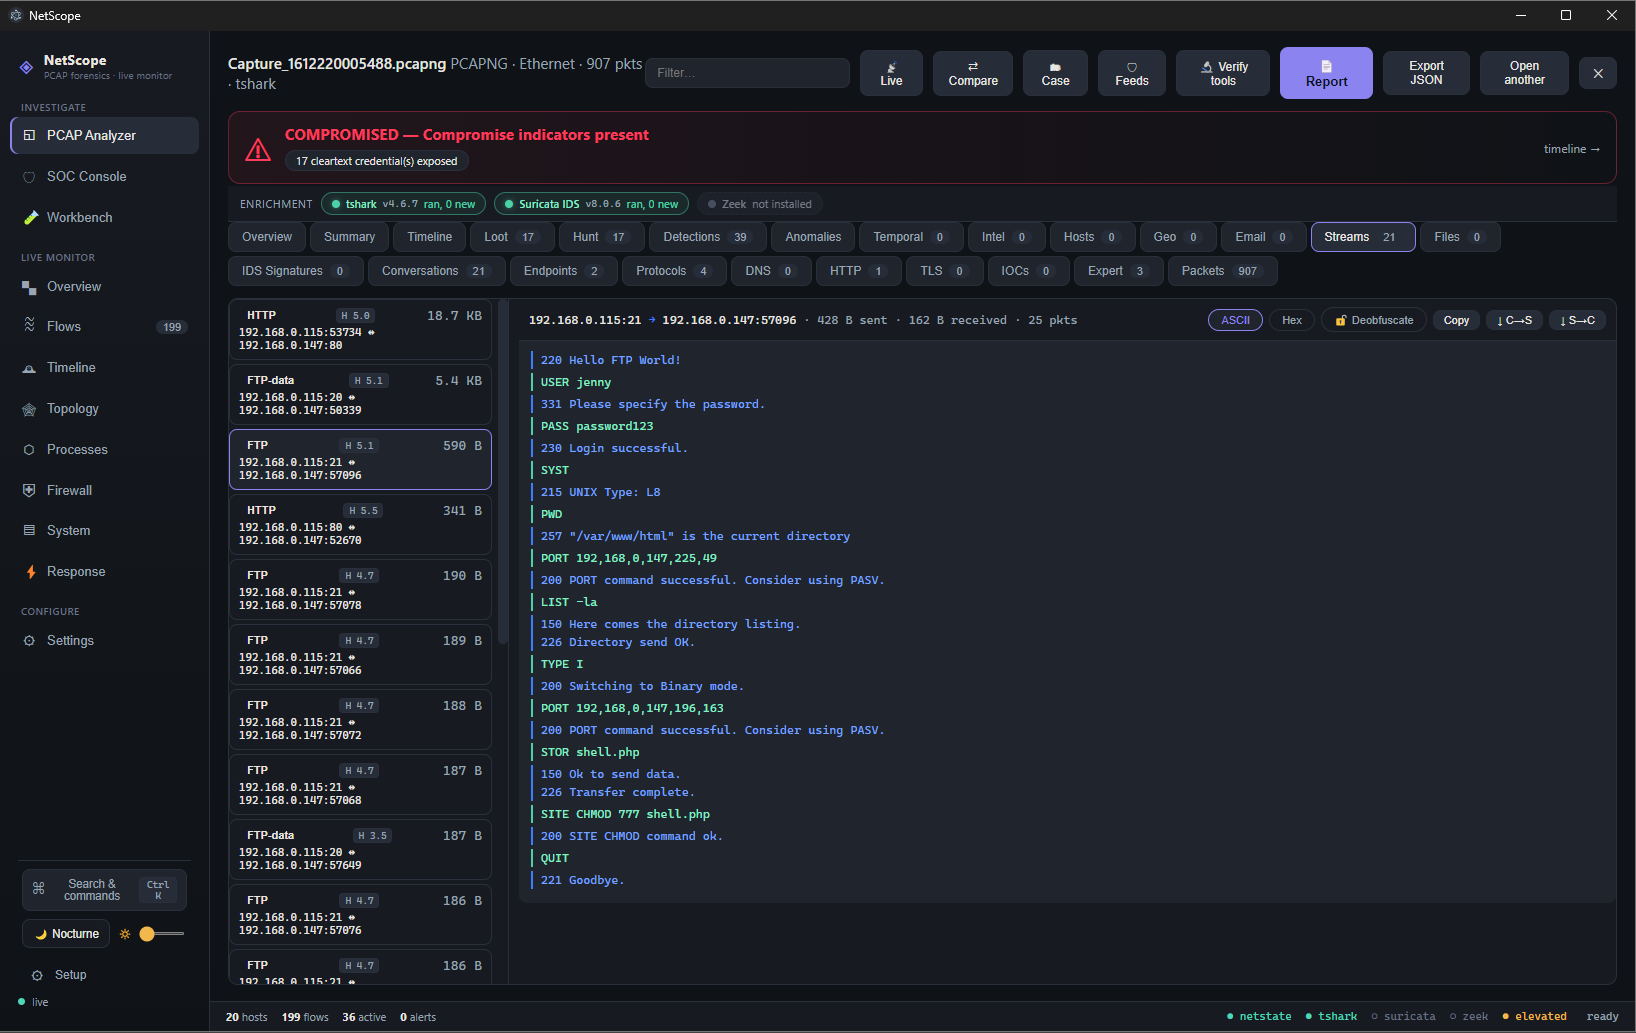 spectralzero/netscope
Windows용 오프라인 우선 네트워크 조사 및 대응 플랫폼. pcap 또는 실시간 캡처를 완전한 포렌식 판정 — 공격 스토리, IOC, 추출된 자격 증명, 원클릭 대응 — 으로 전환하며, 전적으로 로컬에서 실행되고 클라우드나 API 키가 필요 없습니다.
 anssi-fr/dfir4vsphere
VMWare vSphere 포렌식을 위한 Powershell 모듈
 kybr-git/dc30-badge-challenge-writeup
DEF CON 30 배지 챌린지에 대한 라이트업
 fox-it/dissect.cobaltstrike
Cobalt Strike 관련 데이터(Beacon 페이로드 및 Malleable C2 프로필 등)를 분석하고 파싱하기 위한 Python 라이브러리