exoproc
 woldann/exoproc
Windows x64용 크로스 프로세스 계측을 TypeScript로 구현 — DLL 인젝션과 CreateRemoteThread 없이 다른 프로세스의 함수를 후킹하고, 스레드를 리디렉션하며, 메모리를 읽고 쓸 수 있습니다.
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+8
4
 sk4r4b/ntdll-reconstruction
NTDLL 언후킹과 hellsgate 게이트 변형을 혼합한 기법
 aethervm/aethervm
AArch64 및 x86_64 기계어 코드를 LLVM IR로 리프팅하여 계측, 디오브푸스케이션, 런타임 복구를 지원하는 LLVM 네이티브 바이너리 분석 및 에뮬레이션 플랫폼입니다.
 linnemanlabs/glimmer
보안 연구를 위한 적대자 에뮬레이션 및 C2 프레임워크
 rapid7/metasploit-payloads
다양한 Metasploit Framework 페이로드를 위한 통합 저장소
 hfiref0x/kdu
Windows 커널 드라이버 유틸리티로, 취약한 서명된 드라이버(BYOVD)를 악용하여 DSE를 우회하고, 서명되지 않은 드라이버를 로드하며, 보호된 프로세스를 하이재킹하고, 프로세스 메모리를 덤프합니다.
 trustedsec/lazzzy_dump
정적 분석을 통해 laZzzy로 래핑된 PE 바이너리에서 AES-CBC/XOR로 난독화된 셸코드를 시그니처 매칭과 RIP-상대 주소 해석을 통해 실행이나 에뮬레이션 없이 추출하고 복호화합니다.
 x3r0day/fud-c2-framework
파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
 racoten/reflectivepluginloader
Windows x64용 리플렉티브 PE 매퍼 및 회피 강화 모듈 스톰핑 엔진
 jephthai/evilvm
Forth 기반 컴파일러로, 위치 독립적 x86_64 셸코드로 배포되며, TCP, HTTP, ICMP, SMB를 통한 대화형 REPL을 제공하는 원격 코드 실행 에이전트입니다.
 rurixis/msrkit
ROP 체인과 WRMSR 프리미티브를 결합하여 커널 함수를 호출하고 BYOVD(AmdTools64.sys)를 통해 서명되지 않은 드라이버를 매핑하는 개념
 withsecurelabs/radare2-scripts
# 악성코드 분석용 radare2 스크립트 모음: 메모리 덤프에서 바이너리 추출, PE 헤더 패치, 셸코드 내 해시 함수 임포트 디코딩
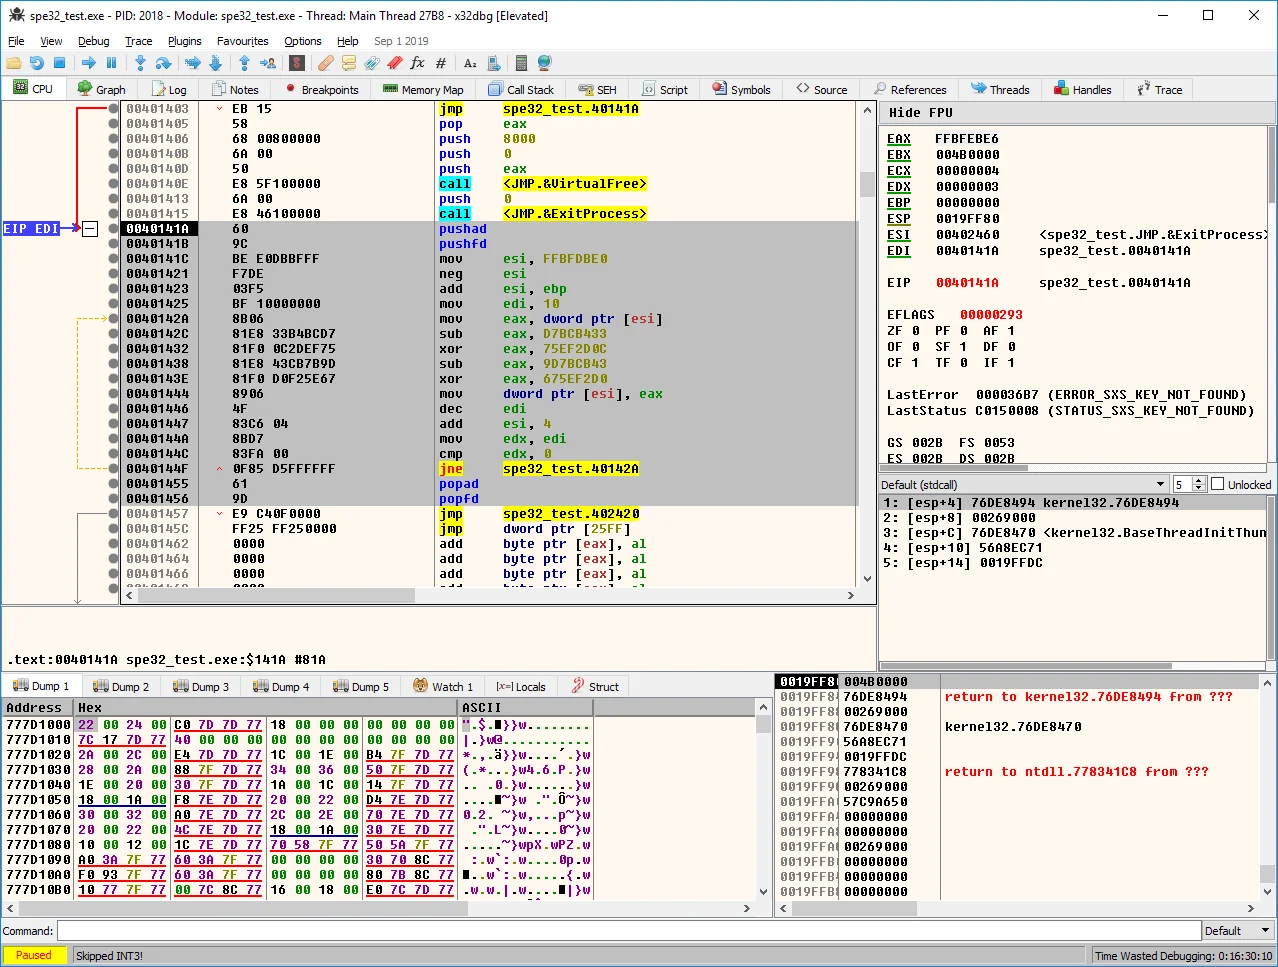 pelock/simple-polymorphic-engine-spe32
임의로 선택된 명령어와 키를 사용하여 데이터를 암호화하기 위한 고유한 다형성 복호화 코드를 생성하며, 정크 opcode 생성을 포함합니다. 32비트 MASM 어셈블리로 작성되었습니다.
 ccob/threadlessinject
원격 함수 후킹을 이용한 스레드 없는 프로세스 인젝션.
 mgeeky/shellcodefluctuation
RW/NoAccess와 RX 사이에서 셸코드의 메모리 보호를 전환한 다음 그 내용을 암호화/복호화하는 고급 인메모리 회피 기법
 hasherezade/libpeconv
악성코드 분석 및 리버스 엔지니어링을 위해 수동 매핑, IAT 후킹, 메모리 덤핑, 그리고 임포트 재구축을 지원하는 사용자 정의 PE 로딩 및 조작 라이브러리.