
ipsw-diffs
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
ios-securityvulnerability-analysisreverse-engineering+6
896
blacktop/ipsw-diffsPublishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 fkie-cad/sandroid_dexray-intercept
암호화, 파일 시스템, 데이터베이스, 네트워크 통신 및 프로세스 작업 전반에 걸쳐 애플리케이션 동작에 후킹하여 포괄적인 런타임 프로필을 생성하는 Android 멀웨어 분석 도구입니다.
 alonemonkey/frida-ios-dump
Extracts decrypted IPA files from jailbroken iOS devices using Frida for reverse engineering, security analysis, and mobile app pentesting.
 jtsylve/lime
Linux 및 Android 기기에서 휘발성 메모리를 획득하는 커널 모듈로, 포렌식 무결성을 유지한 캡처를 디스크 또는 네트워크를 통해 생성합니다.
 log2timeline/plaso
디지털 포렌식 엔진으로, 로그, 파일 및 시스템 아티팩트를 파싱하여 슈퍼 타임라인을 구축하고, 조사 시 시간순 이벤트 상관관계를 지원합니다.
 google/timesketch
이벤트 로그를 수집, 검색, 주석 처리하여 침해 대응 및 DFIR 조사를 지원하는 협업형 포렌식 타임라인 분석 플랫폼입니다.
 mvt-project/mvt
Android 및 iOS 기기용 포렌식 수집 및 분석 툴킷으로, 공개 및 비공개 침해 지표(IOC)를 사용하여 알려진 스파이웨어에 의한 잠재적 침해를 식별합니다.
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 realitynet/android-forensics-references
Android 포렌식 아티팩트 및 로그 경로에 대한 선별된 참고 자료로, CTF 라이트업, 연구 논문, 모바일 기기 분석 도구에 대한 링크를 포함합니다.
 andrewrathbun/dfirartifactmuseum
이 저장소의 목표는 다양한 OS의 모든 버전에서 아티팩트를 아카이브하고 유형별로 분류하는 것입니다. 이는 아티팩트 검증 프로세스에 도움이 될 뿐만 아니라 더 이상 쉽게 구할 수 없게 된 아티팩트에 대한 접근성을 높이는 데도 기여합니다.
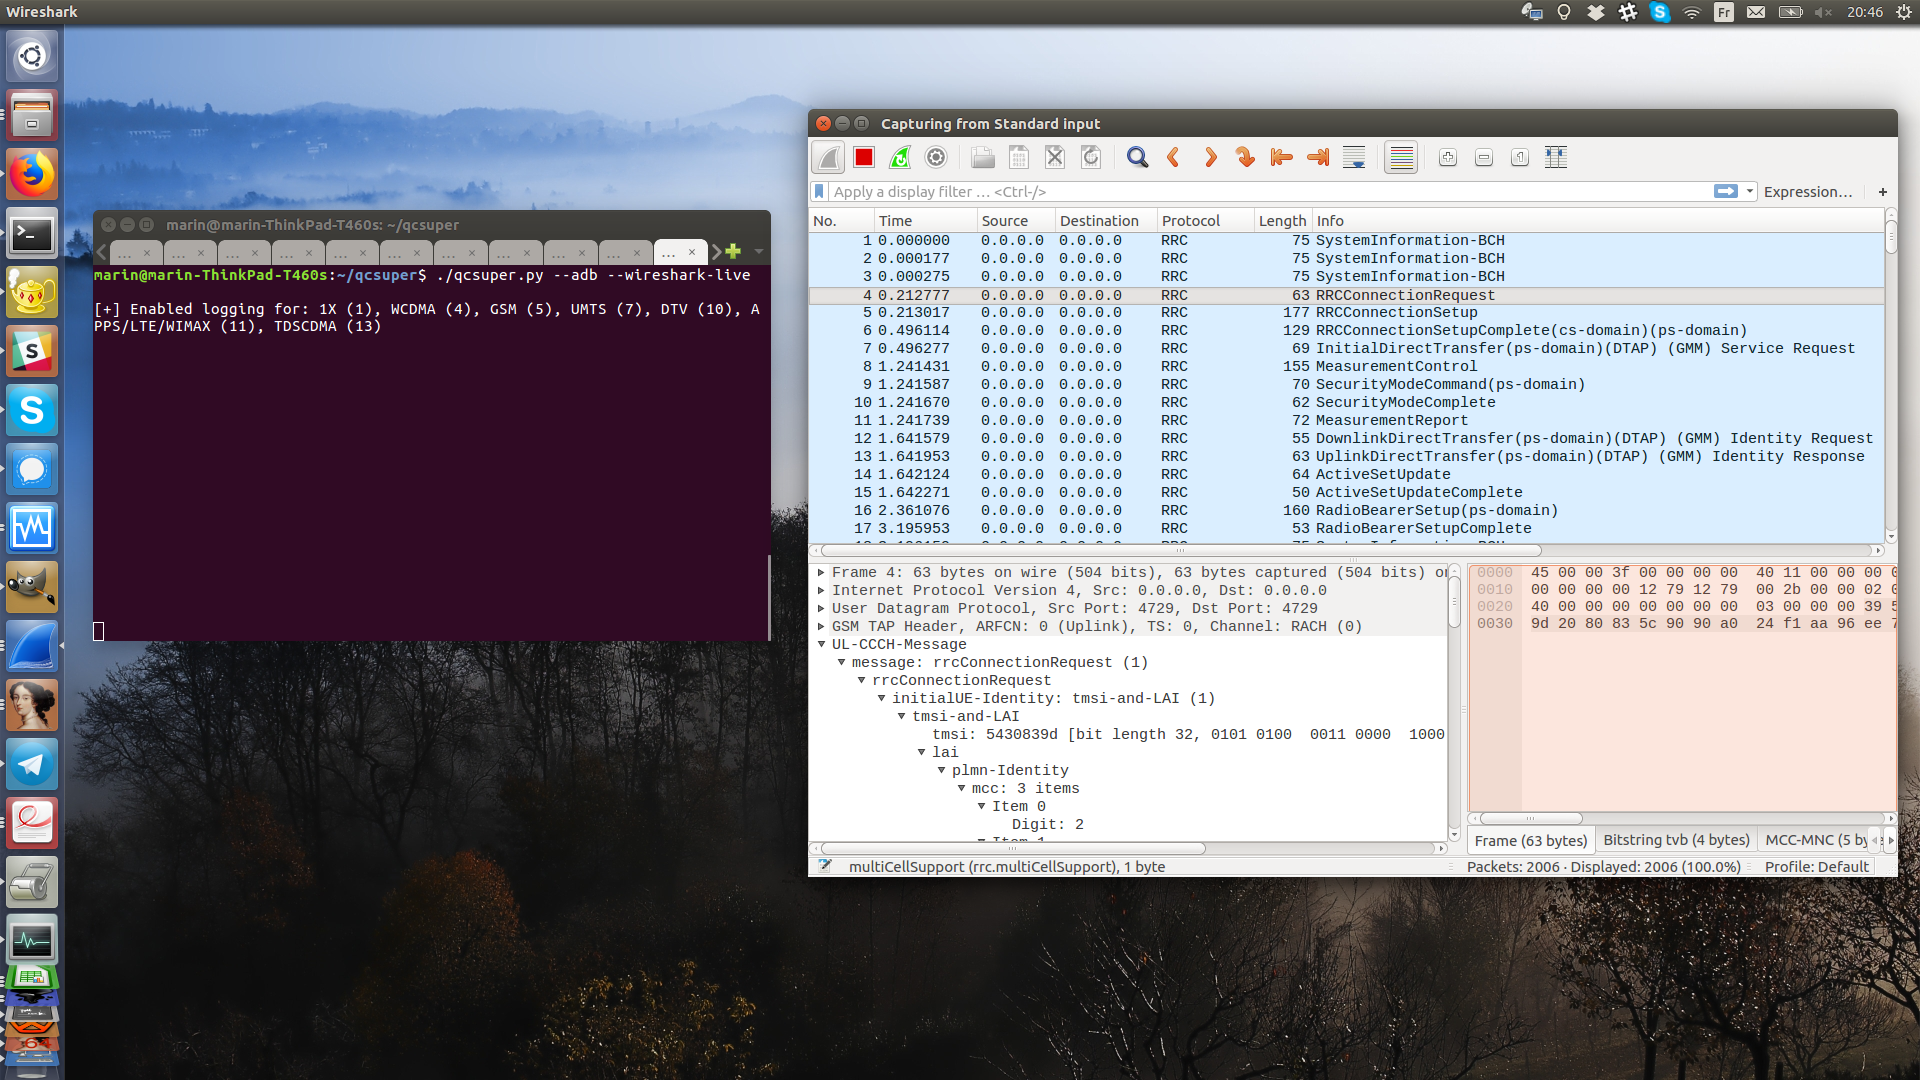 p1sec/qcsuper
QCSuper는 Qualcomm 기반 휴대폰 및 모뎀과 통신하는 도구로, 무엇보다도 원시 2G/3G/4G 무선 프레임을 캡처할 수 있게 해줍니다.
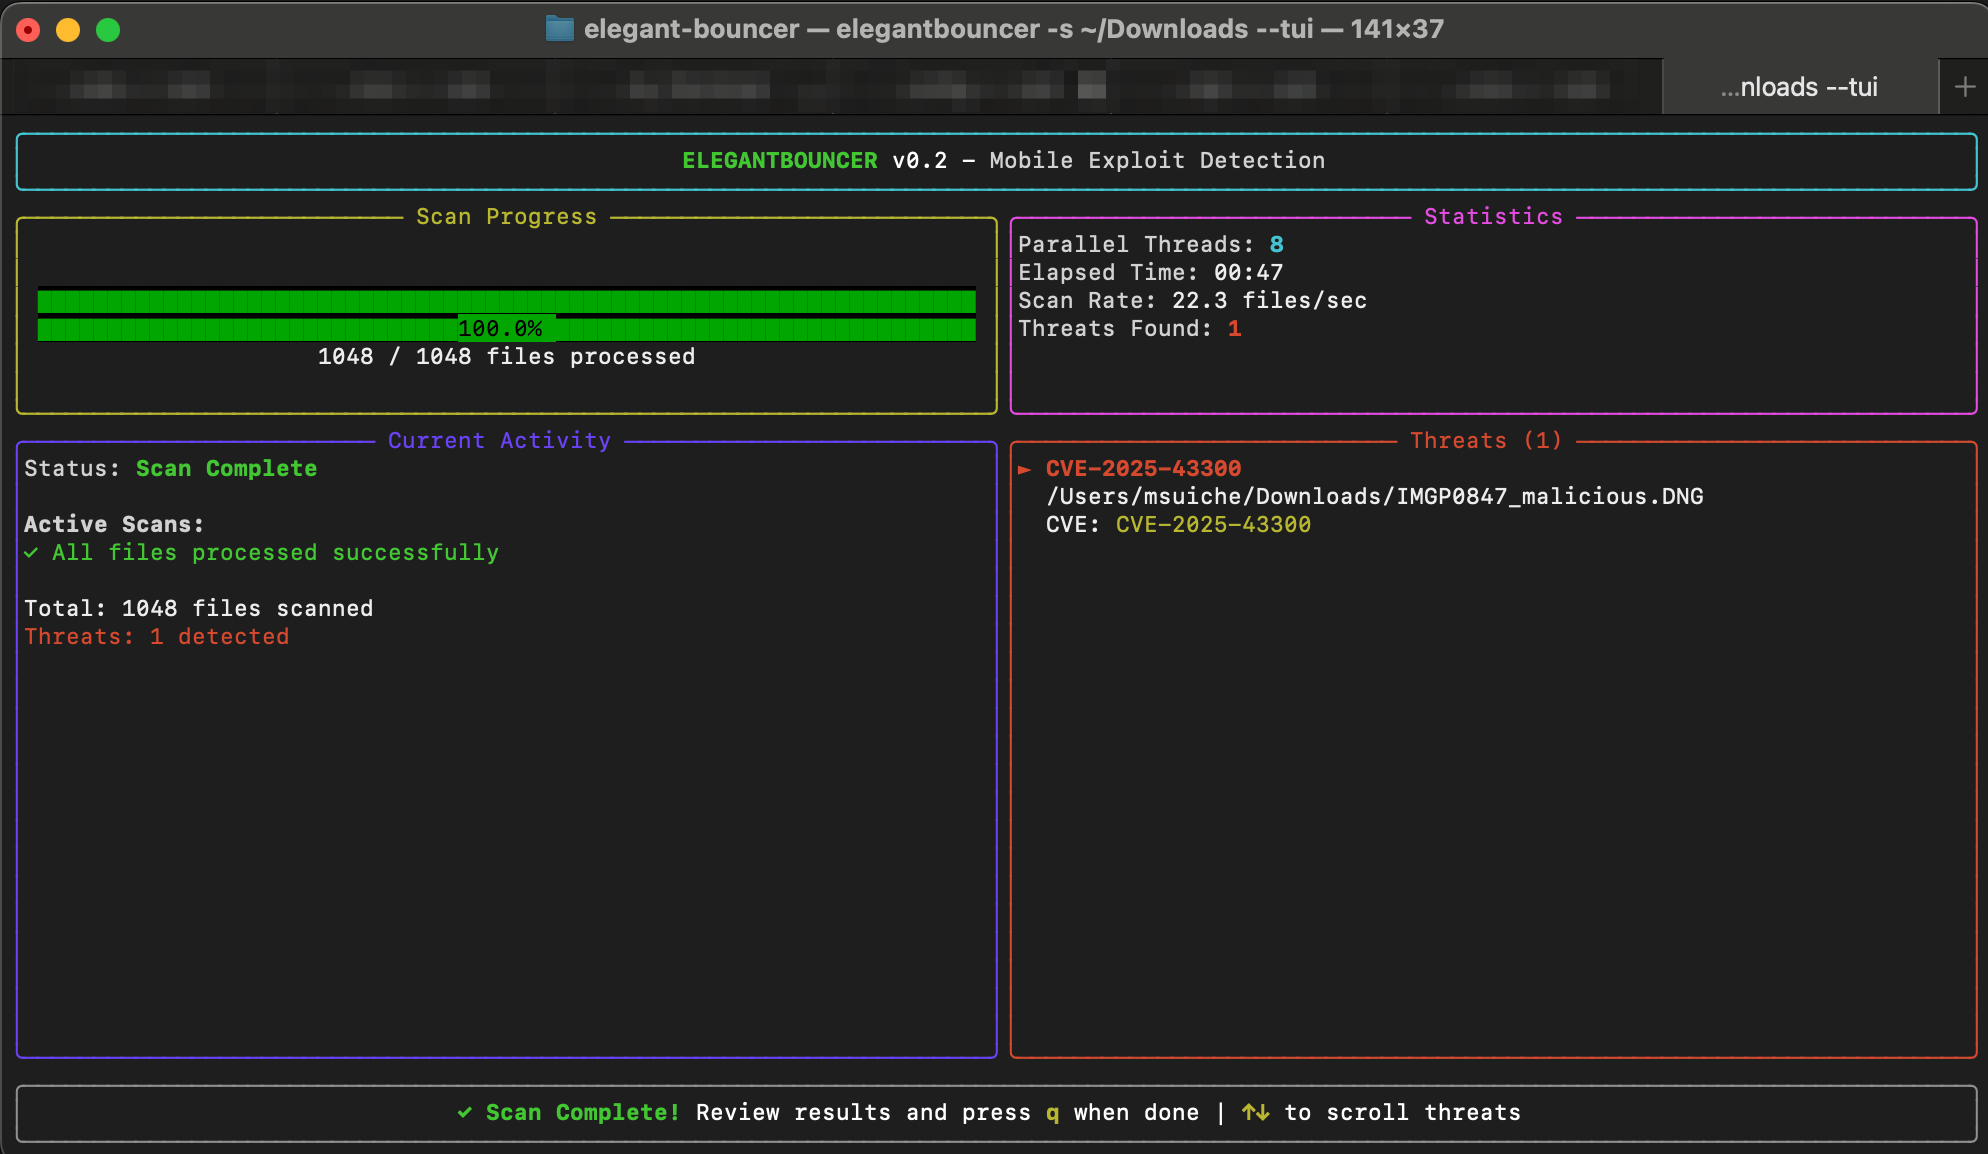 msuiche/elegant-bouncer
ELEGANTBOUNCER는 파일 기반 모바일 익스플로잇 탐지 도구입니다.
 sleuthkit/autopsy
Autopsy®는 The Sleuth Kit® 및 기타 디지털 포렌식 도구를 위한 디지털 포렌식 플랫폼이자 그래픽 인터페이스입니다. 법 집행 기관, 군대, 기업 조사관이 컴퓨터에서 발생한 사건을 조사하는 데 사용할 수 있습니다. 카메라의 메모리 카드에서 사진을…
 eldavoo/wa-crypt-tools
WhatsApp .crypt12, .crypt14 및 .crypt15 파일을 관리합니다.
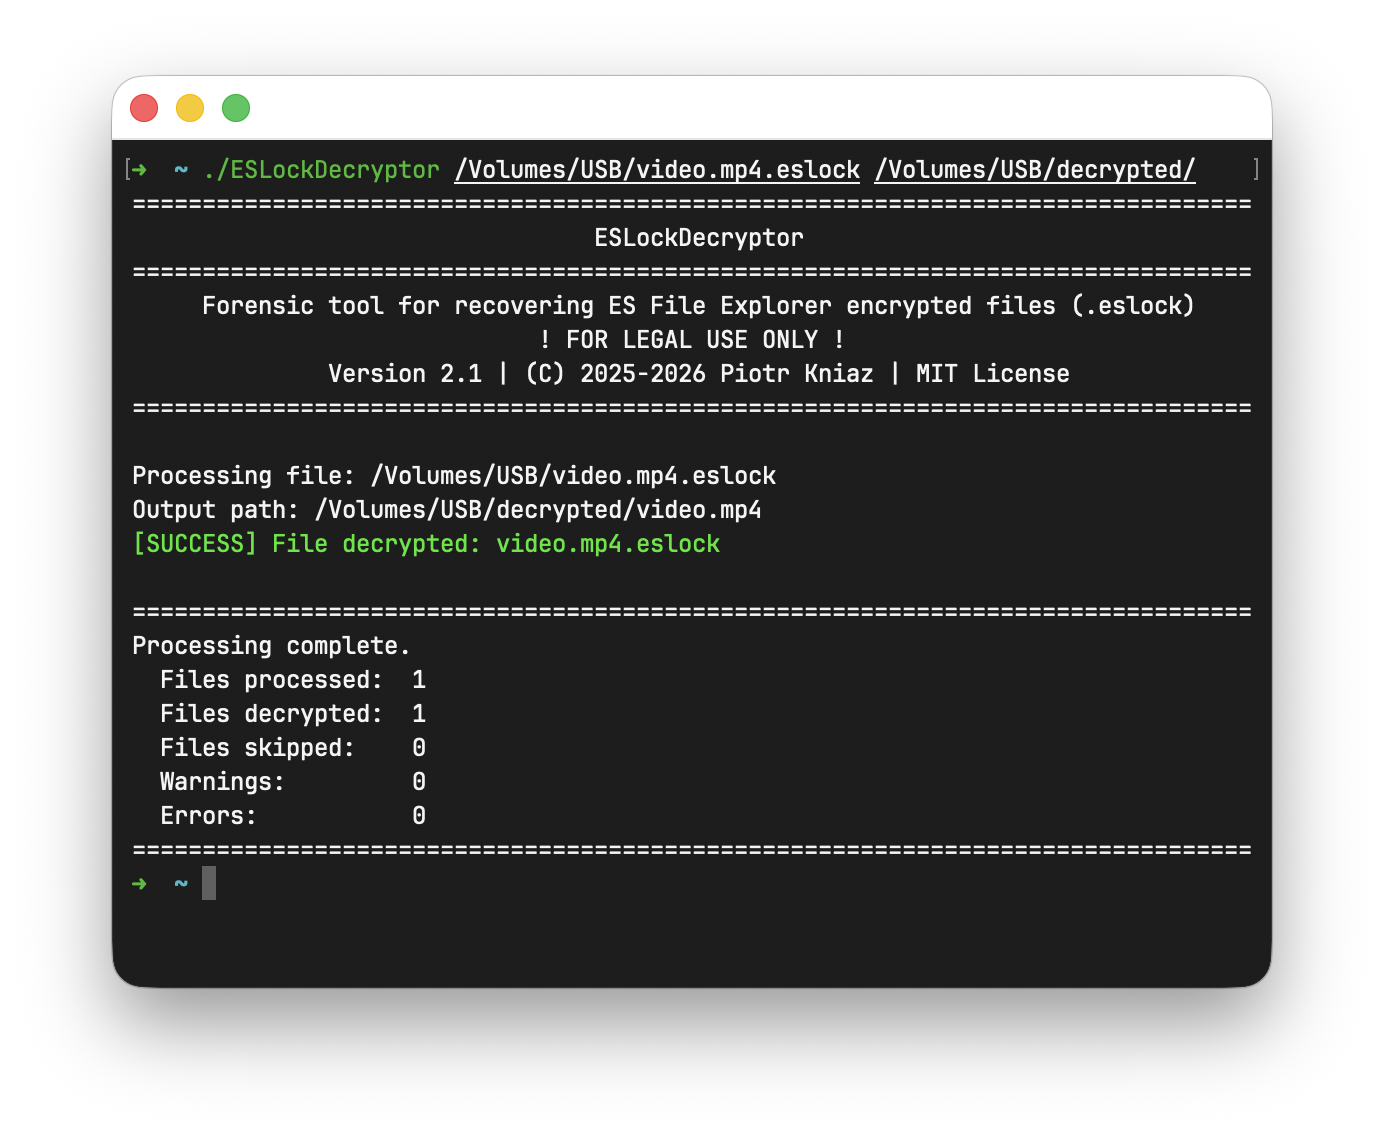 piotr-kniaz/eslockdecryptor
Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)