

adaptix-serverless-c2
 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2용 서버리스 C2 전송 플러그인으로, AWS Lambda + DynamoDB를 릴레이 인프라로 사용합니다.
cloud-infrastructure-securitypenetration-testing-frameworksexploit-frameworks+8
26
stillbigjosh/adaptix-serverless-c2AdaptixC2 v1.2용 서버리스 C2 전송 플러그인으로, AWS Lambda + DynamoDB를 릴레이 인프라로 사용합니다.
 rbidou/pyrasp
Python 웹 서버, 서버리스 함수 및 MCP 서버를 위한 런타임 애플리케이션 자기 방어로, 시그니처 없이 공격, 프롬프트 인젝션 및 데이터 유출을 탐지합니다.
 we45/dvfaas-damn-vulnerable-functions-as-a-service
서버리스 보안 취약점의 세부 사항을 이해하기 위한, 의도적으로 취약하게 제작된 서버리스 함수
 contrastsecurity/contrast
Java, JavaScript, .NET 애플리케이션 및 AWS Lambda 함수를 스캔하여 코드 취약점과 과도하게 허용된 IAM 정책을 탐지하는 SAST CLI
 firecracker-microvm/firecracker
서버리스 컴퓨팅을 위한 안전하고 빠른 마이크로VM.
 datadog/stratus-red-team
:cloud: :zap: 클라우드를 위한 세분화되고 실행 가능한 적대자 에뮬레이션
 serverless/serverless
AWS Lambda에서 YAML 인프라, 로컬 개발, 다중 언어 런타임 지원을 통해 서버리스 애플리케이션을 배포하고 관리하기 위한 CLI 프레임워크입니다.
 aws/serverless-application-model
SAM 템플릿을 CloudFormation 리소스로 변환하고, 서버리스 모범 사례가 내장된 Lambda 함수, IAM 역할 및 정책을 생성합니다.
 iknowjason/awesome-cloudsec-labs
멋진 무료 클라우드 네이티브 보안 학습 랩. CTF, 자체 호스팅 워크숍, 안내형 취약점 랩, 연구 랩을 포함합니다.
 owasp/dvsa
고의적으로 취약하게 만든 서버리스 애플리케이션
 owasp/serverless-goat
OWASP ServerlessGoat: 일반적인 서버리스 보안 취약점을 시연하는 서버리스 애플리케이션
 owasp/serverless-top-10-project
OWASP 서버리스 Top 10
 aquasecurity/trivy
컨테이너, Kubernetes, 코드 리포지토리, 클라우드 등에서 취약점, 잘못된 구성, 비밀, SBOM을 찾습니다.
 roninforge/roninforge-hono
Hono v4(TypeScript 엣지 웹 프레임워크)용 Cursor 플러그인. BAD/CORRECT 쌍이 있는 59개의 LLM 회귀. hono ^4.12.19(>= 4.9.7, CVE-2025-59139용)에 고정됨. Express 미들웨어 누출, v3 시대 제거…
 semgrep/semgrep
많은 언어를 위한 경량 정적 분석. 소스 코드처럼 보이는 패턴으로 버그 변종을 찾습니다.
 capsulerun/capsule
AI 에이전트 작업을 샌드박싱하는 보안 런타임. 격리된 WebAssembly 환경에서 신뢰할 수 없는 코드를 실행합니다.
 airbnb/binaryalert
BinaryAlert: 서버리스, 실시간 및 사후 악성코드 탐지.
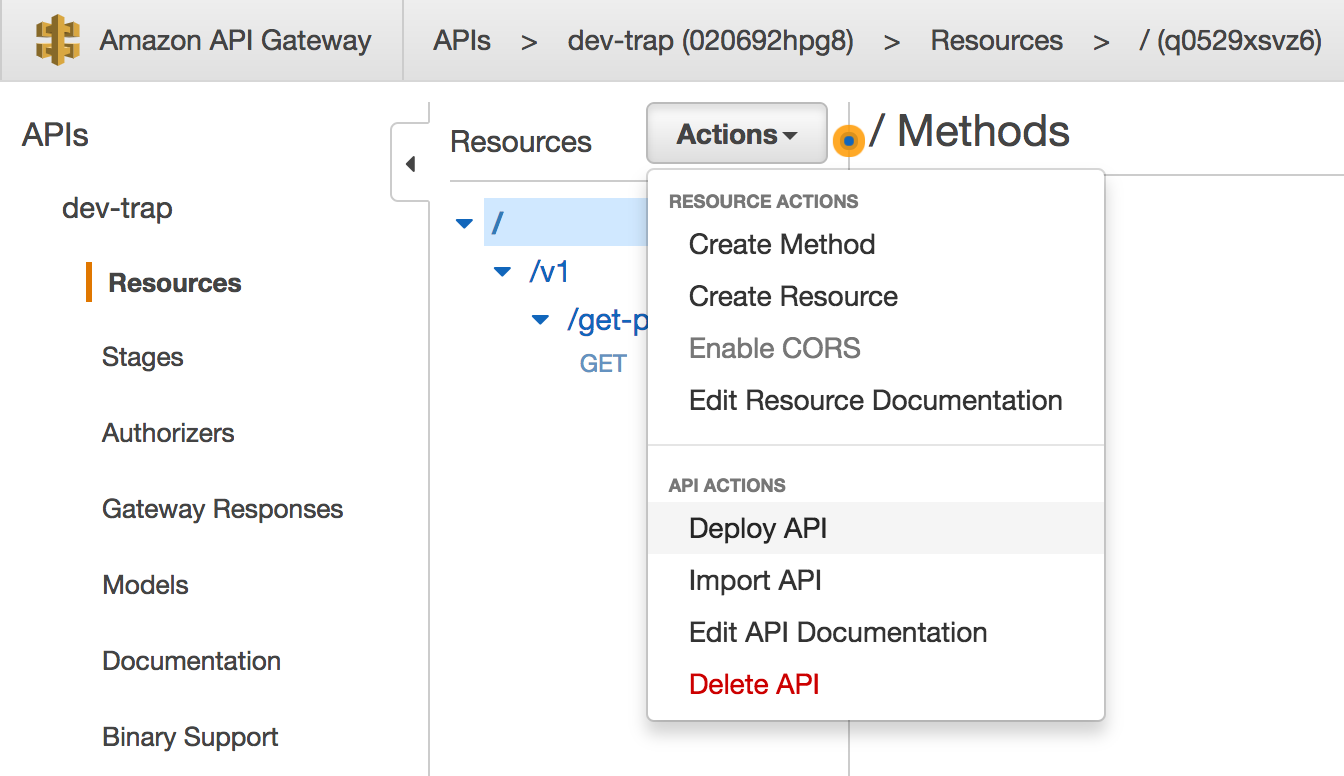 0x4d31/honeylambda
honeyλ - AWS Lambda와 Amazon API Gateway 위에서 자동으로 가짜 HTTP 엔드포인트(즉, URL 허니토큰)를 생성하고 모니터링하도록 설계된 간단한 서버리스 애플리케이션입니다.