

IMSIsting
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
iot-securitypayload-generationvulnerability-analysis+8
1
 pennacle-security/summit
오픈소스 웹 보안 테스트 플랫폼: 프록시, 스캐너, 퍼저를 하나의 CLI로 제공. Pennacle Security 제작.
 gach0ng/agentstalker
LLM 에이전트를 위한 엔드투엔드 보안 감사 프레임워크: 정적 AST 및 테인트 모델링, 공격 합성, Docker 샌드박스 재현, MCP 감사를 포함한 결정론적 판정 보고.
 tegal1337/pocketpentester
오프라인 우선 Android 공격 보안 툴킷으로, 정찰, 포트 스캐닝, 서브도메인 열거, SQLi/XSS/JWT 익스플로잇, 페이로드 생성, 해시 분석을 위한 21개 모듈을 제공합니다.
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 vmoranv/jshookmcp
AI 에이전트를 위한 검색 우선, 프로필 인식 리버스 엔지니어링 워크스페이스 — 하나의 MCP 서버에서 36개 도메인에 걸친 735개 도구.
 greatscottgadgets/facedancer
Python으로 자체 USB 장치를 구현하세요. Cynthion 또는 GreatFET와 같은 하드웨어 주변기기에서 지원됩니다.
 vighnesh91/-logicsentry-ai
소스 코드를 파싱하고 HAR 트래픽을 재생하여 비즈니스 로직 결함, BOLA, 경쟁 조건, 권한 문제를 로컬 LLM 트리아지로 탐지하는 오프라인 SAST/DAST 트리아지 엔진.
 google/kernel-research
Linux 커널 익스플로잇 툴킷으로, 익스플로잇 구축 라이브러리, ROP 체인 및 스택 피벗 생성기, 커널 이미지 러너, 그리고 커널 익스플로잇 개발을 위한 타깃 데이터베이스를 제공합니다.
 icicle-emu/icicle-python
Icicle 에뮬레이터를 위한 Python 바인딩으로, x64 및 ARM64 타겟 전반에서 그레이박스 펌웨어 퍼징, 바이너리 에뮬레이션, 리버스 엔지니어링 워크플로를 가능하게 합니다.
 googleprojectzero/maccconc
KCOV 트레이스를 사용하여 Linux 커널 경쟁 조건을 탐구하기 위한 툴킷: 동시 실행 및 메모리 접근을 위한 GUI 및 터미널 뷰어, 그리고 자동 A-B-A 순서 테스트를 제공합니다.
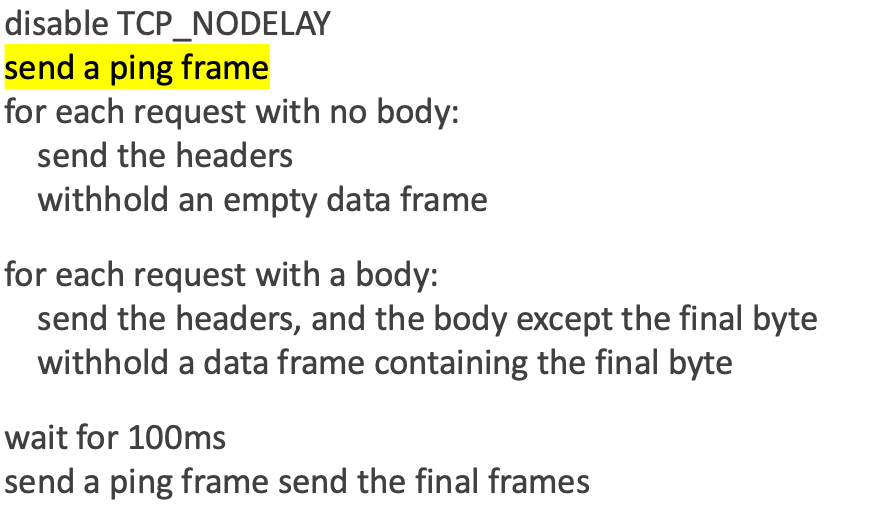 nxenon/h2spacex
HTTP/2 마지막 프레임 동기화(일명 단일 패킷 공격) Scapy 기반 저수준 라이브러리/도구 + 타이밍 공격 익스플로잇
 albinowax/activescanplusplus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 표현식 언어 인젝션, shellshock 및 기타 웹 취약점에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
 praetorian-inc/caeruleus
Linux/BlueZ에서 Bluetooth Low Energy 보안 테스트를 위한 단일 Go 바이너리: 스캔, GATT 열거, 읽기/쓰기/알림, characteristic 퍼징, JSON 출력으로 구조화된 평가 실행.
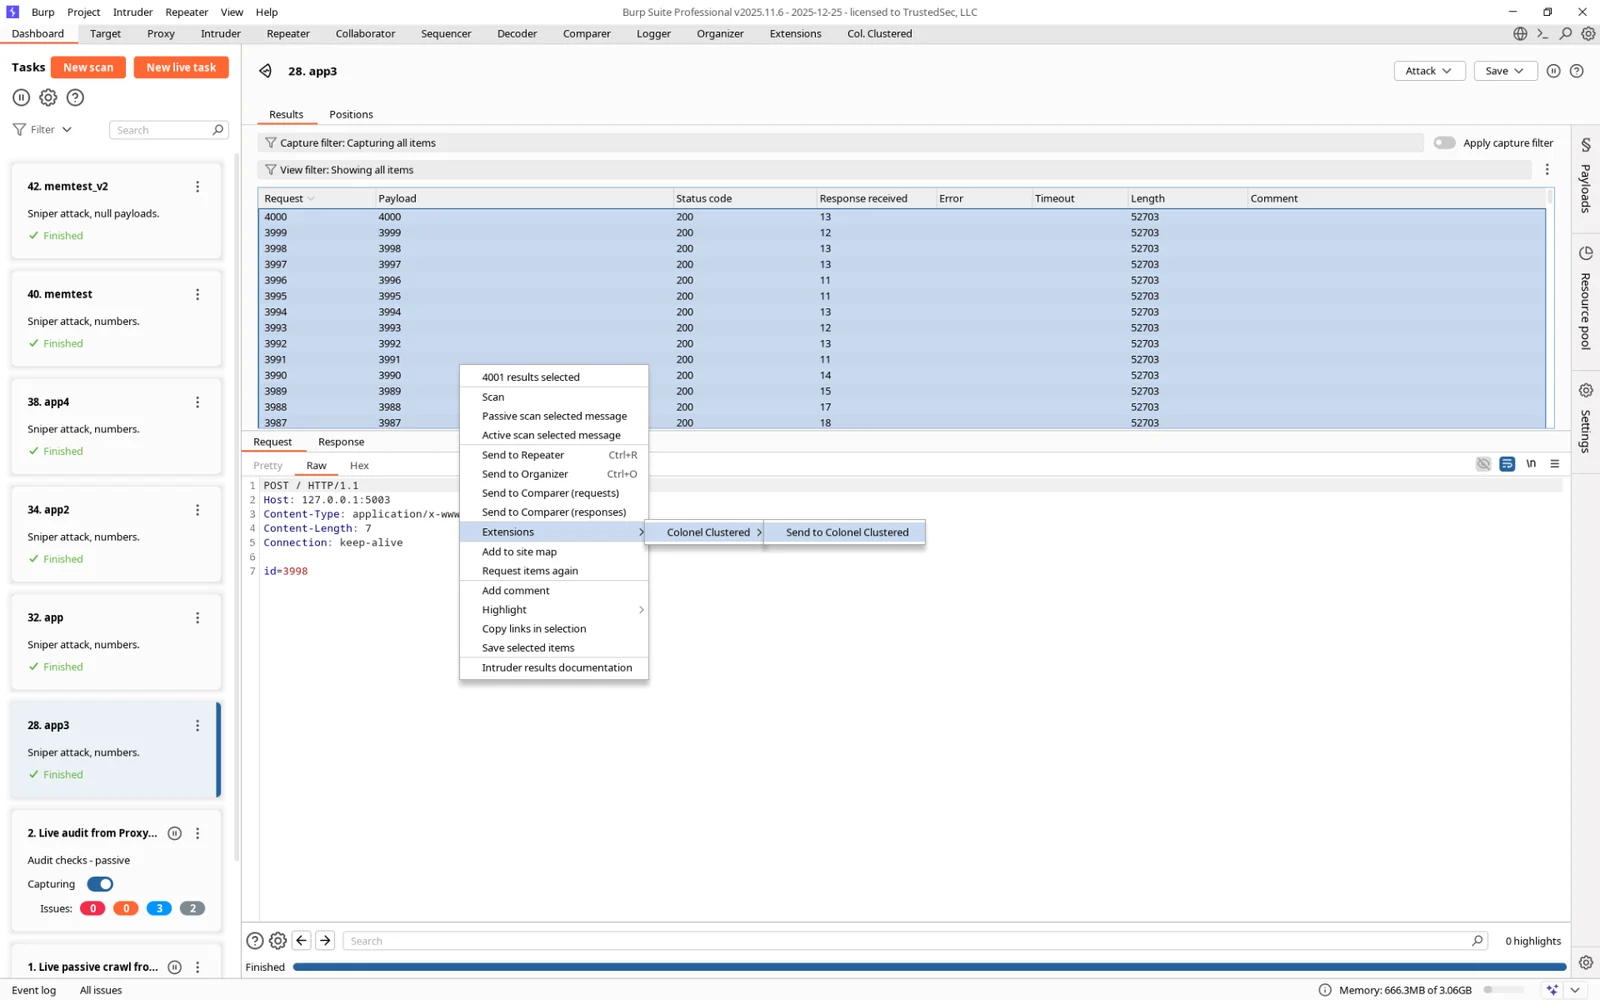 hoodoer/colonelclustered
서버 응답의 실제 내용을 기반으로, 예를 들어 Intruder 실행에서 나온 응답에 대해 텍스트 클러스터링을 수행하여 이상치/그룹을 식별하는 Java Burp 플러그인입니다.
 d0ge/websocketturbointruder
WebSocket 메시지를 사용자 정의 Python 코드로 퍼징하기 위한 Burp Suite 확장으로, 여러 엔진, HTTP 미들웨어 라우팅, 응답 분석을 지원합니다.
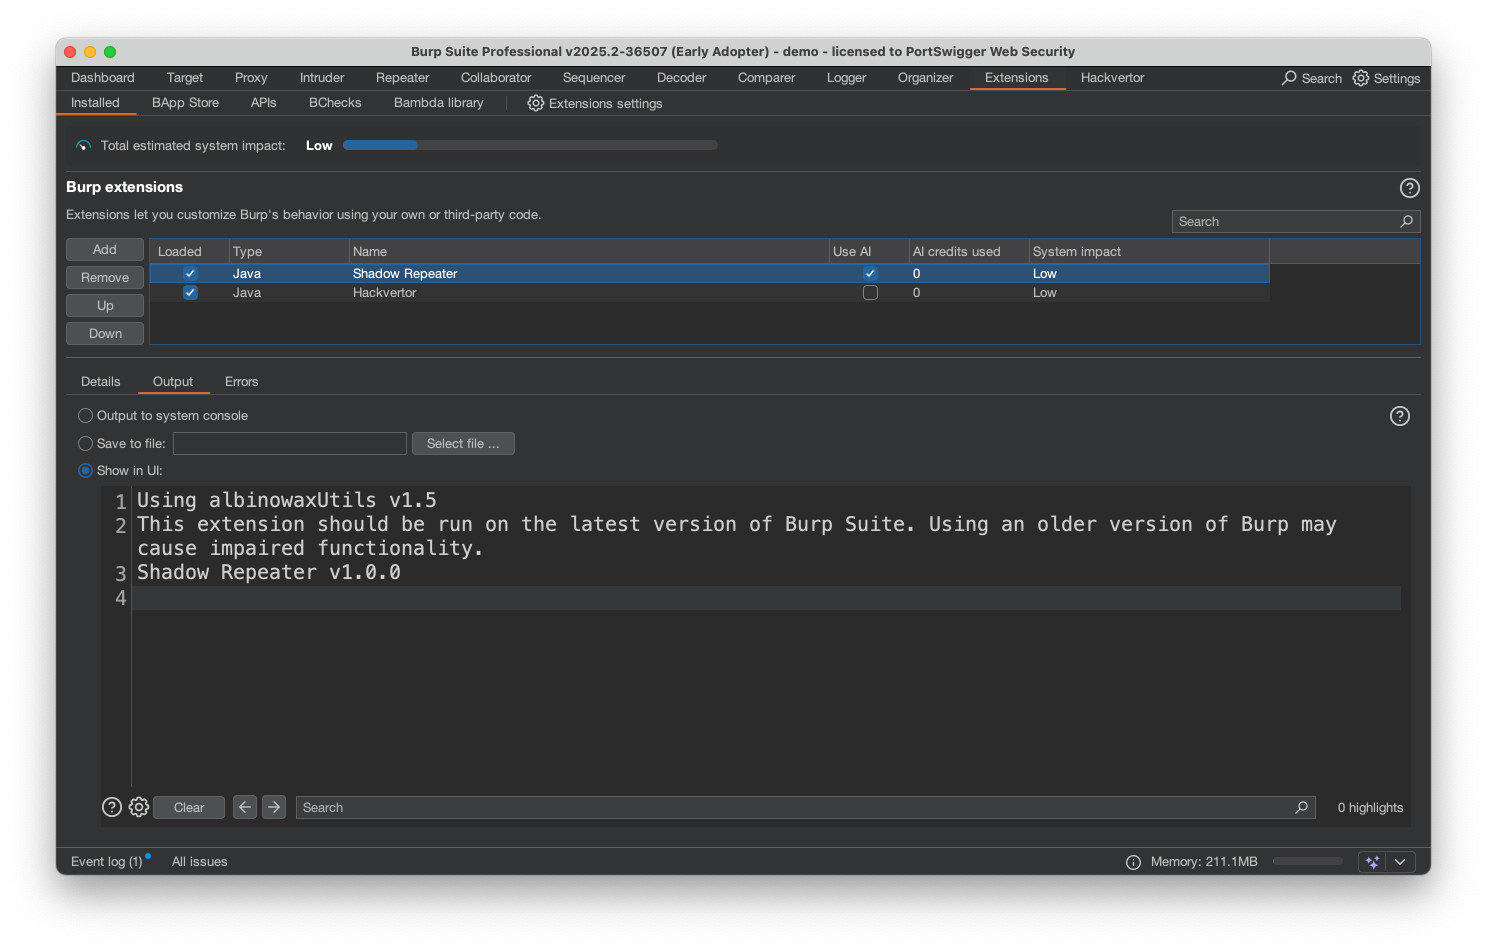 hackvertor/shadow-repeater
Burp Suite Repeater 확장으로, 페이로드를 자동으로 변형하고 응답을 분석하여 경로 순회, SQL 인젝션, XSS 및 기타 웹 취약점을 발견합니다.
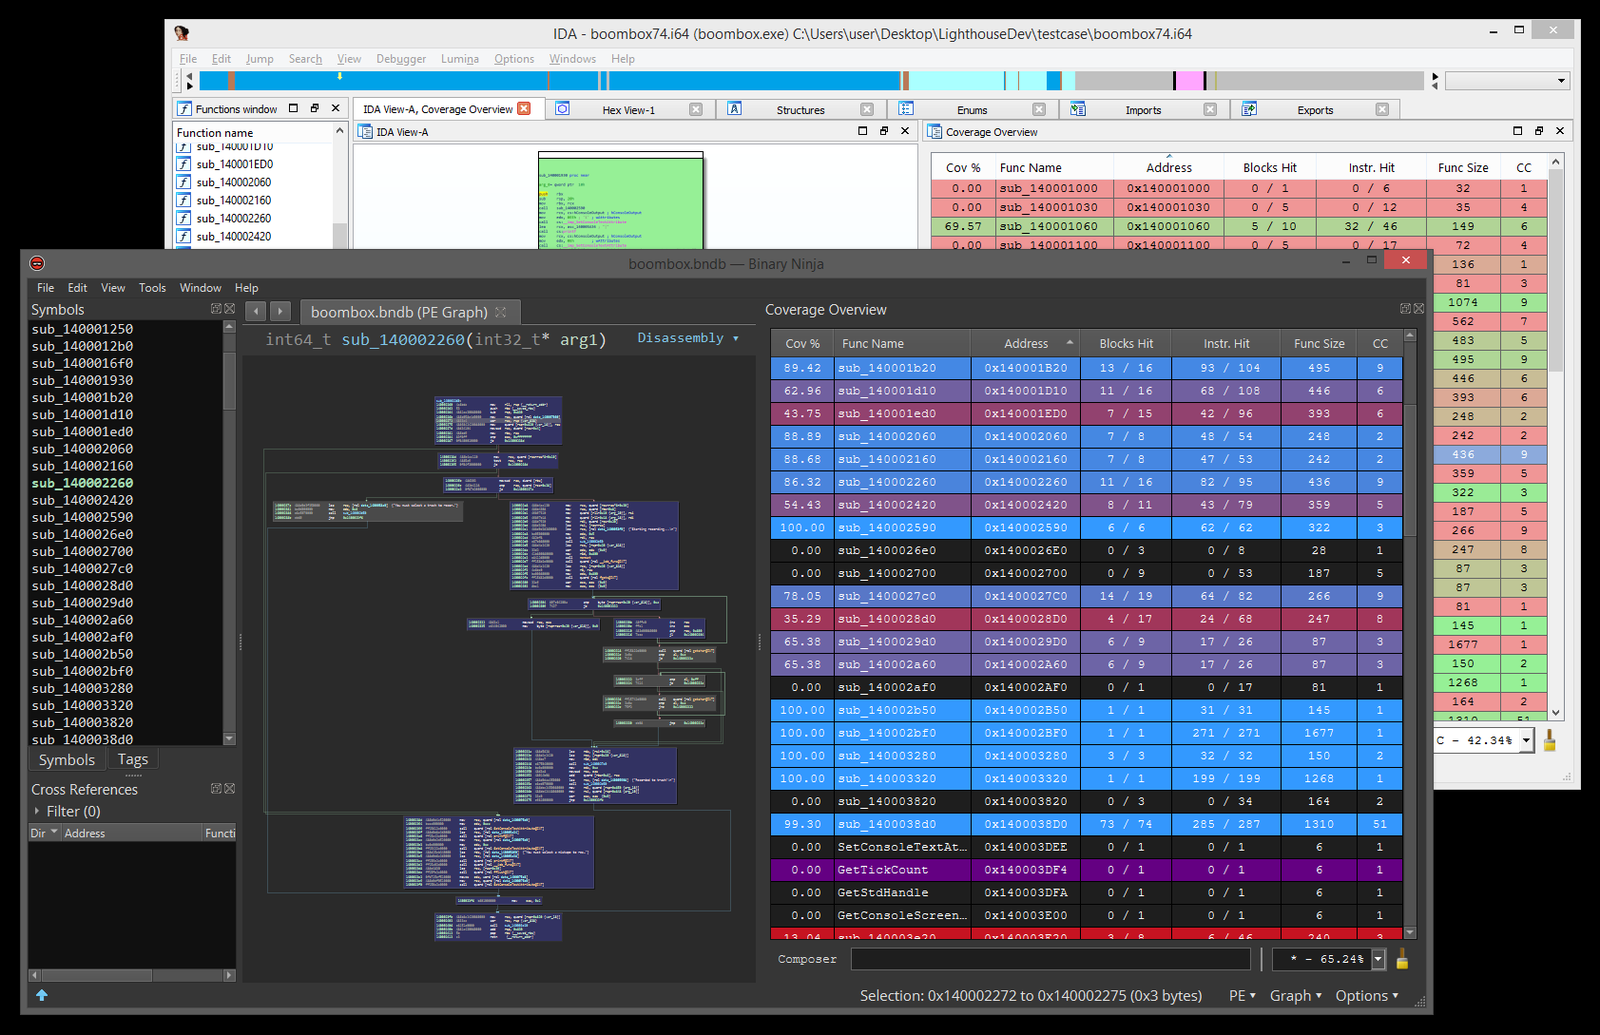 gaasedelen/lighthouse
리버스 엔지니어를 위한 커버리지 탐색기