

OshoosiClaw
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
defensive-toolsnetwork-securitymalware-analysis+8
oyesanyf/oshoosiclawAutonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 gmh5225/maldec-edr
Unix 엔드포인트 탐지 및 대응 솔루션으로, 커널 수준 메커니즘을 사용하여 실시간으로 이상 징후와 악성코드 공격을 탐지합니다.
 nawaralseelawi/pvbrf-id
비밀 공유, Merkle 감사 및 Pedersen 커밋을 사용하는 사설·검증 가능·비잔틴 견고 연합 침입 탐지 프로토콜을 위한 시뮬레이션 코드 및 결과.
 perplexityai/numbat
엔드포인트에서의 AI 에이전트 활동에 대한 가시성, 온디바이스 탐지, 선택적 사전 차단, 포렌식 재구성을 제공합니다.
 cognis-digital/c2detect
C2 서버 핑거프린터 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Wazuh SIEM/XDR 홈 랩 실습: OVA 배포, 에이전트 등록, 파일 무결성 모니터링, VirusTotal 악성코드 탐지, MITRE ATT&CK 위협 헌팅을 다룹니다.
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 trustedsec/artillery
Linux 및 Windows 시스템을 여러 호스트 및 네트워크 방어·탐지 기법으로 보호하는 오픈소스 블루팀 도구입니다.
 g0dse11/detecttrace
보안 탐지를 처음부터 끝까지 추적하고 최초로 실패한 단계를 식별하는 오픈소스 탐지 엔지니어링 도구입니다.
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 rbidou/pyrasp
Python 웹 서버, 서버리스 함수 및 MCP 서버를 위한 런타임 애플리케이션 자기 방어로, 시그니처 없이 공격, 프롬프트 인젝션 및 데이터 유출을 탐지합니다.
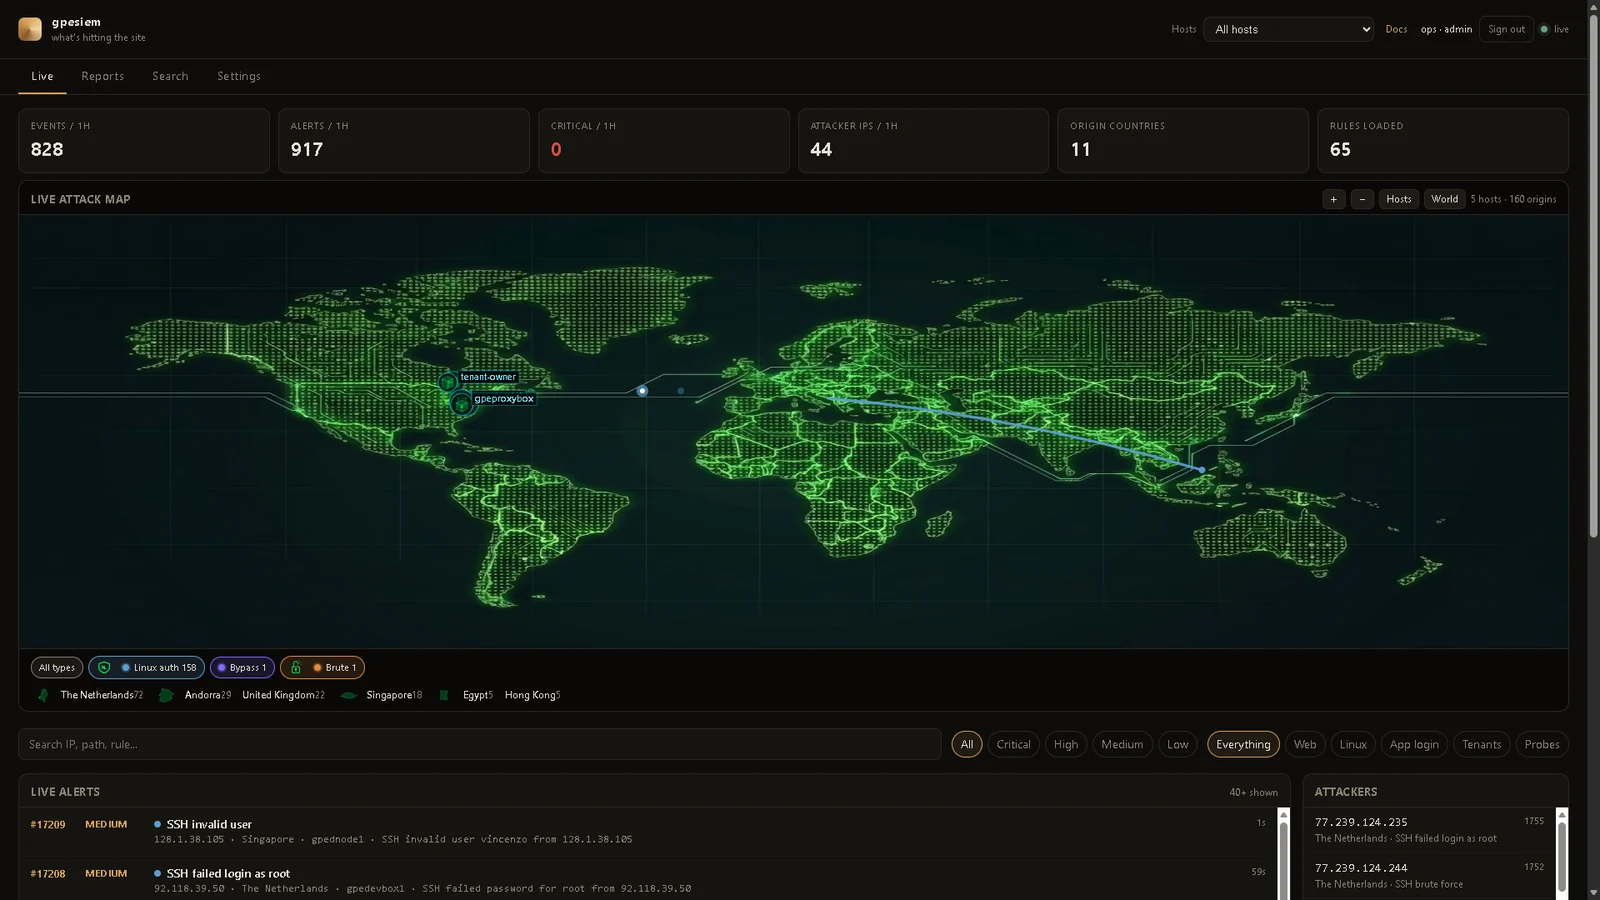 gopasteverything/gpewebdefender
경량 웹 공격 모니터. Go 바이너리 하나 + SQLite. OSSEC도, WAF도 아니다.
 ndaal_open_source/ndaal_public_auditd
14,956개의 MITRE ATT&CK 매핑 규칙, Ansible 배포 역할, 보안 모니터링 및 규정 준수 감사를 위한 lint/test 도구를 갖춘 모범 사례 Linux Auditd 규칙 세트입니다.
 liuz233/harde
HARDE를 위한 연구 코드로, 에이전트 안전성 벤치마크 전반에서 런타임 위험 탐지 및 실행 제어를 위해 구성 요소를 탐침하고 적응적으로 최적화하는 에이전트 하네스입니다.
 microlaser/dns_watchdog_windows2
Windows DNS 트래픽을 pktmon을 통해 모니터링하여 포이즈닝, 스푸핑, 악성 리졸버 응답, 게이트웨이 MAC 변경을 탐지하고 경고를 기록하는 PowerShell 스크립트입니다.
 haidang-infosec/phantom-grid
eBPF 기반 능동 방어 시스템으로, Linux 서버를 기만형 허니팟으로 전환합니다. 투명 트래픽 리다이렉션, OS 핑거프린트 스푸핑, 커널 수준 DLP, Zero Trust SSH 접근(SPA)을 제공합니다.
 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 pushkarreddyy/radioguard
Android용 제로 트러스트 셀룰러 방어 서브 서비스 (IMSI-Catcher, 2G SMS Blaster, 4G aLTEr 탐지 및 안전한 라우팅)