 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)에 대한 읽기 전용 검사기: 빌드, CVE 사전 조건 및 업그레이드 위험을 검증하고, 침해 여부에 대한 공개 IoC를 전수 조사합니다.

Citrix NetScaler ADC / NetScaler Gateway 보안 공지 CTX697096(CVE-2026-88771부터 CVE-2026-88778까지 포함), CTX697174(CVE-2026-88779, SAML 크래시 공격 포함), CTX697191(CVE-2026-107406, SAML, 원격 코드 실행 포함), CTX697263(PHP CVE-2026-109618 / CVE-2026-109619, "php2shell", 관리 GUI 포함), 그리고 CTX697305(2026년 11월 12일 공개된 28개 CVE 포함)를 위한 읽기 전용 사전 조건 및 노출 검사기입니다.
라이선스를 쉬운 말로 설명하면: 누구나 무료로 사용할 수 있습니다. 실행하고, 수정하고, 공유하고, 회사나 고객의 사고 대응에 사용하세요. 유일하게 허용되지 않는 것은 이 코드를 사용해 경쟁 도구를 만드는 것입니다. 질문이나 기타 필요 사항은 [email protected]으로 연락하세요.
⚠️ CVE-2026-88771 및 CVE-2026-88772는 실제 환경에서 악용되고 있으며 CISA KEV 카탈로그에 등재되어 있습니다. 지금 업그레이드하고, 인터넷에 노출된 어플라이언스는 침해된 것으로 가정하세요.
🚨 신규 – CTX697305 (11월 12일): 28개 CVE, 심각, 모든 NetScaler 영향. 14.1-73.58, 13.1-64.39, 14.1-73.58 FIPS 또는 13.1-37.293 FIPS/NDcPP를 설치하세요. CTX697305는 28개의 메모리 안전성 결함(CVSS 최대 9.5)을 수정합니다. CVE-2026-120868(패킷 처리, 9.3)은 기본 구성의 모든 배포에 적용되며, CVE-2026-107412(9.5)는 모든 Gateway 및 AAA vserver에 적용됩니다. 이 공지에는 우회 방법이 없으며 지금까지 악용 사례도 없습니다. 수정된 빌드에는 이전의 모든 수정 사항(CTX697096, CVE-2026-88779, CVE-2026-107406, php2shell)도 포함되어 있으므로, 설치해야 할 빌드는 이 하나입니다. 검사기 v1.19는 사용 중인 빌드를 이들과 비교하여 검사하고, 구성이 28개 CVE 사전 조건 중 어느 것을 충족하는지 보여주며, 수정 버전 미만의 빌드에서는 VULNERABLE(종료 코드 2)을 반환합니다.
php2shell이 수정되었습니다 (10월 27일): 14.1-73.49, 13.1-64.32, 14.1-73.49 FIPS 또는 13.1-37.286 FIPS/NDcPP를 설치하세요. Citrix가 수정된 빌드와 함께 CTX697263을 업데이트했습니다. 이 빌드에는 CTX697096, CVE-2026-88779 및 CVE-2026-107406 수정 사항도 포함되어 있습니다. 검사기 v1.18은 사용 중인 빌드를 이들과 비교하여 검사합니다. 수정 사항이 없는 빌드에서 관리 GUI가 모든 소스에 개방되어 있거나(또는 로드 밸런싱 vserver에 의해 전달되는 경우) 이제 VULNERABLE(종료 코드 2)이며, 제한된 GUI는
[CHECK]입니다.
php2shell (10월 21일): PHP CVE-2026-109618 및 CVE-2026-109619가 NetScaler 관리 GUI에 도달합니다. PHP 자체의 사전 인증 원격 코드 실행 결함 두 개(각각 CVSS 9.2)로, 10월 17일부터 악용되고 있습니다. NetScaler의 관리 GUI는 NSIP, 관리 액세스가 활성화된 모든 SNIP, 그리고 클러스터 IP에서 PHP를 실행합니다. Gateway와 AAA는 영향을 받지 않습니다. Citrix에 따르면 위의 수정된 빌드 미만의 모든 지원 빌드가 영향을 받으며, NetScaler Console과 SVM은 영향을 받지 않습니다. 업그레이드하기 전까지는 ACL을 사용하여 GUI 및 API 액세스를 관리 호스트로 제한하세요(CTX228148). 검사기 v1.17은 어플라이언스의 PHP에 수정 사항이 있는지, 관리 GUI가 제한되어 있는지, 그리고 로그에서 추적 단서를 보여줍니다. 배경: Remko Weijnen의 펌웨어 분석.
CVE-2026-107406 (10월 8일): 심각한 SAML 취약점, 원격 코드 실행, 다시 업그레이드해야 합니다. CTX697191, CVSS 9.5: 원격 코드 실행 또는 서비스 거부로 이어지는 SAML 메모리 오버플로입니다. CTX697096 및 CVE-2026-88779에 대해 이미 수정된 빌드(14.1-73.37
73.41, 13.1-64.2364.28, 14.1-FIPS 73.3773.41, 13.1-FIPS/NDcPP 37.27937.282)에서는 어플라이언스가 SAML IdP일 때(add authentication samlIdPProfile) 영향을 받습니다. 이전 빌드에서는 SAML SP 또는 IdP일 때 영향을 받습니다. 14.1-73.46, 13.1-64.29, 14.1-73.46 FIPS 및 13.1-37.283 FIPS/NDcPP에서 수정되었습니다. 이 보안 공지에는 우회 방법이 나와 있지 않습니다. NetScaler를 사용하는 Secure Private Access 하이브리드 배포도 영향을 받습니다. 검사기 v1.16은 사용자의 빌드와 SAML 구성을 이 버전들과 대조하여 확인합니다.
CVE-2026-88779 (10월 3일): SAML 공격에 이제 수정 사항이 있으며, SAML 어플라이언스는 다시 업그레이드해야 합니다. 10월 2일 이후 패치된 NetScaler를 중단시키는 조작된 SAML 요청은 CVE-2026-88779입니다(CTX697174, CVSS 8.7, 표적 공격; 10월 4일부터 CISA의 알려진 악용 취약점 목록에 포함, 미국 연방 기한 10월 7일). 구성에
add authentication samlAction또는add authentication samlIdPProfile이 있으면 영향을 받습니다. 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS 및 13.1-37.282 FIPS/NDcPP에서 수정되었으므로, CTX697096을 위해 이미 업그레이드한 어플라이언스도 다시 업그레이드해야 합니다. 그때까지 Citrix는 NetScaler Console을 통한 Global Deny List 시그니처 또는 Citrix Support의 responder 정책을 제공합니다. 검사기 v1.15는 사용자의 빌드를 이 버전들과 대조하여 확인하고, SAML 완화 정책이 모든 Gateway/AAA vserver를 포괄하는지 표시하며, 10월 2일부터 CVE-2026-88779 수정 전까지의 주입 시도를 "실행되었을 수 있음"으로 보고합니다.
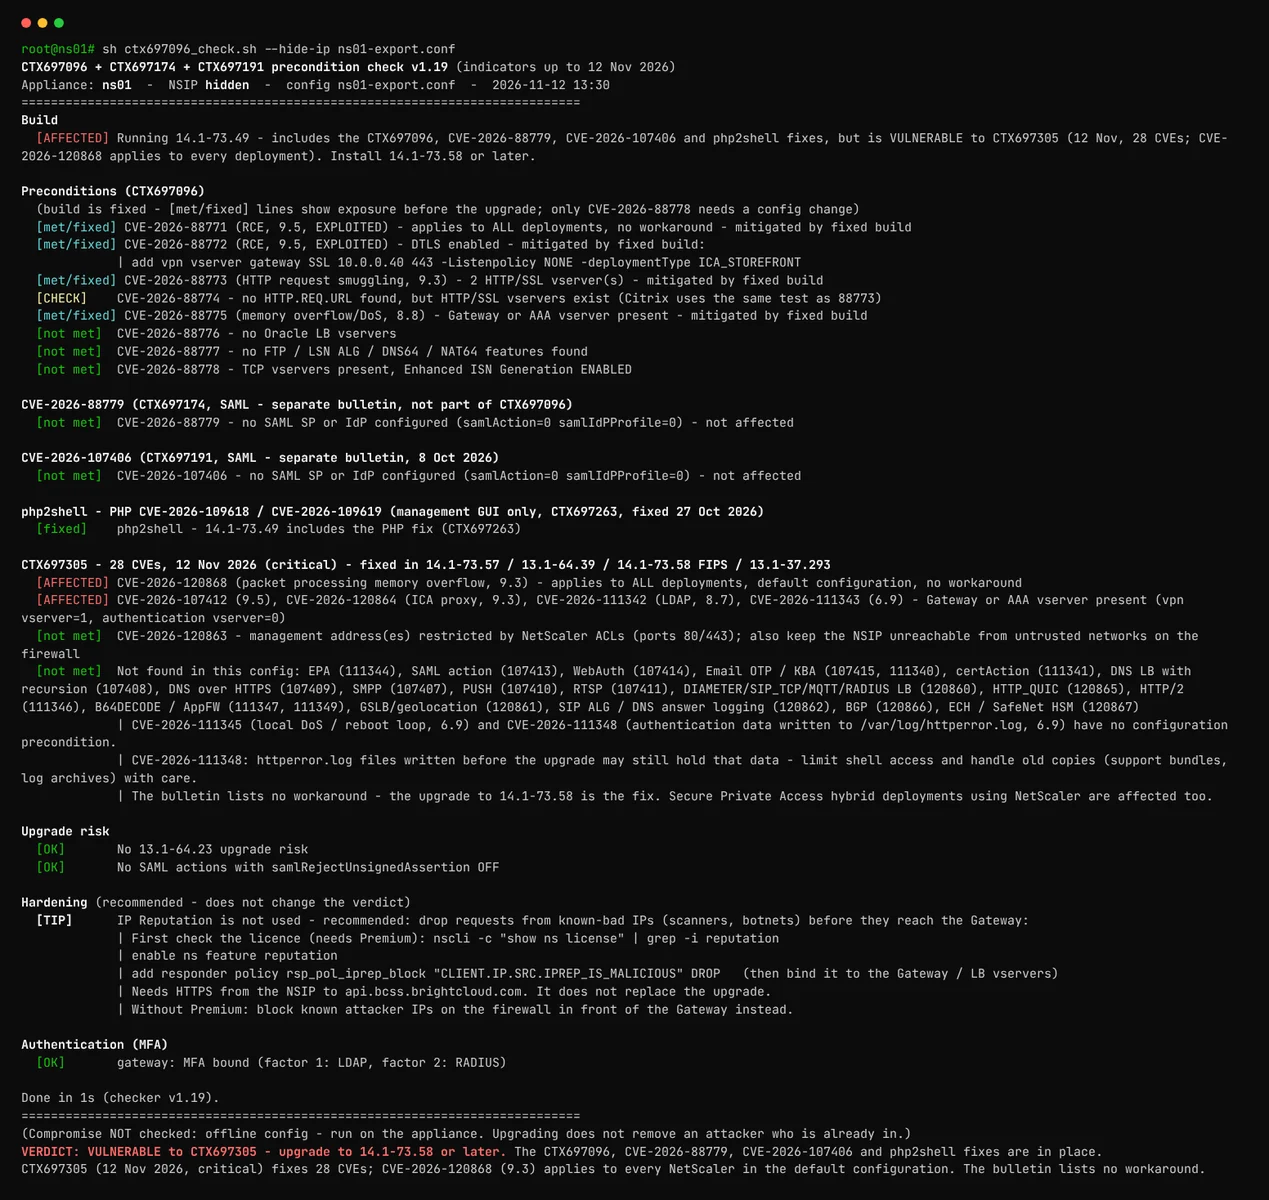
수정된 랩 어플라이언스에서의 깨끗한 실행 결과, 축약됨("..."). 명령은 사용법에 있으며, 다른 결과의 예시 출력은 예시 출력에 있습니다.
❤️ 새 소식: 이제 이 프로젝트를 후원할 수 있습니다. 검사기는 무료이며 계속 무료로 유지됩니다 – 시간을 절약해 주었다면 자발적인 기부를 환영합니다.
각 NetScaler에 대해 네 가지 질문에 답합니다:
배경, 타임라인 및 단계별 해결 방법은 함께 제공되는 블로그 게시물을 참조하십시오: CVE-2026-88771부터 CVE-2026-88778까지 – 알아야 할 사항과 NetScaler 수정 방법.
의존성이 없는 단일 POSIX 셸 스크립트입니다. 어플라이언스 자체에서 또는 모든 Linux, macOS 또는 WSL 머신에서 내보낸 ns.conf에 대해 실행됩니다.
스크립트는 두 가지 작업을 수행하며, 어플라이언스에서는 둘 다 기본적으로 실행됩니다(v1.15부터): 수정 확인(노출 및 수정 상태: 빌드, CVE 사전 조건, 파티션, 업그레이드 위험; 내보낸 구성에서도 작동)과 IoC 스윕(침해 여부, 어플라이언스 전용). --no-ioc는 수정 확인만 실행합니다. IoC 스윕은 지금까지 공개된 CVE-2026-88771 및 CVE-2026-88772의 모든 공개 침해 지표를 확인하며, 출처는 Mandiant/GTIG, Unit 42, Arctic Wolf, watchTowr, CERT-EU, GreyNoise, Beazley Security, Elastic, PitScaler.com 및 그 출처, 그리고 기타 여러 곳입니다(아래 크레딧 참조).
공식 Citrix IoC 스캔과 함께 사용하세요. 대신 사용하지 마세요.
- 공식 IoC는 NetScaler Console(Security Advisory, 그다음 Indicators of Compromise) 또는 Citrix Support를 통해서만 제공됩니다. 일부 흔적은 메모리에만 존재할 수 있으므로, 업그레이드나 재부팅 전에 먼저 해당 스캔을 실행하세요.
- 이 스크립트는 공개된 지표만 알고 있습니다. 깨끗한 결과는 아직 박스에 남아 있는 파일과 로그에서 그러한 지표가 발견되지 않았다는 뜻입니다. 어플라이언스가 한 번도 침해된 적이 없다는 것을 증명하지는 않습니다. 로그 보존 설정 줄을 확인하여 어디까지 거슬러 올라가는지 보세요.
- HA 쌍에서는 두 노드 모두에서 실행하세요. HA 파일 동기화는 웹셸을 피어로 복사합니다.
맥락: 깨끗한 결과는 얼마나 신뢰할 수 있나요?
installns가 /flash로 복사하는 커널(ns-<build>.gz)과 설치 후 첫 부팅(/var/nsinstall/installns_state_post_reboot)에서 가져옵니다. 모든 공격 라인은 이 시점 이전 또는 이후로 태그가 지정되며, 출력에는 날짜의 출처가 표시됩니다. 취약한 빌드에서는 노출이 시작된 시점을, 또는 더 새로운 빌드가 설치되었지만 아직 실행되지 않았음을 보여줍니다. 필요하면 --fixdate로 재정의할 수 있습니다.ns.log, notice.log, httpaccess-vpn.log). 7일 미만 보존 시 경고하는데, 로그 기반 확인은 그 이전까지 볼 수 없기 때문입니다.






