

DFIRHub
 lascc/dfirhub
아티팩트 경로를 검색하고, 수집 스크립트를 빌드하고, Sigma 규칙을 변환합니다. 모두 한곳에서.
forensicsinformation-gatheringdigital-forensics+4
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 szzxli/soc-home-lab
실습형 사이버보안 랩: AWS 기반 미니 SOC, CloudTrail IOC 분석기, 피싱 분석 랩, ELF 바이너리 트리아지, SOC 에이전트 역량
 owasp/piihunter
PostgreSQL 데이터베이스와 Jira 이슈에서 정규식, NER/ML, 선택적 자체 호스팅 LLM 탐지를 사용하여 PII를 스캔하며, 마스킹된 보고서와 감사 로깅을 제공합니다.
 gmh5225/maldec-edr
Unix 엔드포인트 탐지 및 대응 솔루션으로, 커널 수준 메커니즘을 사용하여 실시간으로 이상 징후와 악성코드 공격을 탐지합니다.
 rorywag/hayabusa-bulk-runner
KAPE 컬렉션 폴더 전체에 걸쳐 호스트당 한 번씩 Hayabusa를 대량 실행하고, 호스트별 보고서와 호스트 간 트리아지 대시보드를 생성합니다
 perplexityai/numbat
엔드포인트에서의 AI 에이전트 활동에 대한 가시성, 온디바이스 탐지, 선택적 사전 차단, 포렌식 재구성을 제공합니다.
 cognis-digital/c2detect
C2 서버 핑거프린터 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Wazuh SIEM/XDR 홈 랩 실습: OVA 배포, 에이전트 등록, 파일 무결성 모니터링, VirusTotal 악성코드 탐지, MITRE ATT&CK 위협 헌팅을 다룹니다.
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 gmh5225/llm-guard-service
프롬프트 인젝션, 탈옥 공격, 유해 콘텐츠로부터 AI 서비스와 상호작용할 때 보호 기능을 제공하는 서비스입니다.
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 vighnesh91/cloudgarrison
오프라인 브라우저 기반 멀티클라우드 보안 태세 워크벤치로, WebAssembly를 통해 로컬에서 공격 경로를 시뮬레이션하고, IaC 규정 준수를 감사하며, ID 그래프를 분석하고, 감사 로그를 매핑합니다.
 clausing/scripts
디지털 포렌식, 사고 대응, 네트워크 분석을 위한 Python 및 Perl 스크립트 모음으로, 해시 시그니처 도구와 패킷 grep 유틸리티를 포함합니다.
 trustedsec/artillery
Linux 및 Windows 시스템을 여러 호스트 및 네트워크 방어·탐지 기법으로 보호하는 오픈소스 블루팀 도구입니다.
 g0dse11/detecttrace
보안 탐지를 처음부터 끝까지 추적하고 최초로 실패한 단계를 식별하는 오픈소스 탐지 엔지니어링 도구입니다.
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
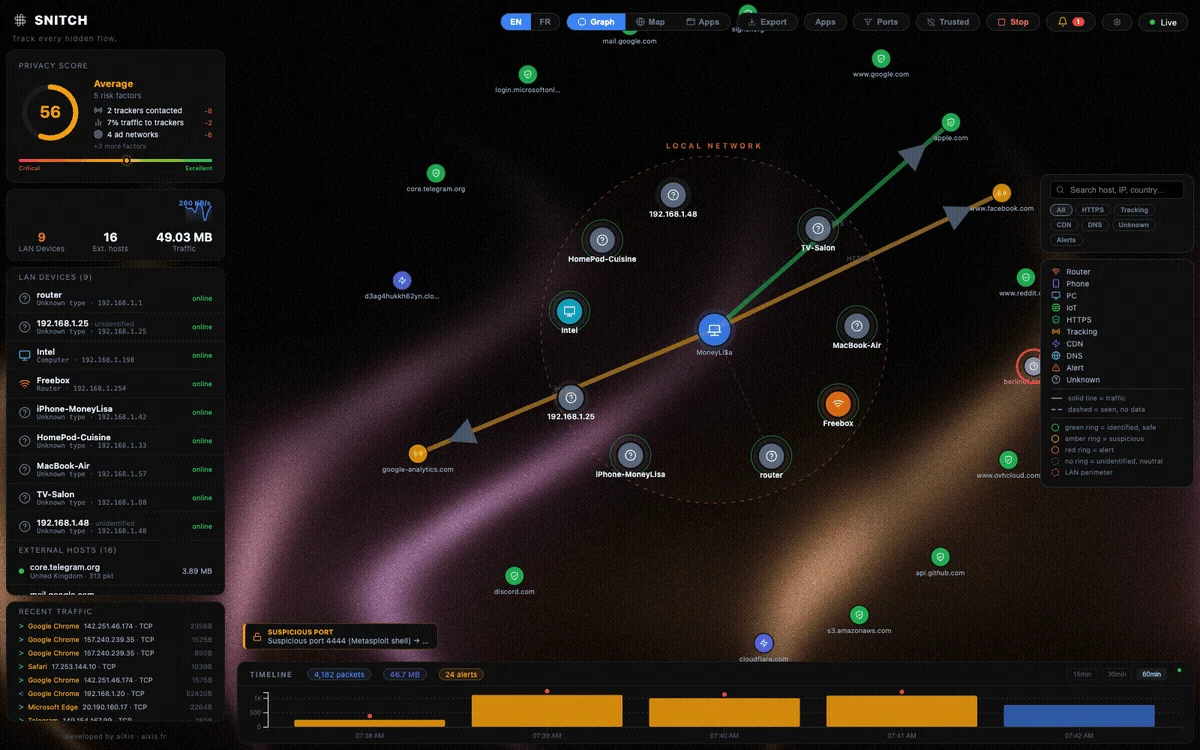 aixisstudio/snitch
실시간 네트워크 트래픽 시각화 도구 — 컴퓨터가 만드는 모든 연결을 확인하세요. 프라이버시 우선, 100% 로컬. / 실시간 네트워크 트래픽 시각화 도구, 100% 로컬.