

MCP-God-Mode
 gmh5225/mcp-god-mode
모든 걸 다 해주길 바란 적 있나요? 단일 MCP 서버에서 148개의 강력한 Infosec/Admin 도구를 제공합니다.
packet-sniffing-analysisport-scanningrfid-nfc-tools+9
1
gmh5225/mcp-god-mode모든 걸 다 해주길 바란 적 있나요? 단일 MCP 서버에서 148개의 강력한 Infosec/Admin 도구를 제공합니다.
 yslxotwod/wifisting
GTK4 무선 보안 툴킷으로, Wi-Fi, Bluetooth, RF, Zigbee, NFC 및 라우터 측 공격을 위한 57개의 독립 실행형 셸 모듈과 MITM, 정찰, 캡처 분석 및 킬체인 자동화를 제공합니다.
 roostercoopllc/flipper-mcp
Flipper Zero를 위한 AI 기반 MCP 서버. Claude 또는 모든 MCP 클라이언트를 사용하여 WiFi를 통해 SubGHz, NFC, RFID, IR, BLE, GPIO 등을 제어합니다.
 electroniccats/catsniffer-firmware
CatSniffer용 펌웨어 저장소로, BLE, Zigbee, Sub-1 GHz 등을 지원하는 다중 프로토콜 IoT 보안 연구 보드이며, CC1352 및 RP2040 마이크로컨트롤러용 버전별 빌드를 제공합니다.
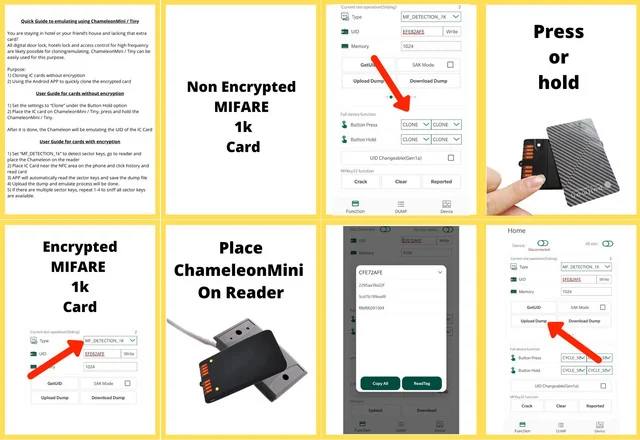 rfidresearchgroup/chameleonmini
비접촉식 스마트카드 에뮬레이션 및 복제, 태그 읽기, RF 트래픽 스니핑, Mifare 액세스 키 복구를 위한 휴대용 NFC/RFID 보안 도구.
 nfc-tools/milazycracker
Mifare Classic Plus - SCL3711 LibNFC USB 리더용 Hardnested 공격 구현
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 nfc-tools/libfreefare
libnfc 기반의 NFC 카드 조작을 위한 편의 API
 nfc-tools/libnfc
플랫폼 독립적인 근거리 무선 통신(NFC) 라이브러리
 nfc-tools/mfoc
NFC/RFID 카드 보안 평가를 위해 알려진 기본 키 또는 사용자가 제공한 키를 사용하여 MIFARE Classic 인증 키를 복구하는 오프라인 nested attack 도구입니다.
 nfc-tools/mfcuk
DarkSide 및 nested-auth 공격을 사용해 MiFare Classic RFID 카드에서 암호화 키를 복구하여 NFC/RFID 시스템의 보안 테스트를 수행합니다.
 greatscottgadgets/ubertooth
오픈 하드웨어, 펌웨어, 그리고 무선 보안 작업을 위한 제한된 Classic BR 패킷 캡처를 갖춘 BLE 스니퍼 및 Bluetooth 실험 플랫폼
 ikarus23/mifareclassictool
MIFARE Classic RFID 태그를 읽기, 쓰기, 분석 등을 위한 Android NFC 앱입니다.
 rfidresearchgroup/chameleonultra
NRF52840 기반의 새로운 세대 chameleon은 카드 에뮬레이션 성능을 더욱 안정적으로 만듭니다. 또한 chameleon에 카드를 읽고, 쓰고, 복호화할 수 있는 기능을 부여했습니다.
 greatscottgadgets/hackrf
저비용 오픈소스 소프트웨어 정의 라디오 플랫폼으로, 1MHz~6GHz 범위의 RF 송신, 수신 및 신호 분석을 위한 하드웨어 설계와 펌웨어를 제공합니다.
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 darkflippers/unleashed-firmware
하드웨어 보안 테스트를 위한 Sub-GHz 라디오, NFC/RFID 에뮬레이션, 적외선 및 BadUSB 공격 기능을 지원하는 Flipper Zero용 커스텀 펌웨어.
 ghostesp-revival/ghostesp
ESP32를 위한 오픈소스 무선 연구 플랫폼입니다.