

PIIHunter
 owasp/piihunter
PostgreSQL 데이터베이스와 Jira 이슈에서 정규식, NER/ML, 선택적 자체 호스팅 LLM 탐지를 사용하여 PII를 스캔하며, 마스킹된 보고서와 감사 로깅을 제공합니다.
defensive-toolsvulnerability-analysisdata-exfiltration+6
 dev-sec/chef-mysql-hardening
This chef cookbook는 mysql에 대한 보안 구성을 제공합니다.
 moisei-dev/go-dbmigrate
Go 라이브러리 및 CLI로, PostgreSQL, MySQL, SQLite, Cassandra를 지원하며 업/다운 마이그레이션 워크플로우를 포함한 데이터베이스 스키마 마이그레이션 관리를 위한 도구입니다.
 trailofbits/cvedb
National Vulnerability Database에 직접 동기화되는 로컬 저장소를 사용하는 CVE 조회 라이브러리 및 유틸리티
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database
 trailofbits/not-going-anywhere
보안 교육, 취약점 발견 및 수정 실습을 위해 웹, gRPC 및 database/sql 결함을 노출하는 의도적으로 취약한 Golang 프로그램.
 cossacklabs/themis
사용하기 쉬운 데이터 보호용 암호화 프레임워크: 전방 비밀성을 갖춘 보안 메시징과 안전한 데이터 저장소. 14개 플랫폼에서 통합 API를 제공합니다.
 wapiti-scanner/wapiti
Python3로 작성된 웹 취약점 스캐너

 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 mthamil107/db_audit_research
자가 무력화 감사: 낮은 권한의 PostgreSQL 역할이 트리거 기반 감사자를 가역적으로 눈멀게 하고 귀속을 오염시키는 것을 보여주는 재현 가능한 랩(PG14/16) 및 방어 기법. 합성 데이터 사용, CVE-2018-1058 프리미티브 인용.
 0xblackash/cve-2026-72898
CVE-2026-72898
 boxed-dev/vibe-coding-security
AI 생성 앱(Lovable, v0, Bolt, Cursor)을 위한 출시 전 보안 체크리스트. Supabase RLS, 노출된 키, 프롬프트 인젝션을 다루는 69개 항목. CVE-2025-48757(170개 앱)과 Moltbook 유출(150만 개 API 토큰)의…
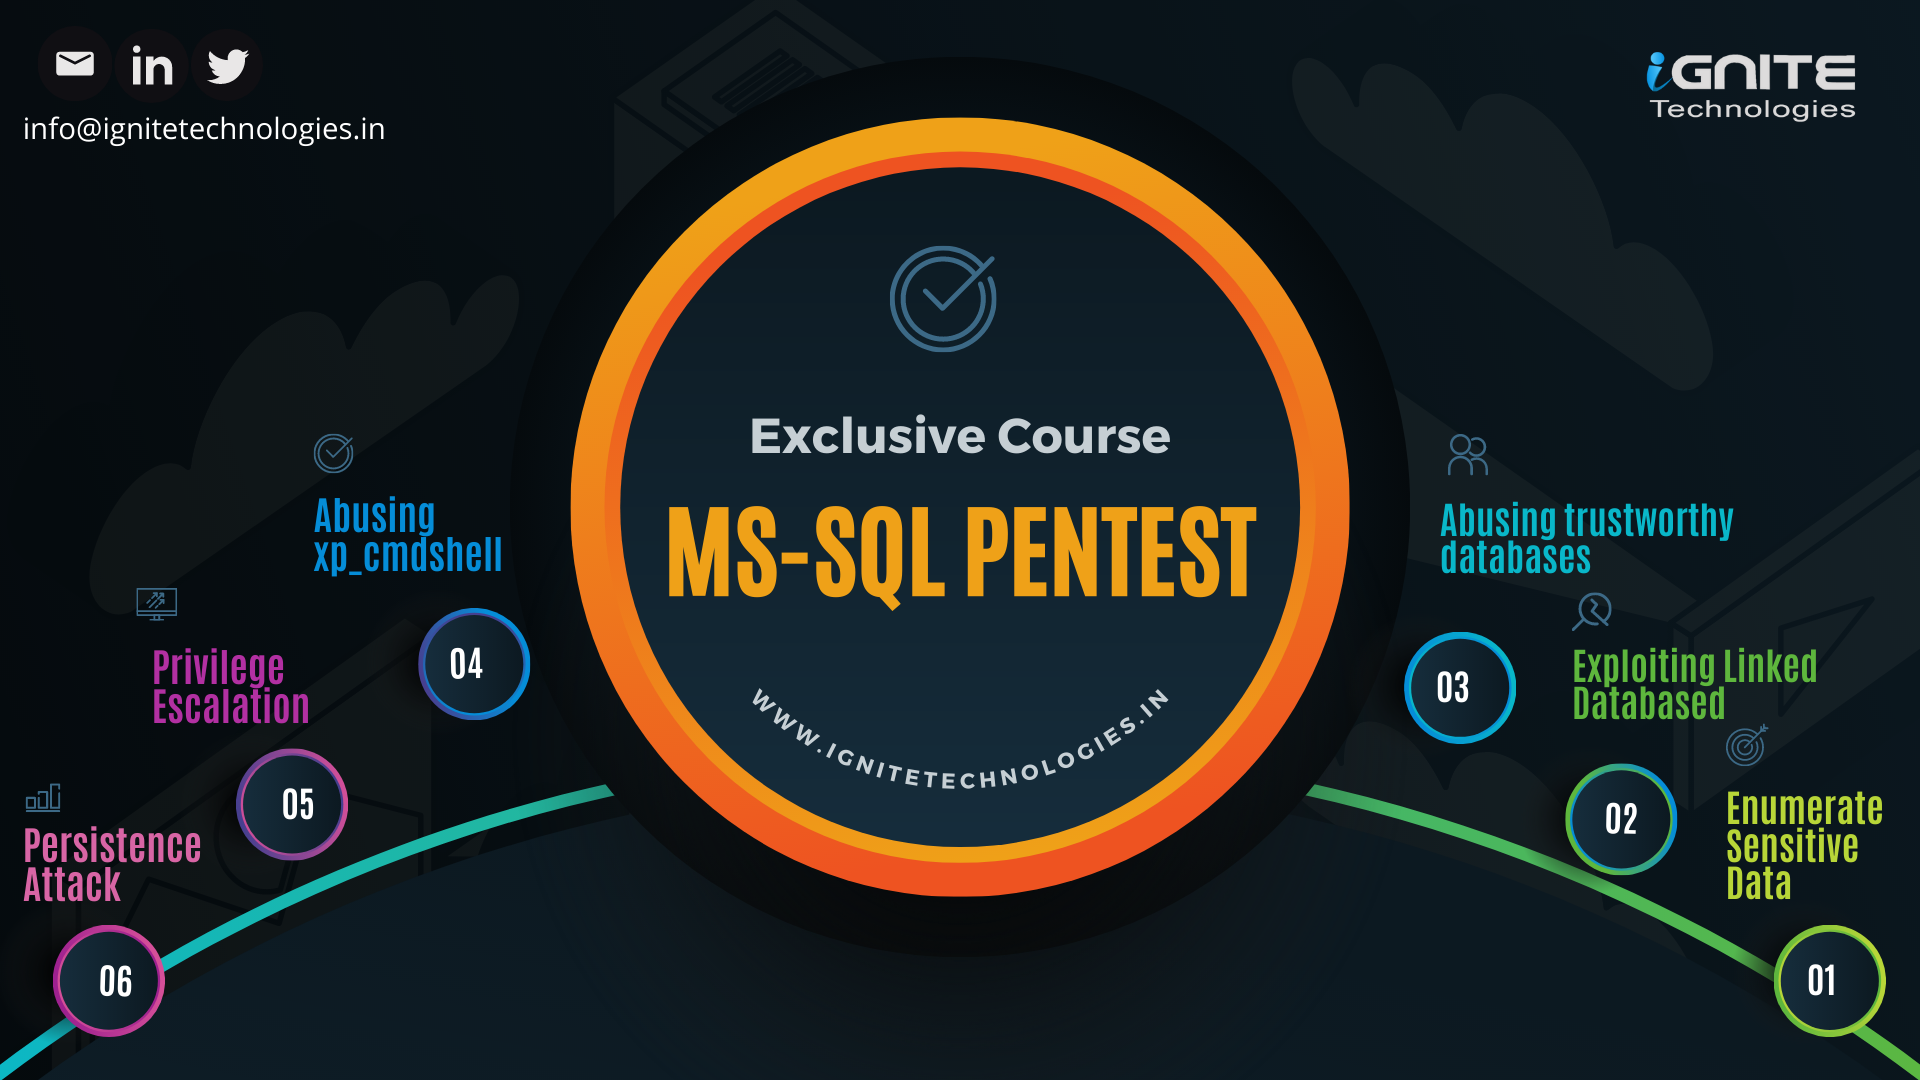 ignitetechnologies/mssql-pentest-cheatsheet
MSSQL 침투 테스트를 위한 실용적인 치트 시트로, 열거, 연결 서버 피보팅, 권한 상승, 지속성, 그리고 xp_cmdshell, CLR 및 OLE 자동화를 통한 명령 실행을 다룹니다.
 decalage2/awesome-security-hardening
훌륭한 보안 강화 가이드, 도구 및 기타 리소스 모음
 otterhacker/labs4u2self
도메인 컨트롤러와 취약한 MSSQL을 갖춘, 배포 가능한 AWS 호스팅 Active Directory 펜테스트 랩; S4U2Self 남용, SQL 무차별 대입, RCE 연습
 xforcered/sqlrecon
공격적 정찰 및 사후 침투(포스트 익스플로잇)를 위해 설계된 C# MS SQL 툴킷입니다.
 warp-tech/warpgate
완전히 투명한 SSH, HTTPS, Kubernetes, 데이터베이스 및 RDP/VNC 배스천/PAM으로, 추가 클라이언트 측 소프트웨어가 필요하지 않습니다.