

LazZzy_Dump
 trustedsec/lazzzy_dump
정적 분석을 통해 laZzzy로 래핑된 PE 바이너리에서 AES-CBC/XOR로 난독화된 셸코드를 시그니처 매칭과 RIP-상대 주소 해석을 통해 실행이나 에뮬레이션 없이 추출하고 복호화합니다.
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dump정적 분석을 통해 laZzzy로 래핑된 PE 바이너리에서 AES-CBC/XOR로 난독화된 셸코드를 시그니처 매칭과 RIP-상대 주소 해석을 통해 실행이나 에뮬레이션 없이 추출하고 복호화합니다.
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 usebruno/bruno
오픈소스 API 탐색 및 테스트용 IDE (Postman/Insomnia의 경량 대안)
 innotecsystem/device-reversing
이 저장소에는 디바이스 리버싱 라이트업이 포함되어 있습니다.
 bsysop/servicenow
ServiceNow 인스턴스에서 widget-simple-list 플러그인 오구성으로 인해 API를 통해 데이터가 노출되는 문제를 스캔하며, 단일 URL, URL 목록, fast-check, 프록시 옵션을 지원합니다.
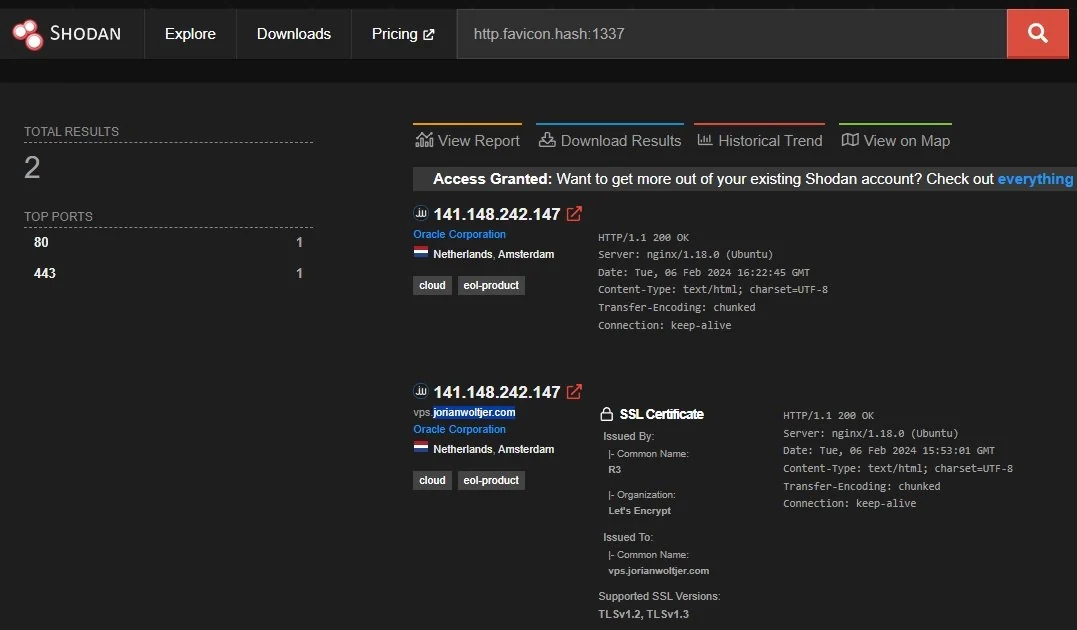 jorianwoltjer/shodan-favicon-preimage
Shodan에서 원하는 대상 해시를 생성하는 파비콘 생성
 superkhung/luadec-tplink
TP-Link Archer C7 LUA 펌웨어를 디컴파일하기 위해 수정된 luadec 버전입니다.
 viruscamp/luadec
Lua 5.1, 5.2 및 5.3용 Lua 디컴파일러
 b4sith-sec/gu3ssweak
모바일 보안 연구 및 버그 바운티 실습을 위한 의도적으로 취약한 Android 앱 - OWASP Mobile Top 10
 wheregoes/byd-dolphin-hacking
BYD Dolphin 헤드 유닛 리버스 엔지니어링 — CAN 버스, AVAS, NFC 키, OTA 등. DiLink 3 / Android 10.
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
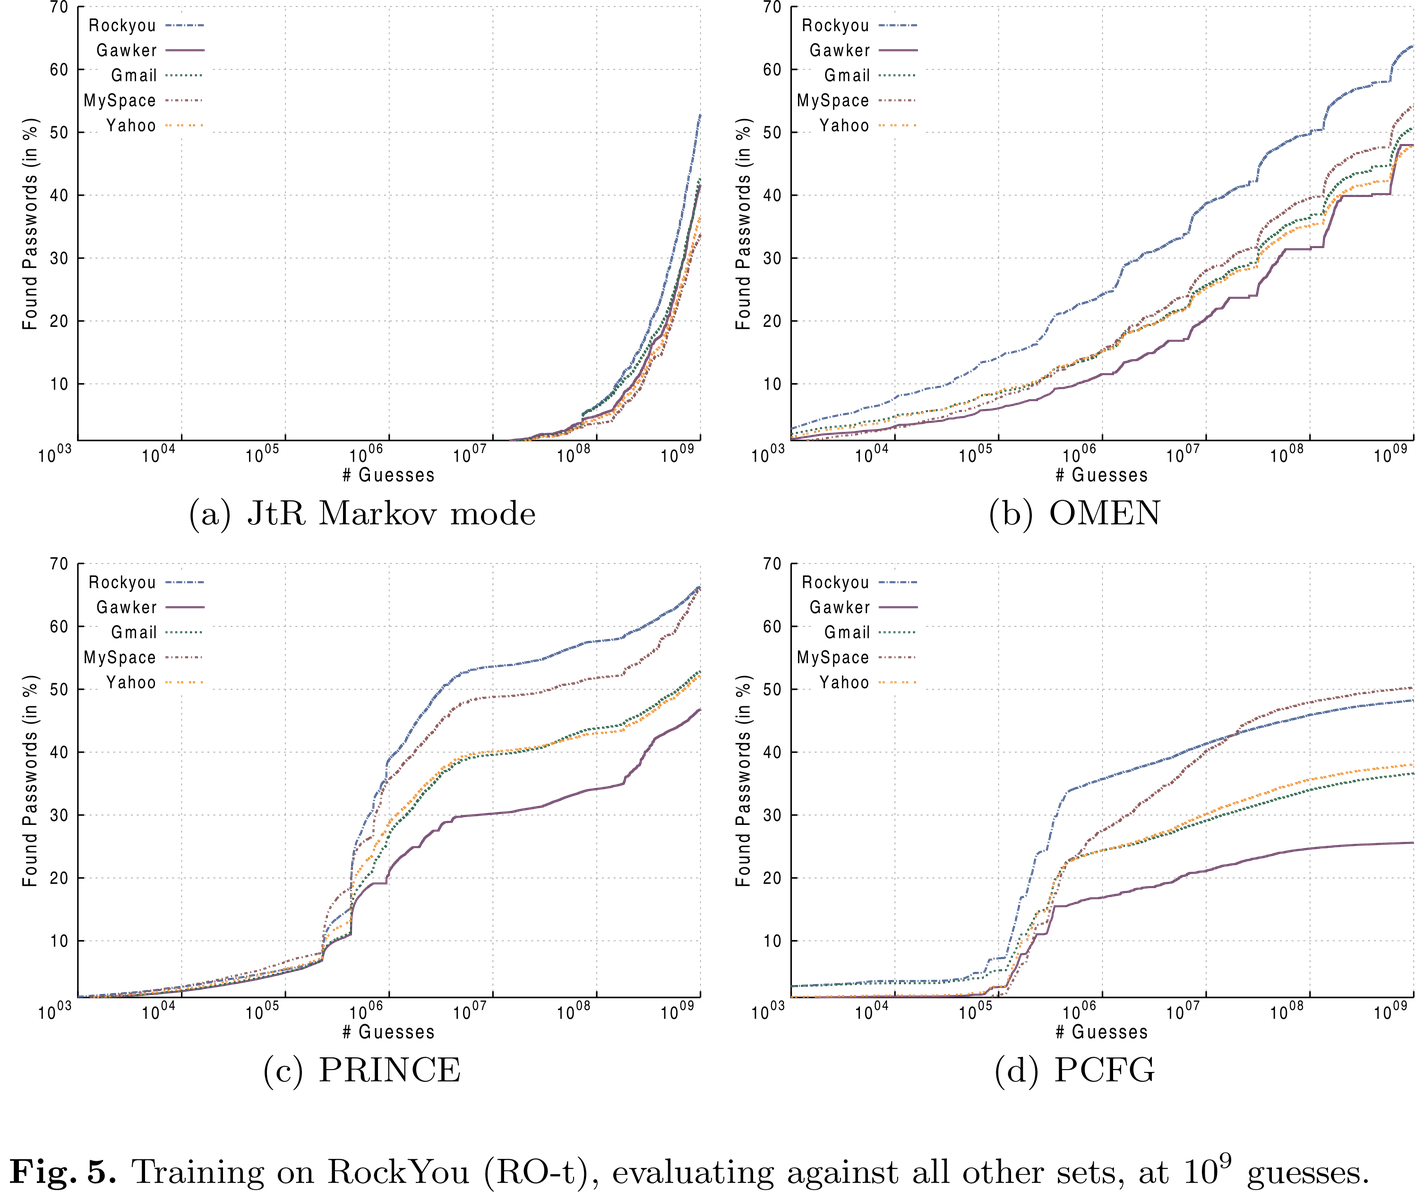 rub-syssec/omen
C로 작성된 Markov 모델 기반 비밀번호 추측기로, 확률에 따라 후보를 열거하여 Hashcat 또는 John을 통한 해시 크래킹을 위해 가장 가능성 높은 비밀번호를 먼저 생성합니다.
 99designs/aws-vault
개발 환경에서 AWS 자격 증명을 안전하게 저장하고 접근하기 위한 vault
 karaaslanlabs/kl-security-key
packed attestation과 문서화된 Windows/Entra 상호운용성을 갖춘 실험적 RP2040 FIDO2/WebAuthn 인증기
 mrechofi/greedos_v2
사이버 보안 레드 팀을 위한 멀티 벡터 DoS 도구.
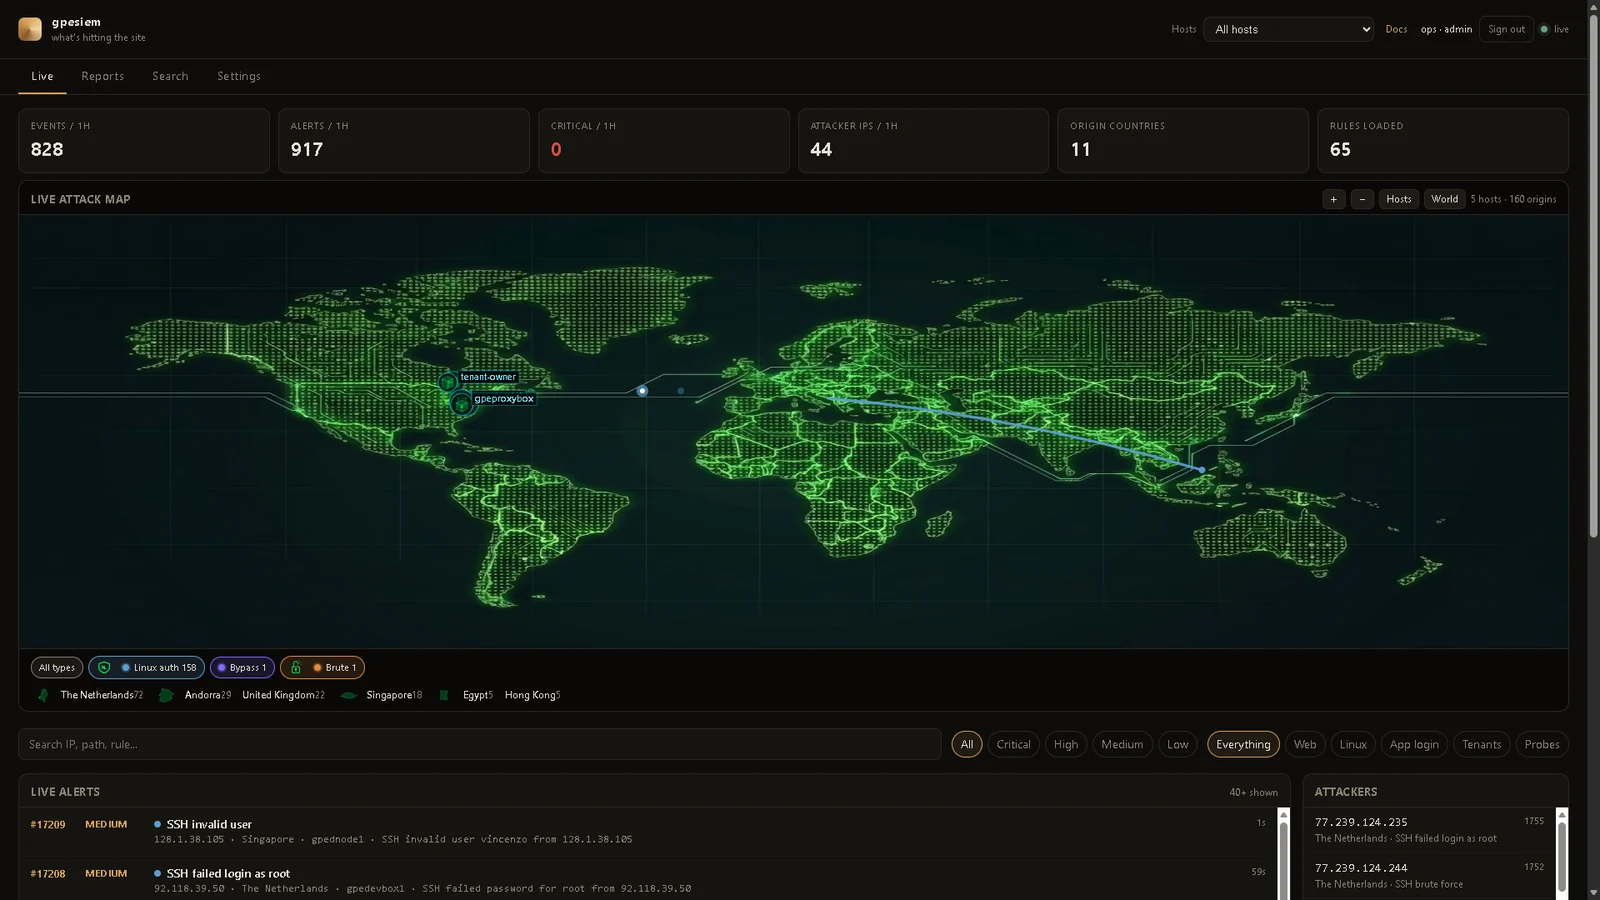 gopasteverything/gpewebdefender
경량 웹 공격 모니터. Go 바이너리 하나 + SQLite. OSSEC도, WAF도 아니다.
 soufianecyber/quantum-safe-migration
엔터프라이즈급 툴킷으로, 레거시 인프라를 하이브리드 양자내성암호(PQC)로 감사하고 마이그레이션합니다.
 st0rn/siglens
Windows artifact analysis toolkit that maps AV detections to PE offsets, sections, RVA/VA and strings, with YARA, AMSI, capa and multi-engine…