

lockjaw
 g13net/lockjaw
Rust teamserver, Zig 임플란트, 간접 시스템 콜, AMSI 우회, reflective/PoolParty 인젝션, 인메모리 BOF 실행, HTTP/DNS 전송을 갖춘 모듈형 Windows C2 프레임워크.
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
33
 voidsecsoftwares/voidsec-proxy
SOCKS5 프록시 체이닝, 포트 스캐닝, DNS 열거, 해시 크래킹, 리버스 셸 생성, 스테가노그래피, 익명화를 위한 다중 모듈 공격 보안 툴킷입니다.
 ccob/threadlessinject
원격 함수 후킹을 이용한 스레드 없는 프로세스 인젝션.
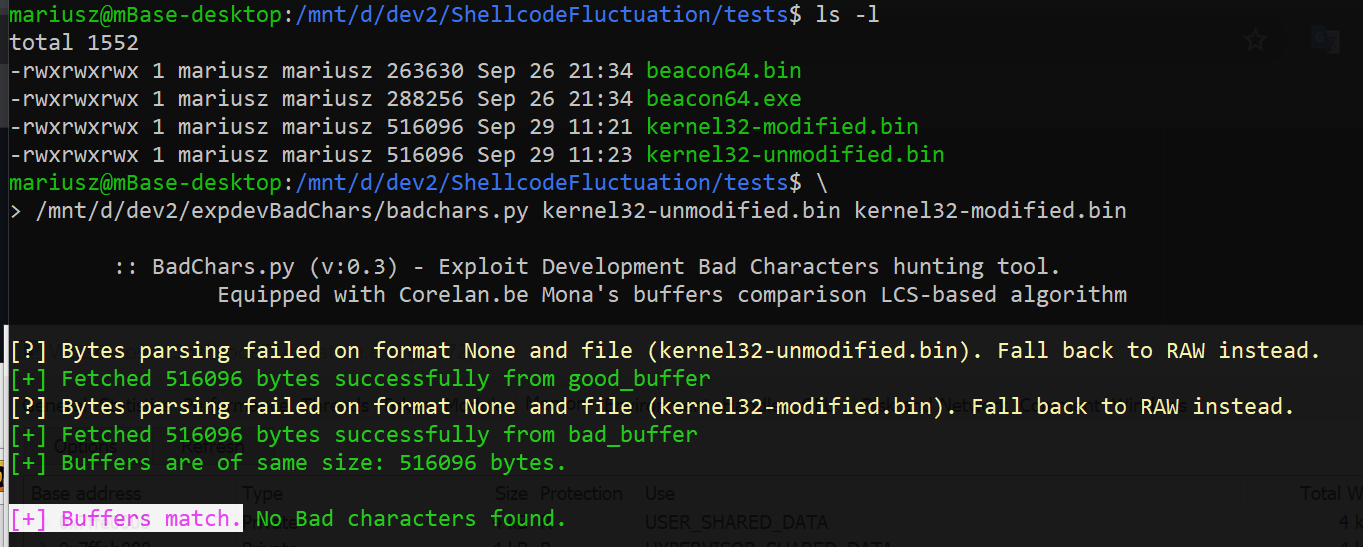 mgeeky/shellcodefluctuation
RW/NoAccess와 RX 사이에서 셸코드의 메모리 보호를 전환한 다음 그 내용을 암호화/복호화하는 고급 인메모리 회피 기법
 rizinorg/rizin
UNIX 계열 리버스 엔지니어링 프레임워크 및 명령줄 도구 모음.
 keystone-engine/keystone
여러 아키텍처를 지원하는 어셈블러 프레임워크로, Arm, x86, MIPS, PowerPC, RISC-V 등 다양한 아키텍처의 어셈블리 소스를 기계어 코드로 변환하며, 경량 코어와 다양한 언어용 바인딩을 제공합니다.
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 techryptic/pokemon-shellcode-loader
하루 종일 hex만 보면서 '\x41'을 띄우는 게 지겨우신가요? 차라리 루기아/파이리를 보고 싶으신가요? 해결책을 가져왔습니다.
 daem0nc0re/tangledwinexec
Windows 프로세스 실행 기법 조사를 위한 PoC 및 도구
 cybereason/siofra
Windows PE 로더를 시뮬레이션하여 DLL 하이재킹 취약점을 식별하고, 셸코드 페이로드를 탑재한 무기화된 DLL을 생성하며, UAC 자동 승격 우회를 탐지합니다.
 d3lb3/keefarcereborn
KeePass 프로세스에 주입되면 데이터베이스를 평문으로 내보내는 독립형 DLL입니다.
 deepinstinct/dirty-vanity
윈도우 fork API를 악용해 EDR을 우회하는 새로운 인젝션 기법의 POC입니다. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injec…
 netspooky/scare
명령줄용 멀티 아키텍처 어셈블리 REPL 및 에뮬레이터.
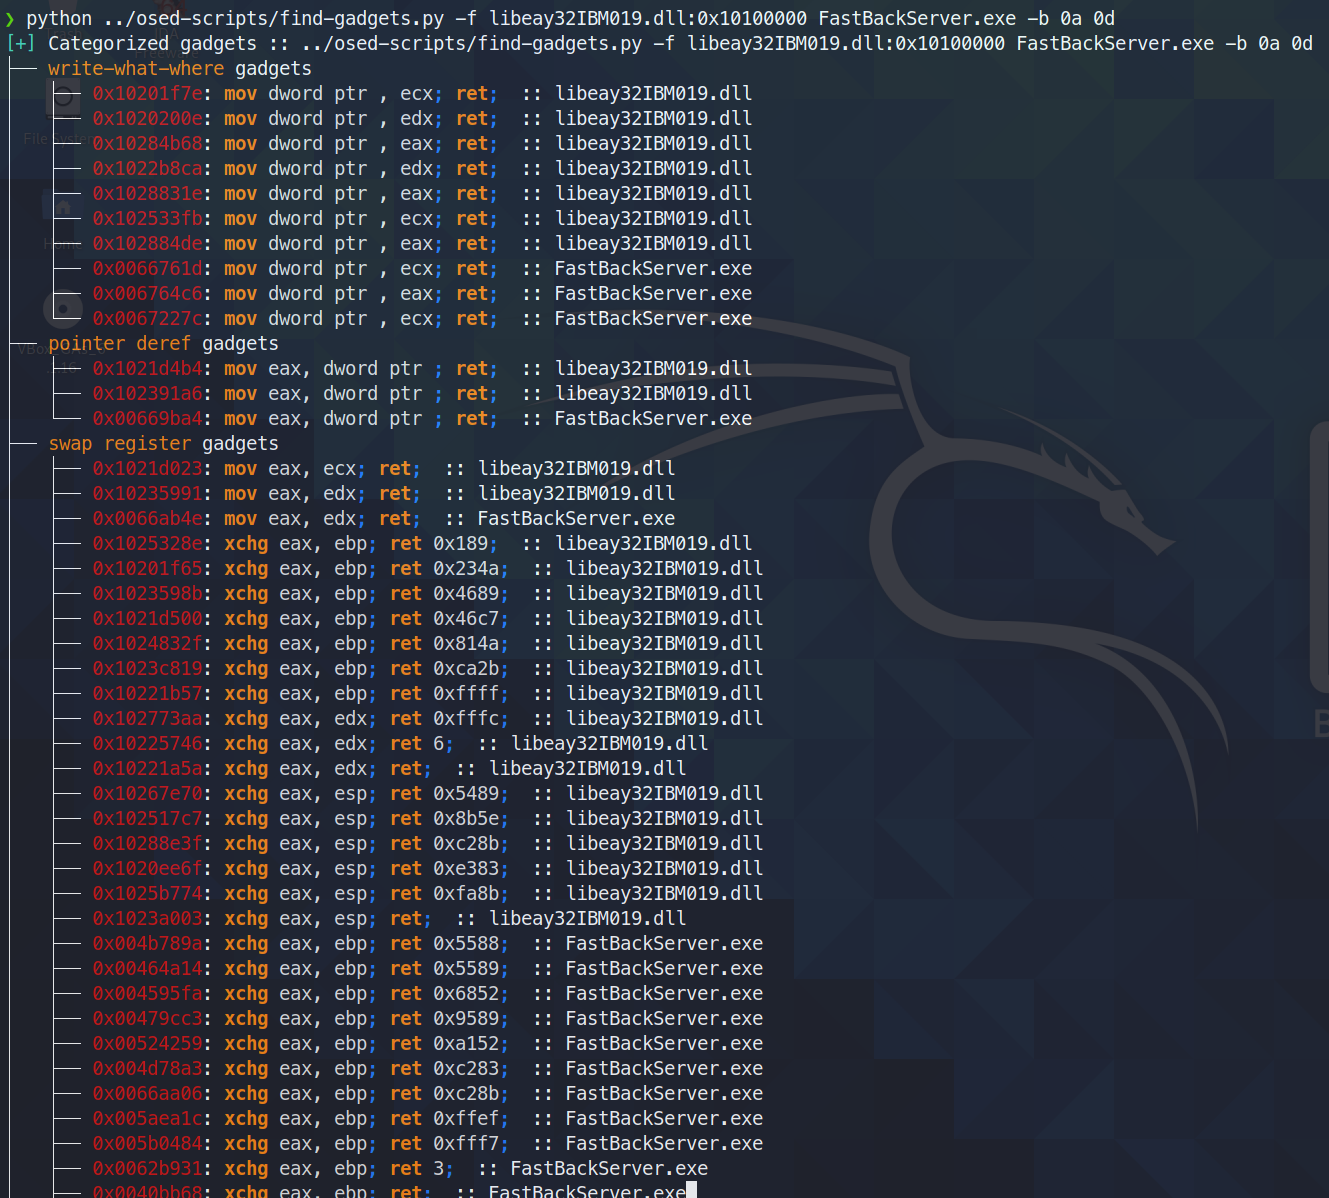 epi052/osed-scripts
Offensive Security의 Windows Usermode Exploit Dev 과정(OSED)을 위한 맞춤형 도구
 rad9800/pmd
실용적인 Windows 악성코드 개발 과정: API hashing, DLL sideloading, shellcode execution, PE manipulation, payload hosting 및 delivery labs.
 saerxcit/libtp_gadget
Threadpool을 통해 Nt API 호출을 프록시하기 위한 Crystal Palace 라이브러리입니다. call gadgets용으로 업데이트되었습니다.
 winterknife/silverpick
Windows 사용자 모드 셸코드 개발 프레임워크 (WUMSDF)