

SecretSifter
 owasp/secretsifter
OWASP 인큐베이터 프로젝트: 브라우저로 전달되는 콘텐츠(JavaScript, 구성 응답, 실시간 트래픽)에 노출된 자격 증명을 탐지합니다.
defensive-toolsvulnerability-scannersweb-application-exploitation+7
owasp/secretsifterOWASP 인큐베이터 프로젝트: 브라우저로 전달되는 콘텐츠(JavaScript, 구성 응답, 실시간 트래픽)에 노출된 자격 증명을 탐지합니다.
 ambitsecurity/jshound
웹 앱이 전송하는 JavaScript에서 모든 API 요청을 찾아냅니다: 메서드, URL, 본문, 헤더 및 GraphQL 작업까지. 단 하나의 명령으로.
 zentinelproxy/zentinel
무료 웹을 보호하기 위해 구축된 보안 우선 리버스 프록시.
 gmh5225/llm-guard-service
프롬프트 인젝션, 탈옥 공격, 유해 콘텐츠로부터 AI 서비스와 상호작용할 때 보호 기능을 제공하는 서비스입니다.
 vulncheck-oss/cli
VulnCheck's official command line tool
 rbidou/pyrasp
Python 웹 서버, 서버리스 함수 및 MCP 서버를 위한 런타임 애플리케이션 자기 방어로, 시그니처 없이 공격, 프롬프트 인젝션 및 데이터 유출을 탐지합니다.
 usebruno/bruno
오픈소스 API 탐색 및 테스트용 IDE (Postman/Insomnia의 경량 대안)
 piratesshield/apiharvester
원샷 API 공격 도구 - 주어진 루트에서 API URL을 찾아 자동화된 공격을 시뮬레이션합니다
 tuskira/ai-agent-gateway
MCP 도구 호출과 LLM 트래픽을 보안, 거버넌스, 관찰하는 오픈소스 게이트웨이로, API 키 인증과 모니터링용 관리자 콘솔을 제공합니다.
 vighnesh91/securiscan
웹 앱, API, LLM, 모바일 패키지를 수동 헤더 검사, 능동 카나리 프로빙, 오프라인 정적 진단을 통해 스캔하는 표준 라이브러리 기반 Python 보안 트리아지 엔진.
 ejfkdev/oss
AWS, Aliyun, Tencent, Huawei 등 여러 클라우드의 버킷을 나열, 내보내기, 다운로드할 수 있는 크로스 클라우드 S3 호환 객체 스토리지 CLI로, 익명 브라우징과 버킷 탐색 스캔 기능을 제공합니다.
 les-k/wp-secure-mcp
REST API를 통해 MCP 서버를 노출하는 WordPress 플러그인으로, 보안 모델이 핵심입니다. 해당 공격 표면을 아예 존재하지 않게 함으로써 CVE-2026-15015 OAuth 우회 형태를 차단합니다.
 lumoslab-innovation/openhunterai
웹, API, LLM 애플리케이션 보안을 위한 로컬 우선 AI 레드팀. 공격자 스타일 추론, 증거 기반 발견, AI 코딩 에이전트를 위한 스킬.
 owasp-noir/alibi
Cross-check the views of your attack surface and find the endpoints that cannot corroborate each other.
 pigeonlabshq/pigeon
AI 에이전트에 대해 서명되고 범위가 지정된 자격 증명으로 최소 권한 위임을 적용합니다. 하위 에이전트에 좁은 기능과 리소스를 부여하고, 실행 전에 작업을 검증하며, 권한 상승을 방지합니다.
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI 바인딩을 위한 libinjection으로, 웹 애플리케이션 보안을 위한 컨텍스트별 API를 통해 SQL 인젝션 및 XSS 탐지를 제공합니다.
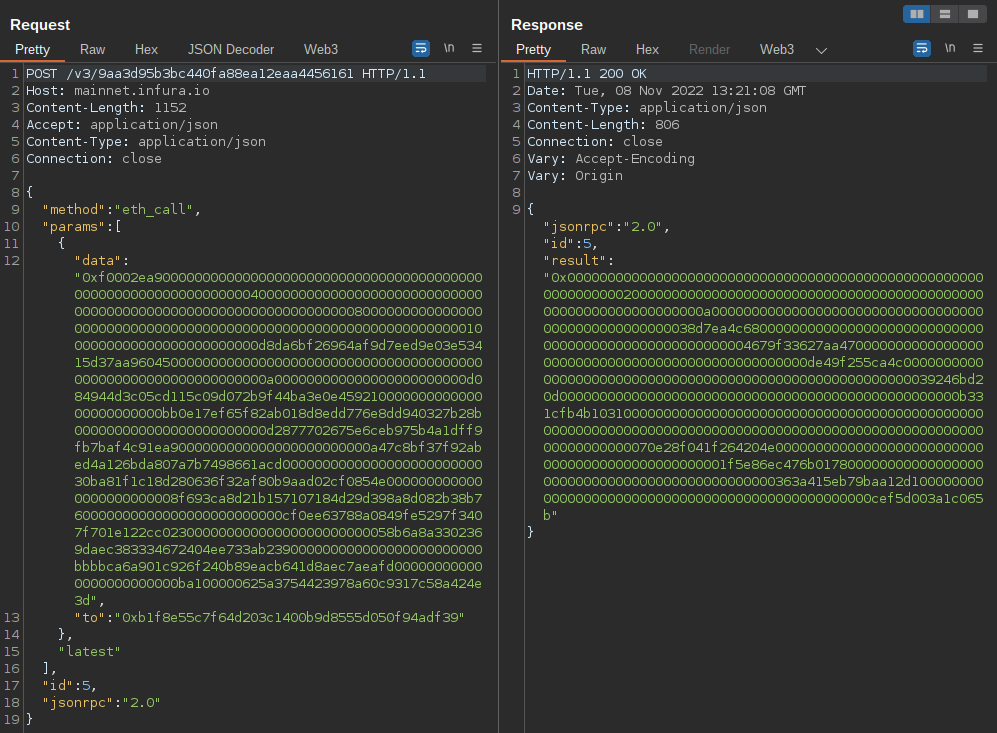 uwctcjnwlk/web3-decoder
Burp Suite 확장 프로그램으로, 이더리움 JSON-RPC 호출과 스마트 계약 상호작용을 디코딩하며, 여러 체인과 자동 ABI 검색을 지원합니다.