

hermit
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
android-securitystatic-analysisios-security+7
6
 githubsecuritylab/seclab-taskflows
웹, Android, iOS 프로젝트 전반에서 소스 코드 감사, 이슈 트리아지, 취약점 탐지를 위한 예시 AI 에이전트 작업 흐름 및 MCP 서버.
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 ejfkdev/dae
Config-driven Dart AOT snapshot analyzer that exports blutter-compatible symbols and structs for IDA, radare2 and Frida, and decompiles functions…
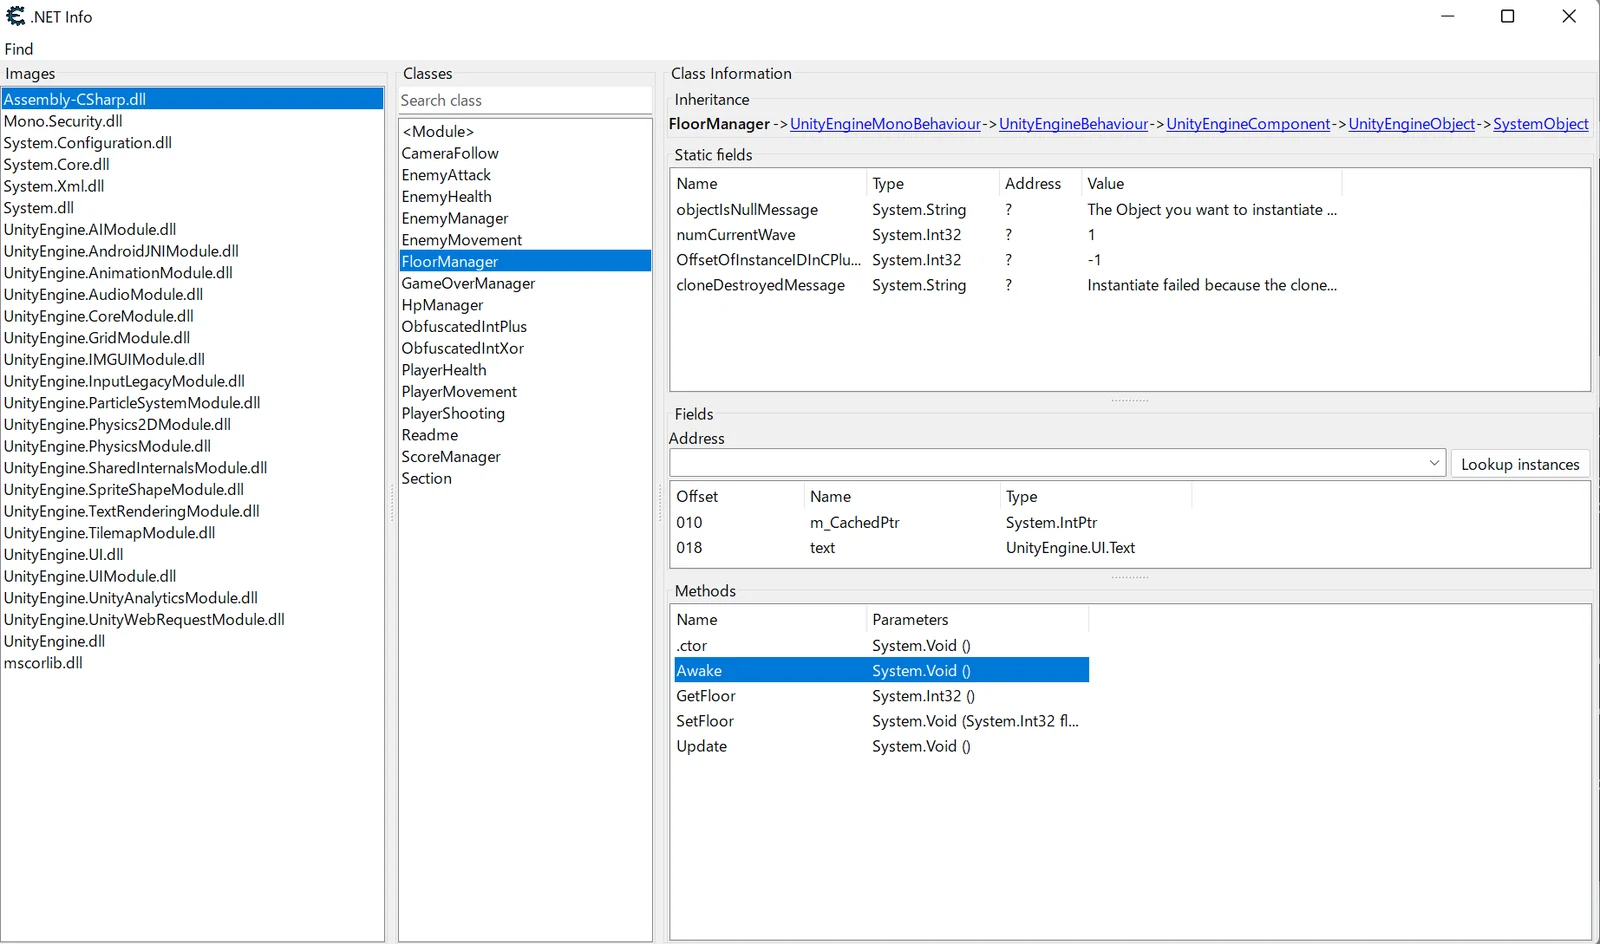 gmh5225/frida-il2cpp-datacollector
Frida 기반 도구로, Cheat Engine의 MonoDataCollector를 Android와 iOS로 이식하여 모바일 앱의 런타임 Mono/IL2CPP 데이터 수집 및 메모리 검사를 가능하게 합니다.
 gmh5225/frida-vmprotect-bypass
VMProtect의 모바일 플랫폼 런타임 보호를 우회하는 Frida 스크립트로, 보호된 바이너리의 동적 계측 및 분석을 가능하게 합니다.
 vighnesh91/ipaforge
Dependency-free Python CLI to unpack, inspect, edit, and rebuild iOS .ipa archives, converting plists and strings to XML while preserving Mach-O…
 crissyfield/super-trouper
MCP 서버는 코딩 에이전트가 기기에 연결하고, 프로세스를 검사하고, 세션을 관리하고, JavaScript 스크립트를 로드할 수 있도록 Frida 계측을 도구로 노출합니다.
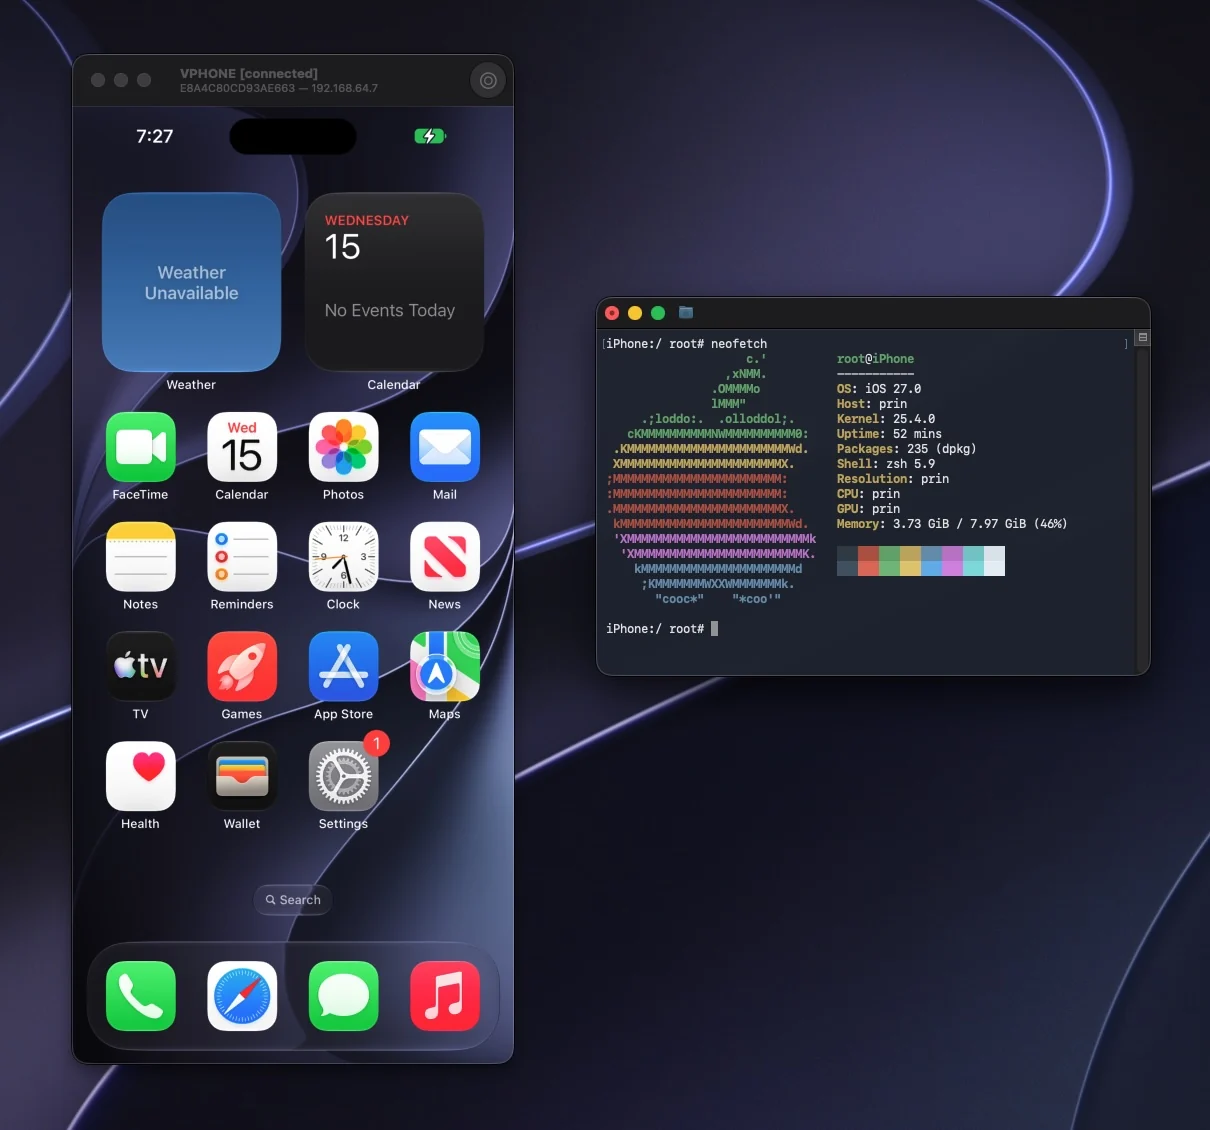 lakr233/vphone-cli
부트 및 관리를 통해 Apple Silicon에서 가상 iPhone을 실행하고, 펌웨어 패치, 탈옥 변형, iOS 테스트 및 분석을 위한 보안 연구 기능을 제공합니다.
 toxy4ny/rinhit
정찰 및 레드팀 운영을 위해 macOS 및 iOS 아티팩트를 수집하여 네트워크 활동, 기기 간 신원, 물리적 위치 상관관계의 타임라인을 구축합니다.
 stuxctf/slythestx
SAST 분석 자동화, 기반 기술(React Native, Flutter, Xamarin, 네이티브) 식별, 루팅 또는 탈옥된 기기에서의 심층 테스트 지원에 중점을 둔 모바일 앱 보안 감사 도구
 alonemonkey/frida-ios-dump
Extracts decrypted IPA files from jailbroken iOS devices using Frida for reverse engineering, security analysis, and mobile app pentesting.
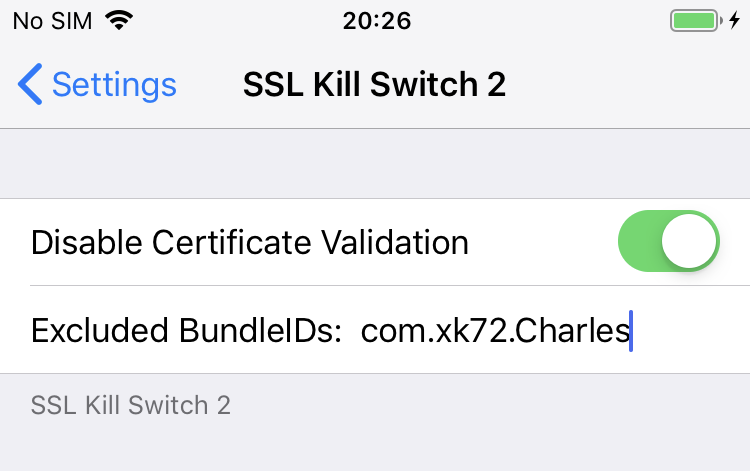 nabla-c0d3/ssl-kill-switch2
iOS 및 macOS 애플리케이션 내에서 SSL 인증서 검증(인증서 핀닝 포함)을 비활성화하는 블랙박스 도구
 kjcracks/clutch
탈옥 전용 iOS 유틸리티로, 설치된 앱 실행 파일을 복호화하여 보안 연구 및 리버스 엔지니어링을 위해 .ipa 또는 원시 바이너리 파일로 덤프합니다.
 nygard/class-dump
Mach-O 파일에서 Objective-C 헤더를 생성합니다.
 jwalker/frida-ios-dump-modern
최신 Frida 17.5.2 API를 지원하는 업데이트된 Frida iOS 덤프 도구
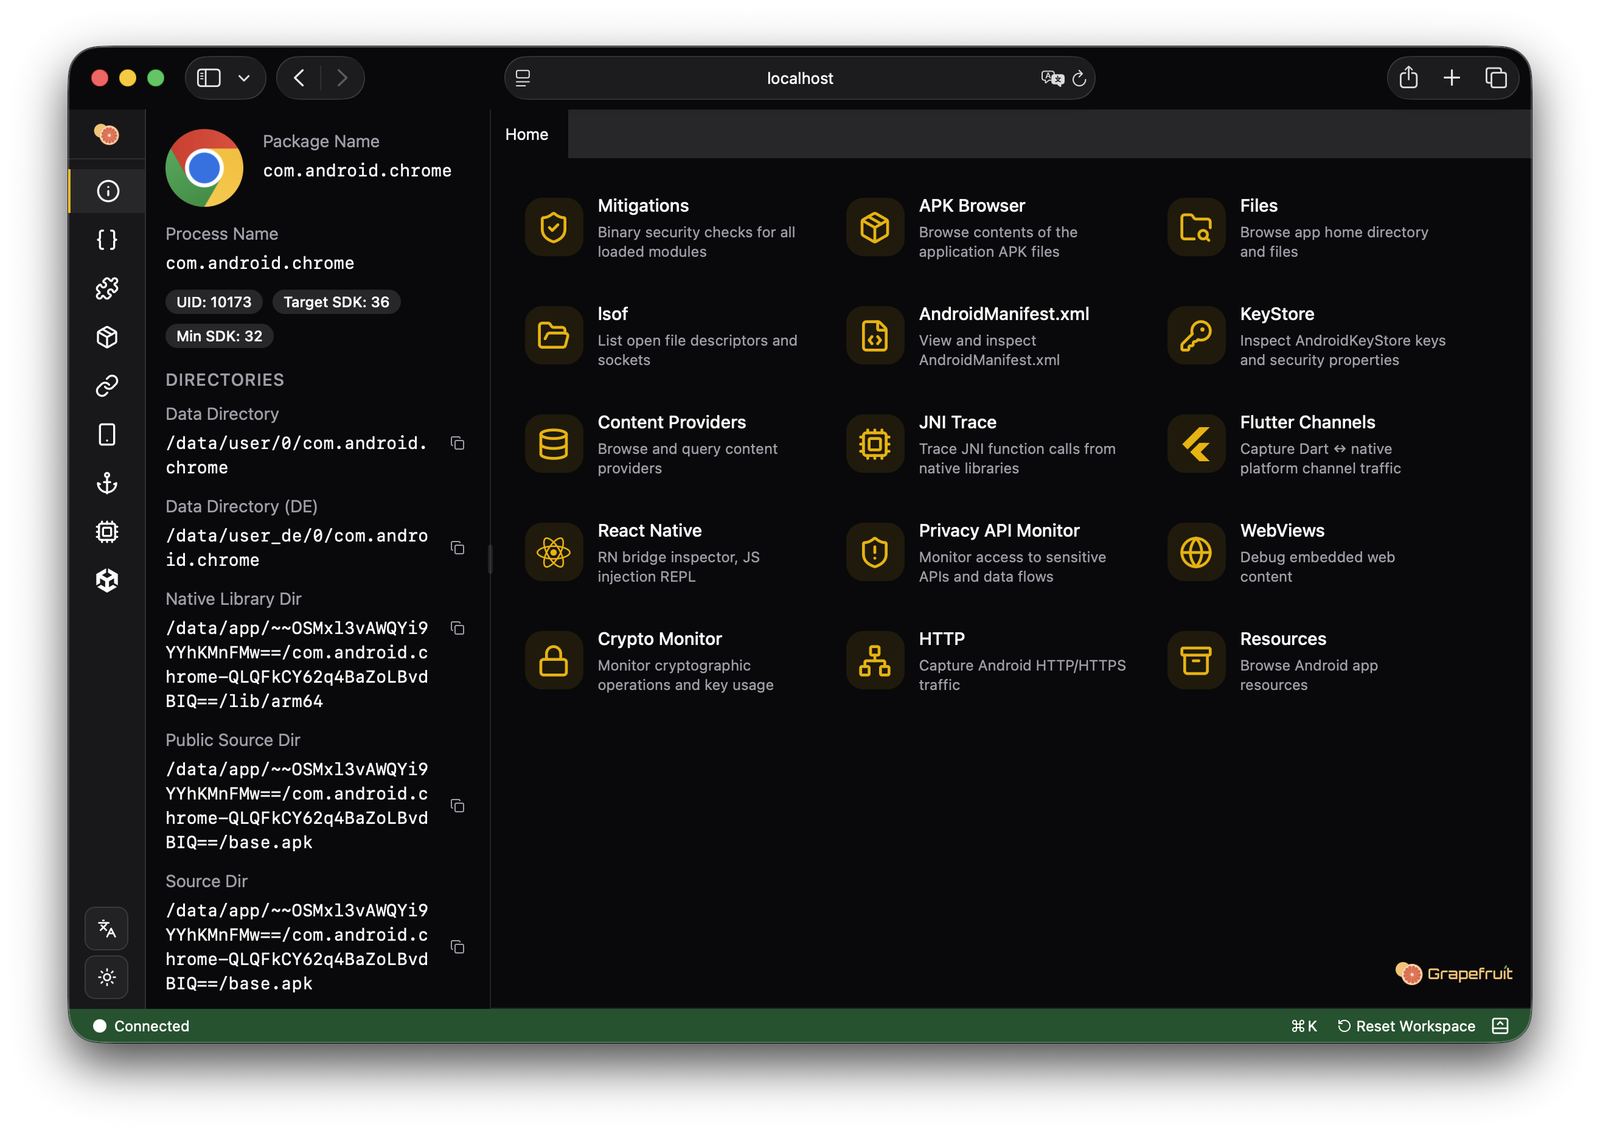 chichou/grapefruit
iOS 및 Android용 오픈소스 모바일 보안 테스트 제품군. 이전 명칭은 Passionfruit
 majd/ipatool
iOS, iPadOS, tvOS, watchOS, visionOS 및 macOS 앱을 App Store에서 검색하고 .ipa 또는 macOS .pkg 앱 패키지를 다운로드할 수 있는 명령줄 도구입니다.