
ebpf-container-escape-framework
 0xmfbk/ebpf-container-escape-framework
Linux 5.15+ LTS向けのeBPF EDR専用監査ツール:14個のカーネルフック、15個のアクション(13個のMITREテクニック)、プロセス系譜、SIEMエクスポート、K8s/Docker対応。
defensive-toolscontainer-securityintrusion-detection+2
9
0xmfbk/ebpf-container-escape-frameworkLinux 5.15+ LTS向けのeBPF EDR専用監査ツール:14個のカーネルフック、15個のアクション(13個のMITREテクニック)、プロセス系譜、SIEMエクスポート、K8s/Docker対応。
 yasindce1998/barzakh
Ring -4からRing 0へ:攻撃・防御ファームウェア研究プラットフォーム。私たちはブートキットを構築し、そしてそれを検知する。クローズドループ。シリコンへのゼロトラスト。
 emrekybs/veiled-eye
OSINTアイデンティティ調査ツール。メールアドレス、ユーザー名、電話番号、ウォレットから46のソースを横断してピボットし、1つのプロファイルと関係グラフにまとめます。
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js、Supabase、Stripeアプリ向けのローカル静的セキュリティスキャナー:キー漏洩、RLSと権限付与の欠落、安全でないWebhookを検出する24のASTベースチェック。CLIとGitHub Action。
 g4bri-3l3/hostbadger
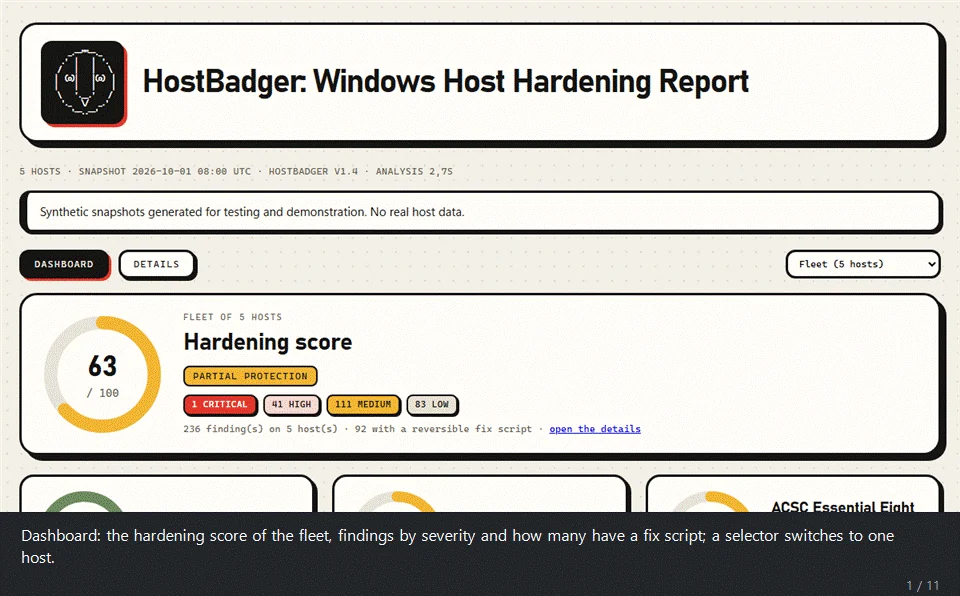
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 g4bri-3l3/idwolf
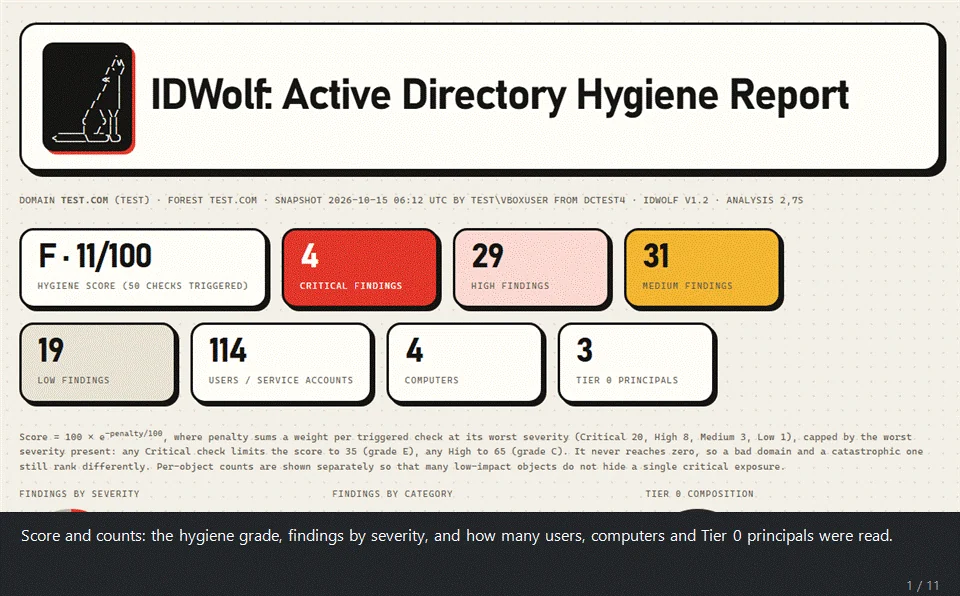
読み取り専用のActive DirectoryおよびMicrosoft Entra ID衛生監査ツール(純粋なPowerShell製)。一度収集し、オフラインで分析:決定論的な検出事項、攻撃パス、NIS2/ISO…
 tridents10/vader-pro-vdr
AI支援による脆弱性検出・修復プラットフォーム。Go製エンドポイントエージェント、集中管理ダッシュボード、脆弱性インテリジェンスエンジンを備えています。
 infobyte/ai-pentest-agent
計画→実行→判定のループ、汎用スキル、破壊的アクションのゲート、差し替え可能なLLMプロバイダーを備えたスタンドアロンの自律型AIペネトレーションテストエージェント。さらにデモ用の脆弱なAPIターゲットも含みます。
 happytotoro116/ghidra-llm-pipeline
C再実装のための決定論的PyGhidra抽出、トリアージ、ローカルLLMコンパイラバックエンドパイプライン。
 fazmin/cve-intel
CVEトリアージのためのローカルセキュリティインテリジェンス - 40のデータソースと41のツール、リスクスコア、AIエージェント向けMCPサーバーを、すべてネイティブRustで実装。デフォルトでプライベート。
 blackvectorops/semantic_firewall
Go関数の決定論的セマンティックフィンガープリントを生成します。SSA(静的単一割り当て)解析とスカラー進化解析を用いて、xzスタイルのバックドアを検出し、セマンティック等価性を検証します。
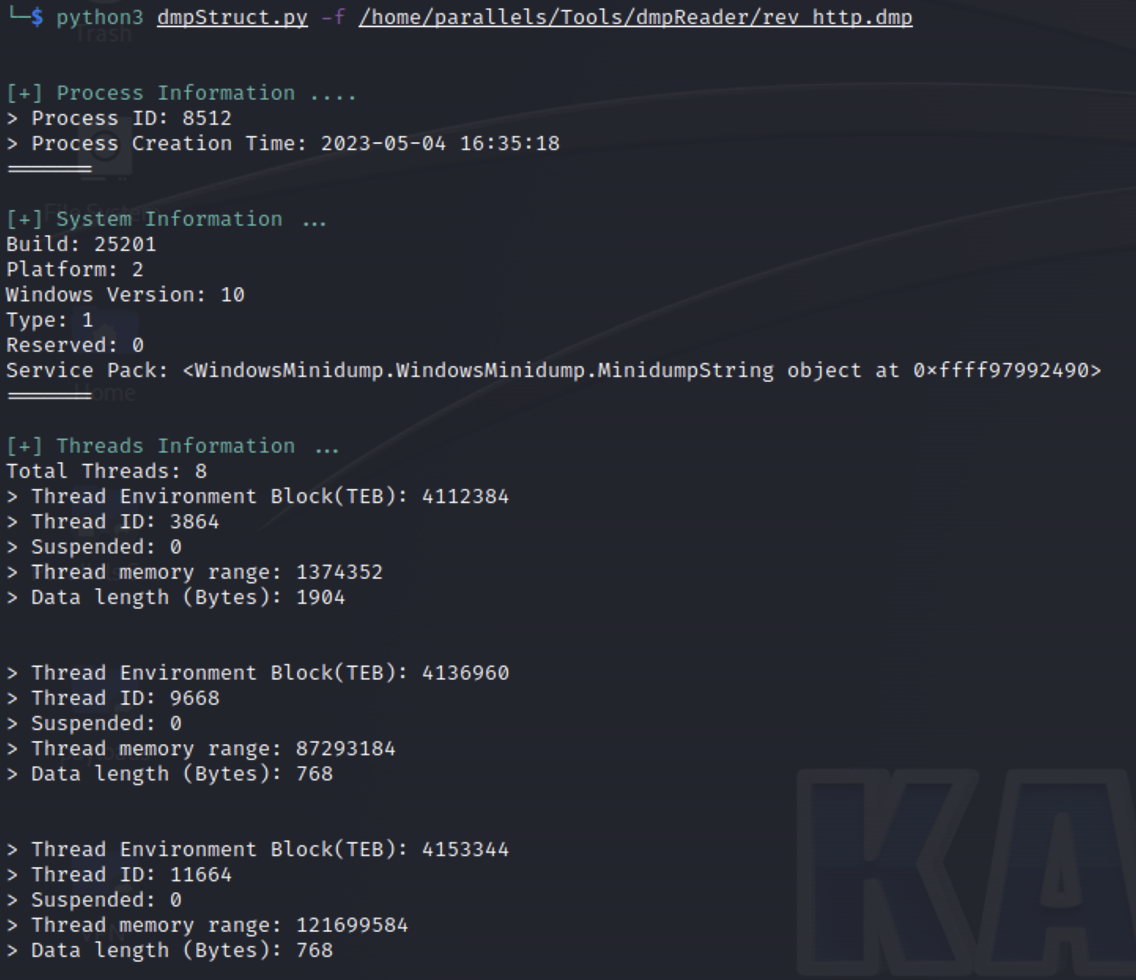 gmh5225/minidumpreader
Windows MiniDump(MDMP)ファイルをKaitai Structで解析し、メモリ内の文字列を抽出してYARAルールでスキャンすることで、フォレンジックおよびマルウェアのトリアージを行います。
 gmh5225/mirage
脅威インテリジェンスと攻撃対象領域のマッピングのために、インテリジェンスの収集・相関・可視化を自動化するRust製のマイクロサービス型OSINTプラットフォーム。
 ahmadhassan-bted/nasuno
AI音声ウォーターマーク除去&フォレンジック逆帰属ツールキット。ISO 226知覚マスキングによりSuno、Udio、およびニューラルフィンガープリントを無効化します。
 lascc/dfirhub
Windowsのフォレンジックアーティファクトを検索し、それぞれがディスク上のどこに存在するかを確認して、収集用のKAPEコマンドをコピーできます。また、収集スクリプトを生成し、ブラウザ内でSigmaルールを変換します。
 yslxotwod/imsisting
2G GSM、3G UMTS、4G LTE、5G NRのエアインターフェース、コアネットワーク、SIM識別情報、RF追跡、攻撃分析に対応する57個のモジュールを備えたGTK4およびCLIのセルラーセキュリティツールキット。
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 oyesanyf/oshoosiclaw
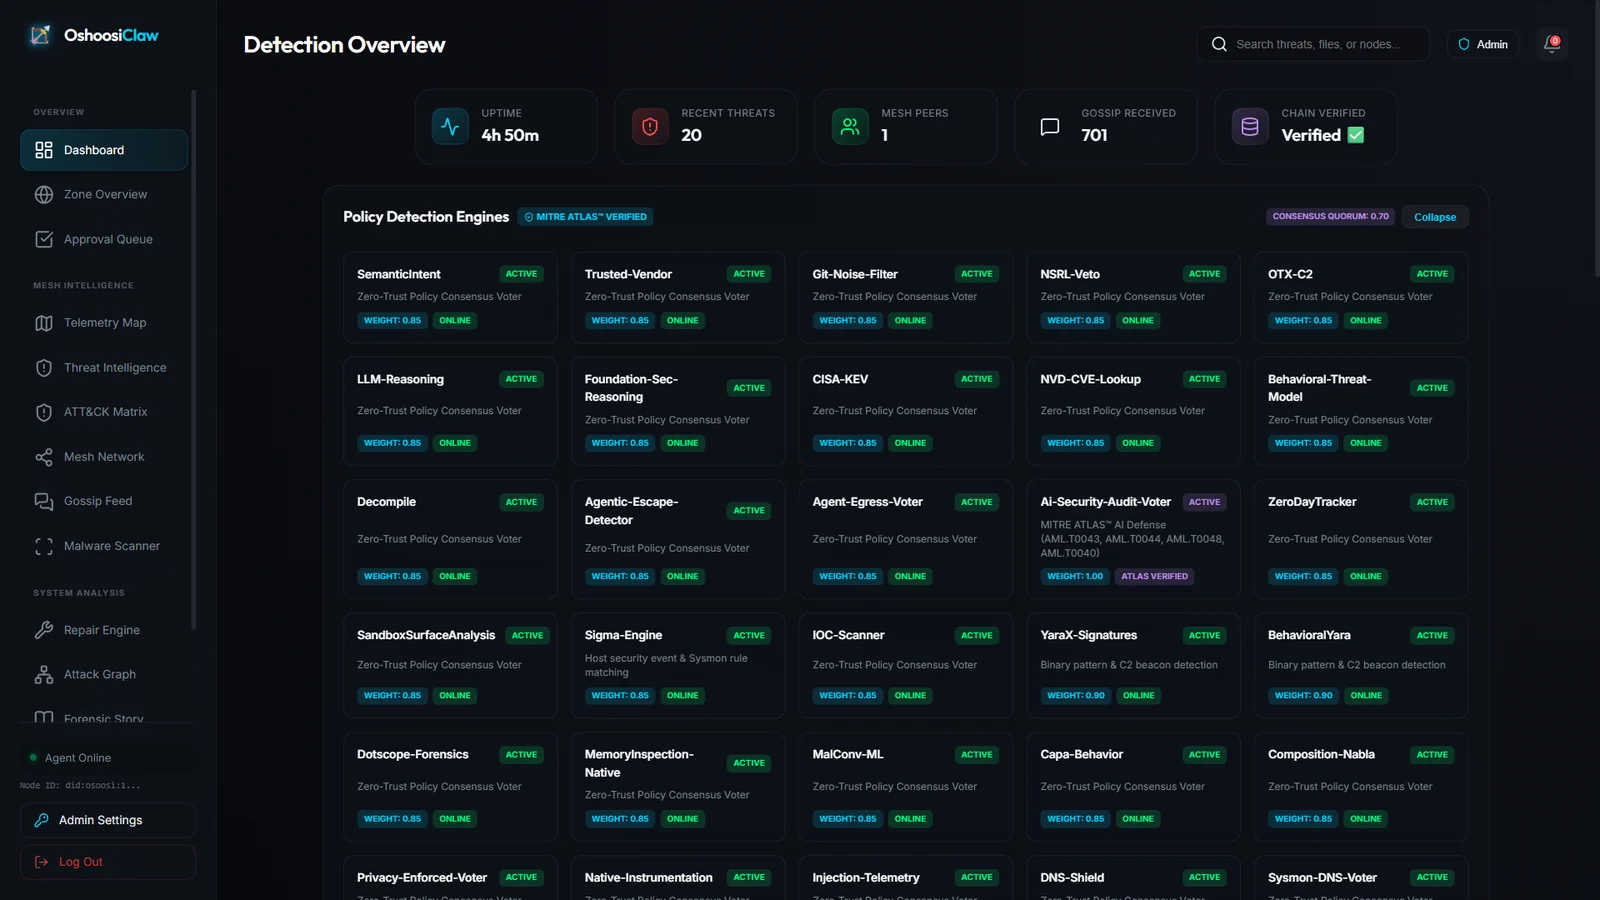
Ring-0 WindowsドライバーとLinux eBPFの実行前ブロックを組み合わせ、YARA検出、MITRE ATT&CKマッピング、P2Pメッシュによる脅威共有を備えた自律型Rustエンドポイントセキュリティエージェント。