

SecretSifter
 owasp/secretsifter
OWASP Incubatorプロジェクト:ブラウザに配信されるコンテンツ(JavaScript、設定レスポンス、ライブトラフィック)に露出した認証情報を検出します。
defensive-toolsvulnerability-scannersweb-application-exploitation+7
owasp/secretsifterOWASP Incubatorプロジェクト:ブラウザに配信されるコンテンツ(JavaScript、設定レスポンス、ライブトラフィック)に露出した認証情報を検出します。
 ambitsecurity/jshound
Webアプリが送信するJavaScriptから、すべてのAPIリクエストを見つけ出します。メソッド、URL、ボディ、ヘッダー、GraphQLオペレーション。コマンド1つで。
 zentinelproxy/zentinel
無料のウェブを守るために構築された、セキュリティ優先のリバースプロキシ。
 gmh5225/llm-guard-service
AIサービスとやり取りする際のプロンプトインジェクション、ジェイルブレイク攻撃、有害なコンテンツに対する保護を提供するサービス。
 vulncheck-oss/cli
VulnCheck's official command line tool
 rbidou/pyrasp
Python Webサーバー、サーバーレス関数、MCPサーバー向けのRuntime Application Self Protection。シグネチャ不要で攻撃、プロンプトインジェクション、データ漏洩を検知します。
 usebruno/bruno
オープンソースのIDEで、APIの探索とテスト用(Postman/Insomniaの軽量な代替)
 piratesshield/apiharvester
ワンショットAPI攻撃ツール - 指定されたルートからAPI URLを見つけ、自動攻撃をシミュレートします
 tuskira/ai-agent-gateway
AIエージェントのMCPツール呼び出しとLLMトラフィックを保護・統制・監視するオープンソースゲートウェイ。APIキー認証と監視用の管理コンソールを備えています。
 vighnesh91/securiscan
標準ライブラリのみのPythonセキュリティトリアージエンジンで、パッシブヘッダー検査、アクティブカナリアプロービング、オフライン静的診断を通じてWebアプリ、API、LLM、モバイルパッケージをスキャンします。
 ejfkdev/oss
AWS、Aliyun、Tencent、Huawei などのクラウドを横断してバケットの一覧表示、エクスポート、ダウンロードを行う、S3 互換オブジェクトストレージ向けのクロスクラウド CLI。匿名ブラウジングとバケット探索スキャンを備えています。
 les-k/wp-secure-mcp
WordPressプラグインで、REST API経由でMCPサーバーを公開し、セキュリティモデルを要点としている -- そのような攻撃面をそもそも持たないことで、CVE-2026-15015のOAuthバイパスの形を塞ぐ。
 lumoslab-innovation/openhunterai
Web、API、LLMアプリケーションセキュリティのためのローカルファーストAIレッドチーム。攻撃者視点の推論、証拠に基づく検出結果、AIコーディングエージェント向けのスキル。
 owasp-noir/alibi
Cross-check the views of your attack surface and find the endpoints that cannot corroborate each other.
 pigeonlabshq/pigeon
AIエージェントに対して、署名付き・スコープ限定の認証情報を用いて最小権限の委任を強制します。サブエージェントには狭い範囲の機能とリソースのみを付与し、実行前にアクションを検証して、権限昇格を防止します。
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI による libinjection のバインディング。SQL インジェクションおよび XSS 検出を提供し、Web アプリケーションセキュリティのためのコンテキスト固有の API を備えています。
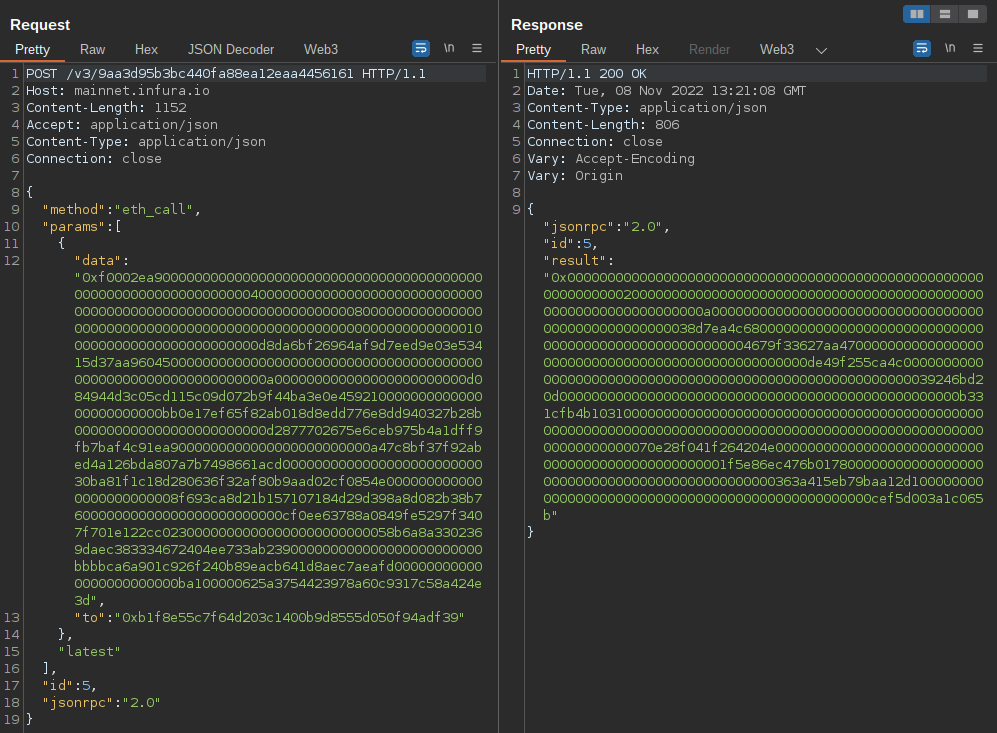 uwctcjnwlk/web3-decoder
Burp Suite拡張機能で、Ethereum JSON-RPC呼び出しとスマートコントラクトのやり取りをデコードし、複数のチェーンと自動ABI取得に対応します。