

yowie
 joda32/yowie
外部から観測可能なデータのみを使用して、組織が契約しているSaaSサービスを特定します。シャドーITの発見のために構築されています。
defensive-toolsosintreconnaissance+9
 hilmiazizi/oorecon
攻撃対象領域の探索のためのターミナルUI:DNS偵察、サブドメイン列挙、ポートスキャン、逆引きIP、漏洩ログインURL、JavaScriptシークレットマイニング。
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
 piratesshield/apiharvester
ワンショットAPI攻撃ツール - 指定されたルートからAPI URLを見つけ、自動攻撃をシミュレートします

 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
Bashベースのパッシブ偵察+攻撃対象マッピングスクリプト。公開APIと標準のLinuxツール(curl、dig、openssl、nmap、python3)のみを使用。
 rix4uni/wordlist
ファジング、DNS列挙、パラメータ探索、デフォルト認証情報向けのカスタムワードリストの厳選コレクションと、nucleiテクノロジーワードリスト用のGoジェネレーター。
 mmarting/unwaf
WAF/CDNの背後にある実際のオリジンIPを、複数のOSINTソースを用いてパッシブに発見し、HTML類似度、SSL証明書フィンガープリント、HTTPヘッダーによって候補を検証するGoツールです。
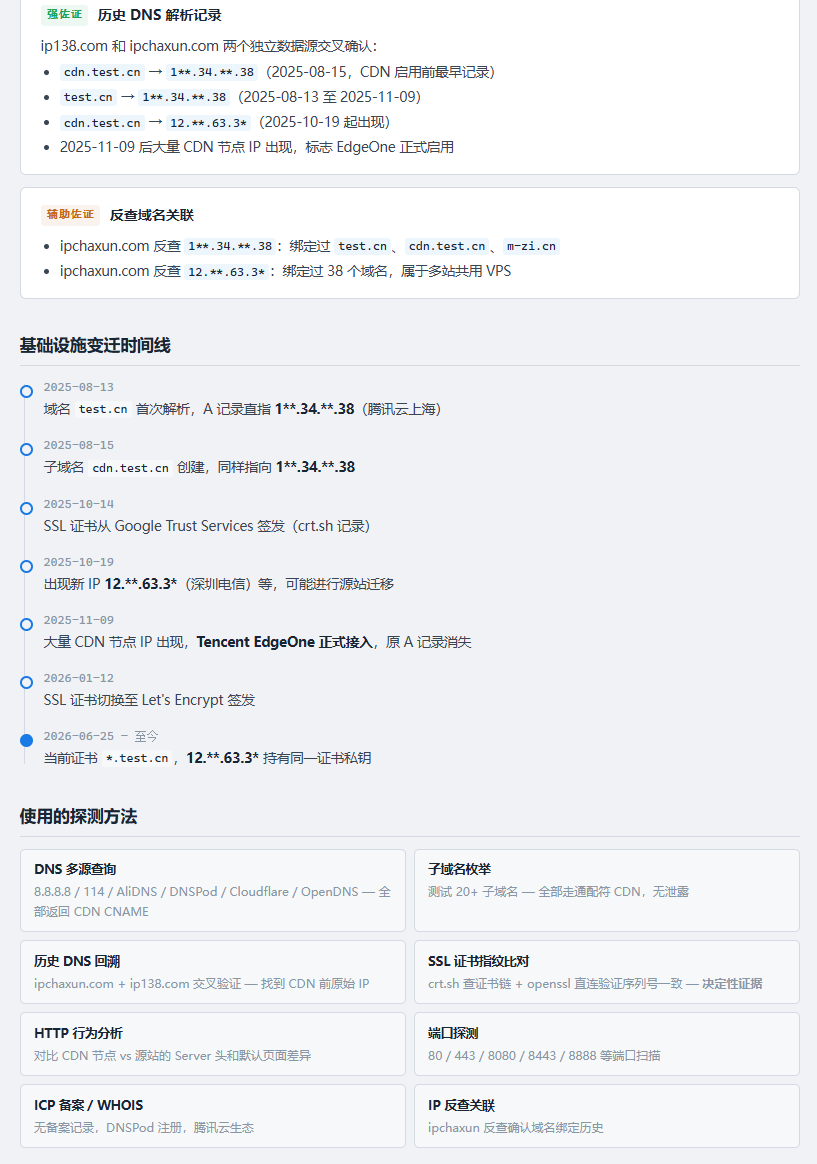 0xshe/fuck-cdn
Claude Code向けの自動化されたCDNオリジンIP探索スキル。40以上の優先順位付けされたOSINT手法を実行し、SSLおよびHTTPの挙動を通じて候補を相互検証し、信頼度を評価します。

 rthalley/dnspython
クエリ、ゾーン転送、動的更新、TSIG、EDNS0、DNSSEC、DNS-over-HTTPS、DNS-over-QUICをサポートするPython DNSツールキット。高レベルAPIと低レベルAPIを備えています。
 clickswave/limeyard
意図的に脆弱なDockerラボ。ルーティング可能なDNS環境と、ターゲットごとの機械可読な解答キーを備え、スキャナーの適合率、再現率、スコープをローカルで採点します。
 voidsecsoftwares/voidsec-proxy
SOCKS5プロキシチェーン、ポートスキャン、DNS列挙、ハッシュクラッキング、リバースシェル生成、ステガノグラフィ、匿名化のためのマルチモジュール型オフェンシブセキュリティツールキット。
 gmh5225/domain-enumeration-sicarius
サブドメイン列挙のための、ちょっとした魔法付きのもう一つのツール 🧙🏻♂️
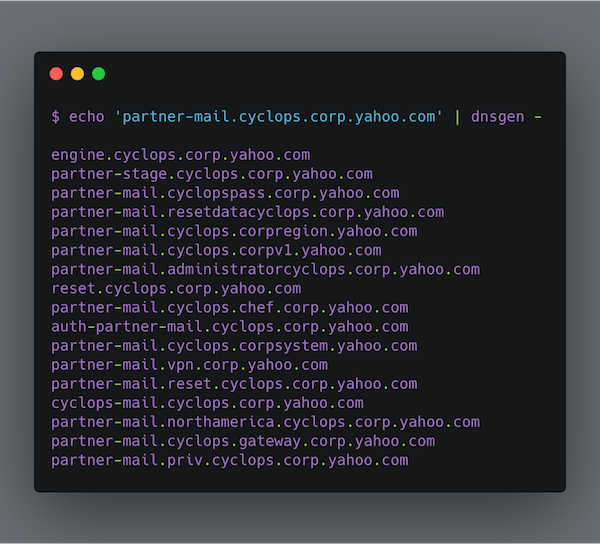 alephnullsk/dnsgen
サブドメイン列挙とリコン用のドメイン名順列を生成し、カスタムワードリスト、クラウドパターン、セキュリティ評価用の高速モードをサポートします。
 wattocyber/vegadns
RustベースのDNS列挙およびサブドメイン発見ツールで、偵察やペネトレーションテストなどのセキュリティ評価に使用します。
 azmisyahrul/prismsec
AI駆動のペネトレーションテスト向けに、nmap、nuclei、gobuster、subfinder、httpx、nikto、sqlmapを統合した安全でモジュール式のMCPサーバー。