

IMSIsting
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
iot-securitypayload-generationvulnerability-analysis+8
1
 pennacle-security/summit
オープンソースのWebセキュリティテストプラットフォーム:プロキシ、スキャナー、ファザーを1つのCLIに統合。Pennacle Security製。
 gach0ng/agentstalker
LLMエージェント向けのエンドツーエンドセキュリティ監査フレームワーク:静的ASTとテイントモデリング、攻撃合成、Dockerサンドボックスリプレイ、およびMCP監査を伴う決定論的判定レポート。
 tegal1337/pocketpentester
オフラインファーストのAndroid向けオフェンシブセキュリティツールキット。偵察、ポートスキャン、サブドメイン列挙、SQLi/XSS/JWTエクスプロイト、ペイロード生成、ハッシュ解析のための21のモジュールを備えています。
 vigiloss/vigil
AI駆動のセキュリティエンゲージメントを、専門エージェント、Kaliランタイム、耐久性のあるオーケストレーションで実現。
 vmoranv/jshookmcp
AIエージェント向けの検索優先・プロファイル対応リバースエンジニアリングワークスペース — 1つのMCPサーバーに36ドメイン・735ツールを収録。
 greatscottgadgets/facedancer
CynthionやGreatFETなどのハードウェアペリフェラルを使用して、Pythonで独自のUSBデバイスを実装する
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
 google/kernel-research
Linuxカーネルエクスプロイトツールキット。エクスプロイト構築ライブラリ、ROPチェーンおよびスタックピボットジェネレータ、カーネルイメージランナー、カーネルエクスプロイト開発用のターゲットデータベースを提供します。
 icicle-emu/icicle-python
Icicleエミュレータ用のPythonバインディング。x64およびARM64ターゲット全体で、グレーボックスファームウェアファジング、バイナリエミュレーション、リバースエンジニアリングワークフローを可能にします。
 googleprojectzero/maccconc
Linuxカーネルの競合状態をKCOVトレースを用いて調査するためのツールキット:並行実行とメモリアクセスを可視化するGUIおよびターミナルビューアに加え、自動A-B-A順序テストを提供します。
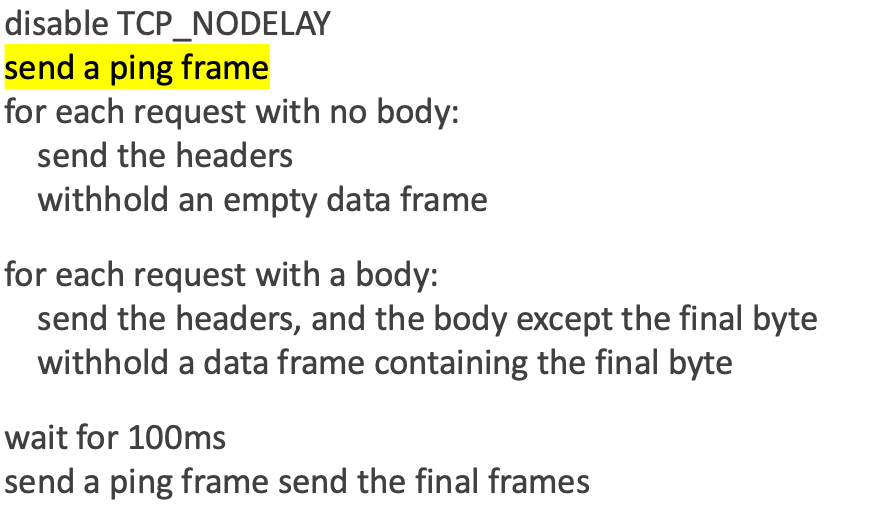 nxenon/h2spacex
HTTP/2 最終フレーム同期(別名 Single Packet Attack)Scapy ベースの低レベルライブラリ / ツール + Exploit タイミング攻撃
 albinowax/activescanplusplus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、式言語インジェクション、Shellshock、その他のWeb脆弱性のチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 praetorian-inc/caeruleus
Linux/BlueZ上でのBluetooth Low Energyセキュリティテスト用の単一Goバイナリ:スキャン、GATTの列挙、読み取り/書き込み/通知、キャラクタリスティックのファジング、およびJSON出力を伴う構造化された評価の実行。
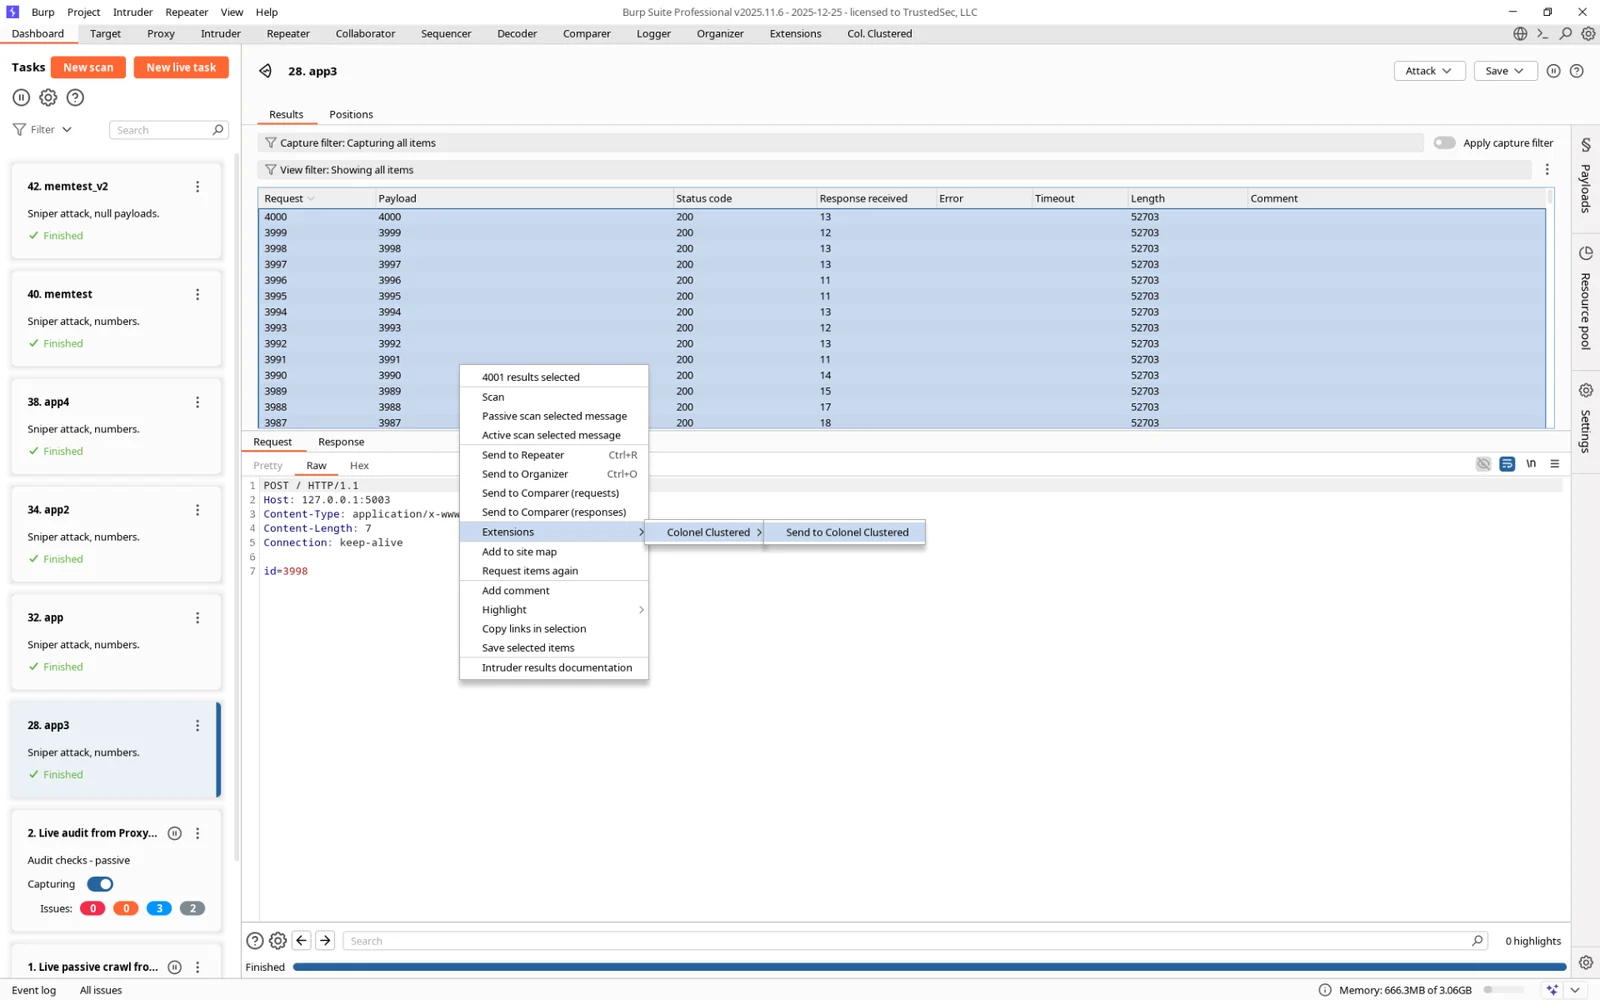 hoodoer/colonelclustered
Java製のBurpプラグインで、サーバーレスポンスの実際の内容に基づいてレスポンスに対してテキストクラスタリングを実行し、外れ値やグループを特定します。たとえばIntruderの実行結果からなどです。
 d0ge/websocketturbointruder
Burp Suite 拡張機能で、カスタム Python コードによる WebSocket メッセージのファジングを可能にし、複数のエンジン、HTTP ミドルウェアルーティング、レスポンス分析をサポートします。
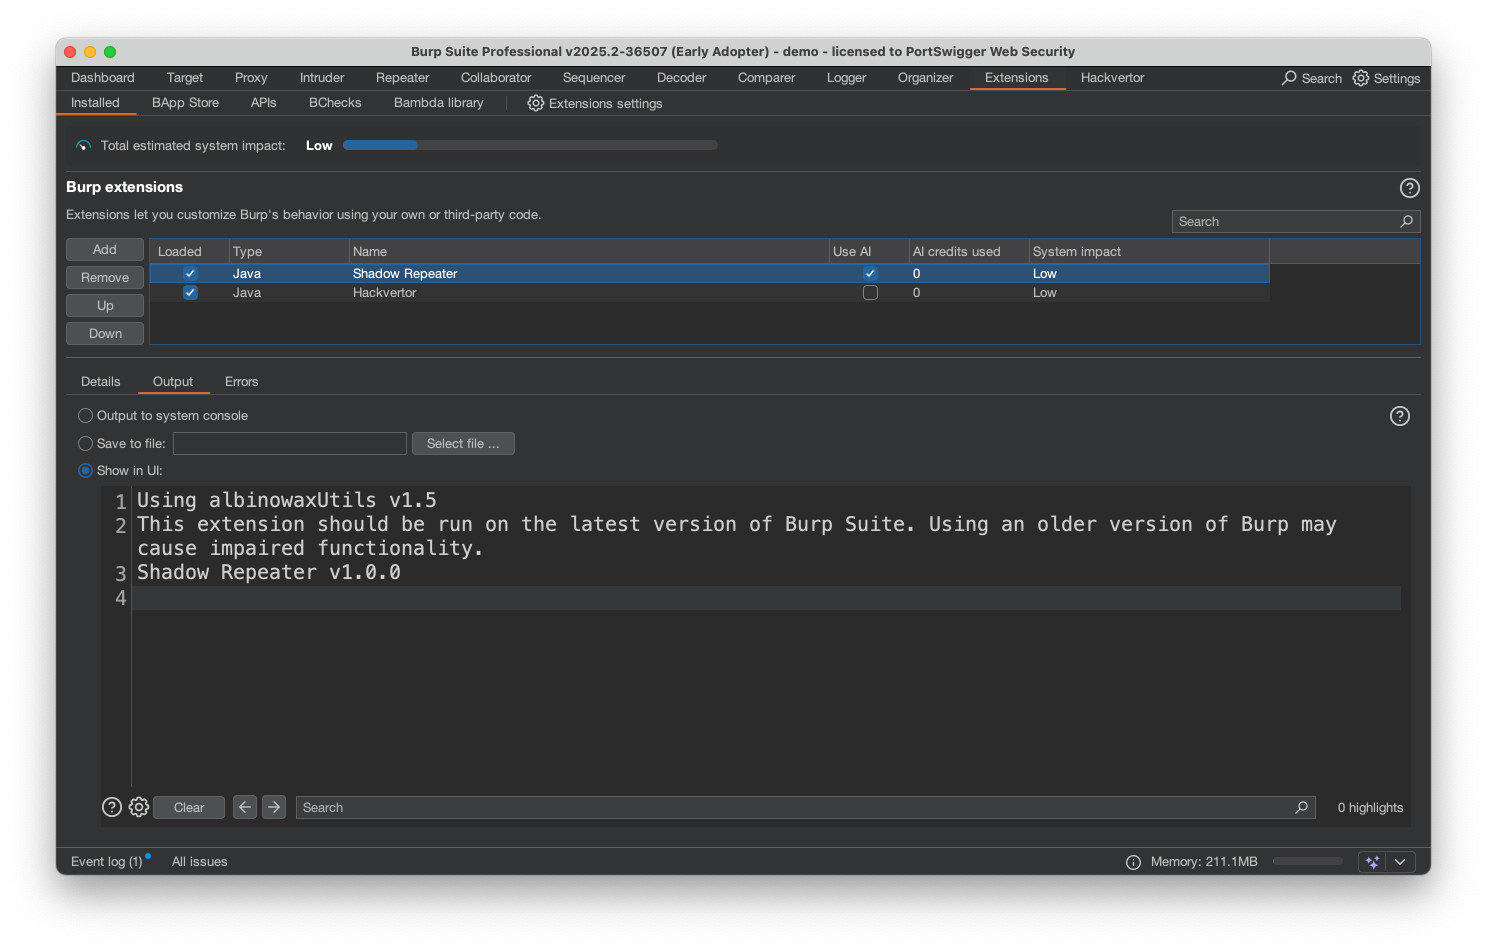 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。
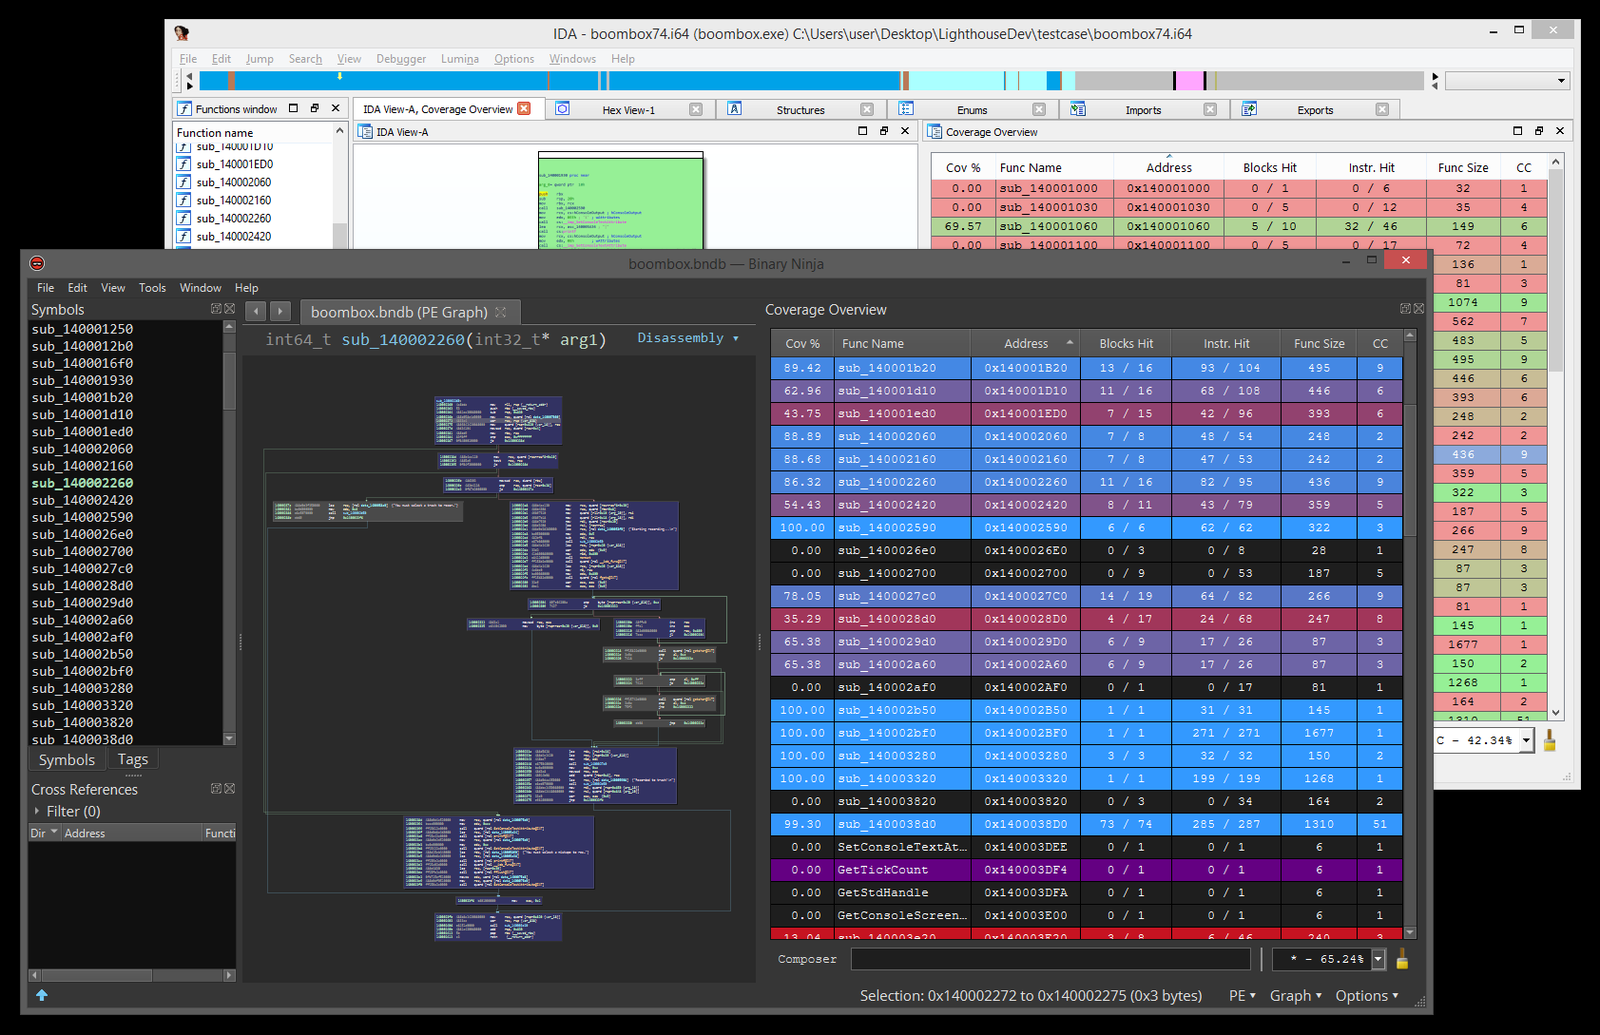 gaasedelen/lighthouse
リバースエンジニアのためのカバレッジエクスプローラー